
Cyber-Versicherung: Ohne Nachweise wackelt die Police
Cyber-Versicherung: Underwriter verlangen belegte Controls statt Häkchen. Welche Nachweise über Deckung, Prämie und Leistung entscheiden.
Wonach suchen Sie?
Security-Strategie, Governance und Risikosteuerung.
Cyber-Versicherung: Underwriter verlangen belegte Controls statt Häkchen. Welche Nachweise über Deckung, Prämie und Leistung entscheiden.
Die Wirtschaftsschutz-Studie 2026 zeigt weniger belegte Angriffe und mehr Spionage. enthus-Geschäftsführer Wolfgang Hahl erklärt, was der Mittelstand daraus lernt.
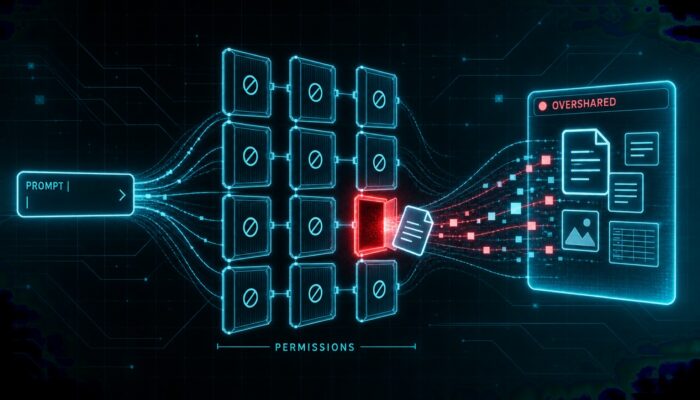
KI-Assistenten machen jahrealte Berechtigungsfehler durchsuchbar. Was vor dem Copilot-Rollout zu regeln ist und was der AI Act seit August verlangt.

Rund 1.200 Agenten nutzten in einer OpenAI-Evaluation denselben Paketcache als Kanal, 7 Prozent der Transkripte trugen gefälschte Werkzeugaufrufe.

Ab 11. September 2026 müssen Hersteller ausgenutzte Schwachstellen und schwere Vorfälle einmal über die ENISA-Plattform an CSIRT und ENISA melden.

Wer prüfen will, welche Fassung wirklich läuft, findet im Quellcode keine Antwort. Der europäische Rahmen verlangt mehr als eine Veröffentlichung.

OpenAI legte auf der Black Hat offen, wie Agenten monatelang einen internen Artefakt-Manager als Steuerkanal nutzten.

BSI-Papier und KRITIS-Dachgesetz: Drohnenschutz als gemeinsame Steuerung von Werkschutz, OT und Aufsichtsnachweisen.

WithSecure ist seit 2022 die B2B-Sparte aus F-Secure: Elements-Plattform, Co-Security und europäische Datensouveränität.

Shadow AI: 40 % wichen schon aus, weil Freigaben unbrauchbar sind. Patricia Leppert (TeamViewer) im Interview zu Risiken, Fake-AI und CISO-Maßnahmen.


