Copilot kennt alle Freigaben im Tenant, auch die falschen
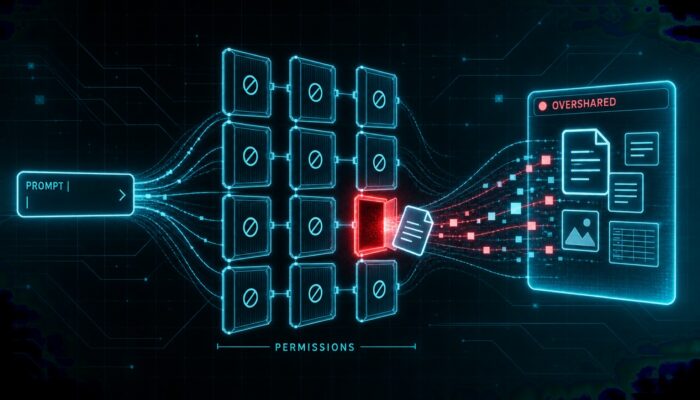
Microsoft 365 Copilot umgeht keine Zugriffsrechte und eröffnet keinen neuen Pfad. Er nutzt jede bestehende Berechtigung im Tenant, auch die falsch gesetzten. Was in der klassischen Suche unterging, wird jetzt zusammengefasst und weitergereicht. Security-Teams klären Oversharing und Flex Routing vor dem Rollout und prüfen je Anwendungsfall, ob Artikel 50 greift.
Das Wichtigste in Kürze
- Oversharing wird zum Prompt-Treffer. Der Assistent respektiert jede Rechtevergabe im Tenant und verdichtet damit auch jede falsch gesetzte Freigabe zu einem lesbaren Ergebnis.
- Flex Routing kann die Inferenz auslagern. Bei Lastspitzen darf die LLM-Inferenz außerhalb der EU Data Boundary laufen. Für neue Tenants ist die Einstellung seit dem 25. März 2026 standardmäßig aktiviert.
- Artikel 50 gilt, aber nicht pauschal. Die Transparenzpflichten gelten seit dem 2. August 2026, treffen Betreiber aber nur in zwei Fällen: bei Deepfakes und bei veröffentlichten KI-Texten von öffentlichem Interesse ohne redaktionelle Prüfung. Beim internen Rollout muss der Betreiber nicht jeden Output kennzeichnen. Hochrisiko-Pflichten nach Anhang III greifen erst ab dem 2. Dezember 2027.
- Rechte und Rollen zuerst. Vor dem Rollout stehen Berechtigungs-Audit, Datenklassifizierung und namentlich benannte Verantwortliche.
Verwandt: Ein Link macht Microsoft-365-Copilot zum Datenleck · Security-Teams müssen Copilot-Prompts jetzt härten
Die Mechanik hinter dem Oversharing-Risiko
Microsoft 365 Copilot eröffnet keinen eigenen Zugriffspfad neben den bereits bestehenden Rechten im Tenant. Jede Datei, die ein Konto in SharePoint oder OneDrive lesen darf, steht dem Copilot dieses Kontos offen. Die klassische Suche listete Treffer, ohne sie zu einem lesbaren Lagebild zu verdichten. Copilot fasst dieselben Treffer zusammen, kontextualisiert sie und reicht sie an das Konto weiter.
Microsoft nennt in der eigenen Purview-Dokumentation die wiederkehrenden Ursachen für Oversharing in SharePoint und OneDrive. Dazu zählen Site-Privacy-Einstellungen mit Zugriff für die gesamte Organisation und Freigaben auf alle. Hinzu kommen gebrochene Berechtigungsvererbung, die niemand nachgezogen hat sowie Sites ohne gesetzte Sensitivity-Labels. In den meisten internen Fällen spielt böswillige Absicht keine Rolle, Konfigurationsschulden reichen aus.
Ein dokumentierter Angriffsvektor zeigte die neue Fläche nach Freischaltung von Copilot im Tenant. Über präparierte Links ließ sich Copilot zur Preisgabe von Inhalten aus dem Tenant missbrauchen. Der als SearchLeak bekannte Vektor ist seit Anfang Juni 2026 geschlossen. Die Kombination aus offenen Berechtigungen und sprachgesteuertem Zugriff schafft eine Fläche, die es vor dem Rollout nicht gab.
der befragten IT-Entscheider mussten erheblich Zeit und Ressourcen für Information Governance und Sicherheitsrisiken aufwenden (n=132). Quelle: Gartner, Juni 2024 (Computerworld, 27. September 2024)
Microsoft Purview Data Security Posture Management führt standardmäßig wöchentliche Risiko-Assessments durch. Geprüft werden dabei die hundert meistgenutzten SharePoint-Sites im Tenant.
Hochrisiko-Pflichten nach Anhang III gelten für Betreiber erst ab diesem Datum. Die Transparenzpflichten nach Artikel 50 gelten seit August 2026, für Betreiber aber nur in bestimmten Anwendungsfällen.
Was vor dem Copilot-Rollout zu klären ist
Ein Copilot-Rollout ohne vorherige Bereinigung der bestehenden Freigaben verdichtet vorhandene Fehler im Tenant. Jede falsch gesetzte Berechtigung in SharePoint und OneDrive wird über einen Prompt auffindbar. Die Vorbereitung vor der ersten Lizenz entscheidet, welches Lagebild Copilot später liefert.
Das erste Arbeitspaket ist ein Berechtigungs-Audit vor jeder Lizenzvergabe an Nutzer. Organisationsweite Freigaben werden vollständig inventarisiert und auf den tatsächlichen Bedarf geprüft. Microsoft Purview Data Security Posture Management liefert dafür den Einstieg: Es prüft standardmäßig jede Woche die hundert meistgenutzten SharePoint-Sites und priorisiert damit die Aufräumarbeit dort, wo die Nutzung am höchsten ist.
Das zweite Arbeitspaket ist die Datenklassifizierung vor dem ersten produktiven Prompt. Sensitivity-Labels für Verträge, Personaldaten und Finanzunterlagen lassen sich mit restriktiven Richtlinien verbinden. Diese Richtlinien schränken den Copilot-Zugriff auf die hochsensiblen Klassen gezielt ein. Die Klassifizierung muss stehen, bevor der erste produktive Prompt auf diese Bestände trifft.
Das dritte Arbeitspaket klärt die Verantwortungsfrage. Wer prüft KI-Ausgaben vor der Weiterverwendung, wer meldet Auffälligkeiten, wer entscheidet über Ausnahmen. Die Namen gehören in das Betriebskonzept vor der Lizenzvergabe. Ohne benannte Rollen bleibt jede Richtlinie Papier.
Wie diese Reihenfolge in der Praxis aussieht, zeigt der Microsoft-Partner Prodware. Der Konzern hat Microsoft 365 Copilot ab Dezember 2024 mit mehr als 1.000 Lizenzen im eigenen Haus ausgerollt, Ansatz Customer Zero. Die Reihenfolge, die sich aus dem Prodware-Fall für den Mittelstand ableitet: Rechte und Rollen klären, Menschen befähigen, Nutzung messen. Erst eine eigene Adoption-Offensive, die Christian Hattermann als interner First Mover anstieß und heute als AI Adoption Lead verantwortet, hob die messbare Nutzung nach interner Auswertung um das Drei- bis Vierfache.
Die vier Oversharing-Ursachen aus der Purview-Dokumentation lassen sich im Tenant konkret prüfen. Jede hat ein erkennbares Merkmal und eine Gegenmaßnahme, die vor der ersten Copilot-Lizenz greift.
| Oversharing-Ursache | Woran man es erkennt | Gegenmaßnahme |
|---|---|---|
| Site-Privacy-Einstellungen mit Zugriff für die gesamte Organisation | Die Site-Privacy-Einstellung gewährt der gesamten Organisation Lesezugriff auf die Inhalte. | Die Privacy-Einstellung auf den tatsächlichen Kreis der Berechtigten begrenzen. |
| Freigabe-Voreinstellungen auf alle | Neue Elemente und Bibliotheken sind für alle Accounts im Tenant erreichbar. | Die Voreinstellung auf bestimmte Personen setzen und Freigaben auf alle abschalten. |
| Gebrochene Berechtigungsvererbung, die niemand nachgezogen hat | Bibliotheken oder einzelne Dateien tragen eigene Rechte außerhalb der Site-Vererbung. | Die gebrochene Vererbung nachziehen oder die Ausnahme schriftlich dokumentieren. |
| Sites ohne Sensitivity-Labels | Verträge, Personaldaten oder Finanzunterlagen liegen auf Sites ohne jede Klassifizierung. | Sensitivity-Labels ausrollen und den Copilot-Zugriff auf hochsensible Klassen einschränken. |
Flex Routing und die EU Data Boundary
Seit dem Frühjahr 2026 betreibt Microsoft für EU- und EFTA-Tenants das sogenannte Flex Routing. Bei Lastspitzen darf die LLM-Inferenz einzelner Copilot-Anfragen außerhalb der EU Data Boundary stattfinden. Konkret sind das die USA, Kanada oder Australien. Gespeichert werden die Daten weiterhin innerhalb der EU-Grenze, abgesehen von begrenzten pseudonymisierten Betriebsdaten.
Die Verarbeitung des einzelnen Prompts kann die Grenze also verlassen. Wer seine Datenschutz-Folgenabschätzung allein auf die EU Data Boundary stützt, arbeitet womöglich mit einer Annahme, die im eigenen Tenant nicht mehr gilt. Im Microsoft 365 Admin Center lässt sich Flex Routing deaktivieren, dann bleibt die Inferenz auch bei Lastspitzen in der EU. Der Punkt gehört vor die Rollout-Freigabe: Konfiguration prüfen, Entscheidung dokumentieren, Folgenabschätzung anpassen (Microsoft Learn, Flex Routing für EU und EFTA).
Standard-Einstellung prüfen
Für neue Tenants ist Flex Routing seit dem 25. März 2026 standardmäßig aktiviert. Ohne bewusste Prüfung im Microsoft 365 Admin Center bleibt die Voreinstellung wirksam und die LLM-Inferenz darf bei Lastspitzen außerhalb der EU Data Boundary laufen.
Was der AI Act von Copilot-Betreibern verlangt
Ein Unternehmen, das Microsoft 365 Copilot unter eigener Aufsicht nutzt, ist Betreiber nach Artikel 3 Nummer 4 der KI-Verordnung. Zum Anbieter wird es nach Artikel 25 erst, wenn es das System unter eigenem Namen in Verkehr bringt, wesentlich verändert oder seine Zweckbestimmung so ändert, dass ein Hochrisiko-System entsteht. Die Transparenzpflichten nach Artikel 50 gelten seit dem 2. August 2026, für Betreiber aber nicht pauschal für jeden mit Copilot erzeugten Inhalt. Nach Absatz 2 muss der Anbieter synthetische Text-, Bild-, Audio- oder Videoausgaben maschinenlesbar kennzeichnen und als künstlich erzeugt erkennbar machen; beim unveränderten Copilot ist das Microsoft. Den Betreiber treffen nach Absatz 4 zwei Fälle. Erstens erzeugte oder manipulierte Bild-, Audio- oder Videoinhalte, die ein Deepfake darstellen. Zweitens KI-generierte Texte, die veröffentlicht werden, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren. Die Textpflicht entfällt, wenn ein Mensch den Inhalt redaktionell prüft und die Verantwortung dafür trägt. Interne Meeting-Zusammenfassungen, E-Mail-Entwürfe und Dokumentenanalysen erfüllen in der Regel keinen dieser Tatbestände, solange sie im Haus bleiben. Artikel 50 verlangt vom Betreiber beim üblichen internen Rollout damit keine flächendeckende Kennzeichnung jedes Outputs. Welche Ausgaben das Haus verlassen und ob Absatz 4 greift, prüft das Unternehmen je Anwendungsfall.
Die Pflichten für General-Purpose-AI-Modelle nach Artikel 53 treffen dagegen die Modellanbieter. Sie gelten bereits seit dem 2. August 2025. Ein Jahr später kamen die Durchsetzungsbefugnisse des EU AI Office gegenüber diesen Anbietern hinzu. Den reinen Betreiber lässt diese Durchsetzung außen vor.
Die Hochrisiko-Pflichten nach Anhang III gelten erst ab dem 2. Dezember 2027. Der Digital Omnibus, Verordnung (EU) 2026/1744 vom 24. Juli 2026, hat diese Fristen verschoben und Artikel 50 ausdrücklich davon ausgenommen. Verstöße gegen Artikel 50 kosten nach Artikel 99 Absatz 4 bis zu 15 Millionen Euro oder 3 Prozent des weltweiten Jahresumsatzes, für KMU gilt der niedrigere Betrag. In Deutschland ist seit dem KI-Marktüberwachungs- und Innovationsförderungsgesetz vom 22. Juli 2026 die Bundesnetzagentur zentrale Marktüberwachungsbehörde.
Hochrisiko-Anwendungsfälle verlangen ab Dezember 2027 Risikoklassifizierung je Anwendungsfall, Inventar der Datenkategorien, Nachweis menschlicher Aufsicht und Konformitätsbewertung. Dieselbe Inventarisierung ist schon heute die Grundlage jeder sauberen Copilot-Governance. Für Security-Teams ist das ein Budget-Argument: Wer beides getrennt aufsetzt, zahlt doppelt.
Governance-Theater erkennen
Ein verbreitetes Muster legt eine KI-Richtlinie ins Intranet und fordert Pflicht-E-Learning plus abgezeichnetes Formular. Enforcement findet nicht statt. Parallel nutzt ein Teil der Belegschaft private KI-Konten für Firmendaten, weil der offizielle Weg langsamer ist.
Belastbare Governance hat drei Merkmale. Richtlinien sind technisch durchgesetzt, Verstöße und Ausnahmen werden protokolliert und ausgewertet. Für neue KI-Anwendungsfälle gibt es einen legitimen schnellen Weg. Eine Richtlinie, deren Verletzung technisch möglich und folgenlos ist, dokumentiert nur eines: dass man das Risiko kannte.
Maßnahmen nach Priorität
Die Reihenfolge folgt der Wirkung. Zuerst greifen die technischen Hebel, die Oversharing und Inferenzpfade heute begrenzen. Danach folgen benannte Rollen und die Prüfung, welche Copilot-Ausgaben nach außen gehen und damit unter Artikel 50 fallen.
Sofort
- ✓Organisationsweite Freigaben inventarisieren und auf den tatsächlichen Bedarf prüfen.
- ✓Flex-Routing-Einstellung im Microsoft 365 Admin Center prüfen und die Entscheidung dokumentieren.
- ✓Das Purview-Risiko-Assessment der hundert meistgenutzten SharePoint-Sites auf aktuelle Befunde prüfen.
- ✓Den Copilot-Zugriff auf klassifizierte Hochrisiko-Datenklassen per Richtlinie technisch einschränken.
Binnen 30 Tagen: Sensitivity-Labels für Verträge, Personaldaten und Finanzunterlagen ausrollen und mit Richtlinien verbinden, die den Copilot-Zugriff auf diese Klassen einschränken. Verantwortliche für KI-Ausgaben und für den Ausnahmeprozess namentlich benennen. Die Nutzung privater KI-Konten für Firmendaten technisch unterbinden oder in einen schnellen offiziellen Weg kanalisieren.
Binnen 90 Tagen: Die Anwendungsfälle benennen, in denen Copilot-Ausgaben veröffentlicht oder an Externe weitergegeben werden. Nur dort die Kennzeichnung nach Artikel 50 regeln. Risikoklassifizierung je Anwendungsfall, Inventar der Datenkategorien und Nachweise menschlicher Aufsicht als Governance-Basis anlegen. Das Berechtigungs-Audit von den hundert meistgenutzten Sites auf den gesamten Tenant ausweiten. Die Wirksamkeit über protokollierte Verstöße und Ausnahmen messen, nicht über Schulungsquoten.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Umgeht Copilot bestehende Berechtigungen?
Nein. Der Assistent arbeitet strikt innerhalb des Berechtigungsmodells und nutzt jede bestehende Berechtigung vollständig aus, auch die falsch gesetzten. Was in der klassischen Suche in der Trefferliste unterging, wird zusammengefasst, kontextualisiert und weitergereicht.
Was ist der schnellste erste Schritt?
Ein Risiko-Assessment der meistgenutzten SharePoint-Sites. Microsoft Purview DSPM führt diese Prüfung für die Top-100-Sites standardmäßig wöchentlich durch und priorisiert damit die Aufräumarbeit dort, wo die Nutzung am höchsten ist. Parallel die Flex-Routing-Einstellung im Microsoft 365 Admin Center prüfen und die Entscheidung dokumentieren.
Betrifft der AI Act reine Copilot-Anwender?
Ja, als Betreiber im Sinne des AI Act. Die Transparenzpflichten nach Artikel 50 gelten seit August 2026 und treffen Betreiber nur in zwei Fällen: bei Deepfakes und bei veröffentlichten KI-Texten von öffentlichem Interesse ohne redaktionelle Prüfung. Beim internen Einsatz muss der Betreiber nicht jeden Output kennzeichnen. Hochrisiko-Pflichten nach Anhang III gelten erst ab dem 2. Dezember 2027. Die Pflichten für General-Purpose-AI-Modelle nach Artikel 53 treffen die Modellanbieter.
Reicht eine KI-Richtlinie?
Eine Richtlinie im Intranet ohne technisches Enforcement bleibt Governance-Theater. Belastbare Governance setzt Richtlinien technisch durch und wertet Verstöße sowie Ausnahmen aus. Dazu kommt ein legitimer schneller Weg für neue KI-Anwendungsfälle. Eine Richtlinie, deren Verletzung technisch möglich und folgenlos ist, dokumentiert nur eines: dass man das Risiko kannte.
Bleiben Copilot-Daten in der EU?
Gespeichert werden die Daten weiterhin innerhalb der EU-Grenze, abgesehen von begrenzten pseudonymisierten Betriebsdaten. Die Verarbeitung des einzelnen Prompts kann bei aktivem Flex Routing die Grenze verlassen. Die Einstellung lässt sich im Microsoft 365 Admin Center deaktivieren, dann bleibt die Inferenz in der EU. Für neue Tenants ist Flex Routing seit dem 25. März 2026 standardmäßig aktiviert.
Wie lässt sich Shadow AI eindämmen?
Durch Geschwindigkeit im offiziellen Kanal. Private KI-Nutzung entsteht überwiegend dort, wo der legitime Weg Wochen dauert. Ein schneller Freigabeprozess für neue Anwendungsfälle senkt die Ausweichquote wirksamer als jedes Verbot, flankiert von einer technischen Sperre privater Konten für Firmendaten.
Lesetipps der Redaktion
LesetippShadow AI entsteht oft durch Governance selbstLesetippExploitGym: OpenAI-Agenten bauten sich einen GeheimkanalLesetippAI-first Security Review: Vibe-Coded App im Praxistest


Mehr aus dem MBF Media Netzwerk
MyBusinessFutureZuerst Daten bereinigen, dann die ERP-KI kaufenDigital ChiefsDie KI schreibt den Code. Wer haftet dafür?cloudmagazinDie Copilot-Wende: erst mussten die Menschen an Bord sein

Bildquelle: KI-generiert (September 2026)


