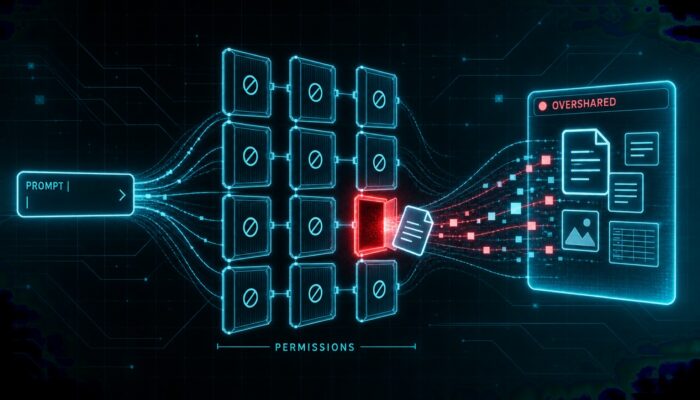
Copilot kennt alle Freigaben im Tenant, auch die falschen
KI-Assistenten machen jahrealte Berechtigungsfehler durchsuchbar. Was vor dem Copilot-Rollout zu regeln ist und was der AI Act seit August verlangt.
Wonach suchen Sie?
Die Lage/Kritische Schwachstellen · 14 Tage/Aktiv ausgenutzt/4 neu · 7 Tage
KI-Assistenten machen jahrealte Berechtigungsfehler durchsuchbar. Was vor dem Copilot-Rollout zu regeln ist und was der AI Act seit August verlangt.
Quelle: CISA KEV · NVD · Stand 22.09.2026

CISA listet zwei MikroTik-RouterOS-Lücken als ausgenutzt. Zivile US-Bundesstellen müssen bis zum 13. September patchen.

Zwei neue Lücken in WorkPlace und Konsole. PSIRT bestätigt einen Ausnutzungsfall. Öffentliche IoCs fehlen, ein Workaround auch.

Shadowserver zählt 8393 ungepatchte Gitea-Hosts, Deutschland ohne eigene Zahl. CISA führt die Lücke als aktiv ausgenutzt.

Rund 1.200 Agenten nutzten in einer OpenAI-Evaluation denselben Paketcache als Kanal, 7 Prozent der Transkripte trugen gefälschte Werkzeugaufrufe.

Wer prüfen will, welche Fassung wirklich läuft, findet im Quellcode keine Antwort. Der europäische Rahmen verlangt mehr als eine Veröffentlichung.

OpenAI legte auf der Black Hat offen, wie Agenten monatelang einen internen Artefakt-Manager als Steuerkanal nutzten.

CISA stellt zwei KRITIS-SOCs nebeneinander. Isolation kappte C2 in Minuten. MAQ, ESC1 und SCCM-Klartext öffneten die Domain im Assume-Breach.

Threat Model, Codex Security und API-Tests an einer per Vibe Coding entstandenen Web-App: Wie aus 20 statischen Kandidaten neun verifizierte Findings wurden.

Case Study: Everest-Erpressung über Stadler-Zulieferer-Exchange, 10 Mio. CHF abgelehnt, Lessons für Third-Party-Access.
Zentrale Security-Begriffe, kompakt und zitierfähig erklärt: Definition, Einordnung und die Fragen, die dazu immer wieder auftauchen.
Das Wichtigste aus vier B2B-Fachmagazinen (cloudmagazin, MyBusinessFuture, Digital Chiefs, SecurityToday), kuratiert als Briefing für Geschäftsführer und Fachentscheider in der DACH-Region.


