Ein CISO nimmt der Unternehmensleitung ihre Verantwortung nicht ab
Interview vor dem ECSO CISO Meetup in Berlin
Vorstände wissen längst, dass Cyberrisiken zählen. Matthias Muhlert, Group CISO der Oetker-Gruppe und Chair der ECSO CISO Community, stellt vor dem ECSO CISO Meetup in Berlin eine andere Frage: Wer bleibt verantwortlich, wenn der CISO bestellt ist?
Das Wichtigste in Kürze
- Die Verantwortung bleibt oben. Wer über Lieferanten, tragbaren Stillstand oder Übernahmen entscheidet, entscheidet auch über Cyberrisiken. Der CISO berät, senkt Risiken und eskaliert.
- Kennzahlen müssen Entscheidungen tragen. Muhlert empfiehlt, Belege in drei Teilen vorzulegen: was nachgewiesen ist, welche Annahmen ungeprüft sind und was als Nächstes getestet wird.
- Lieferanten zählen im Ernstfall. Zugriff, Wiederherstellung und Erreichbarkeit müssen geklärt und geübt sein. Ein Zertifikat beantwortet diese Fragen nicht für jede Geschäftsbeziehung.
- Delegierte Befugnis ist das unterschätzte KI-Risiko. Muhlert warnt vor Premise Injection und vor Audit Debt, also vor automatisierten Entscheidungen, die niemand mehr nachvollziehen kann.
Verwandt: Die CRA-Meldepflicht bindet einen Teil des Security-Etats · Was ist NIS2? Definition, Pflichten und Haftung
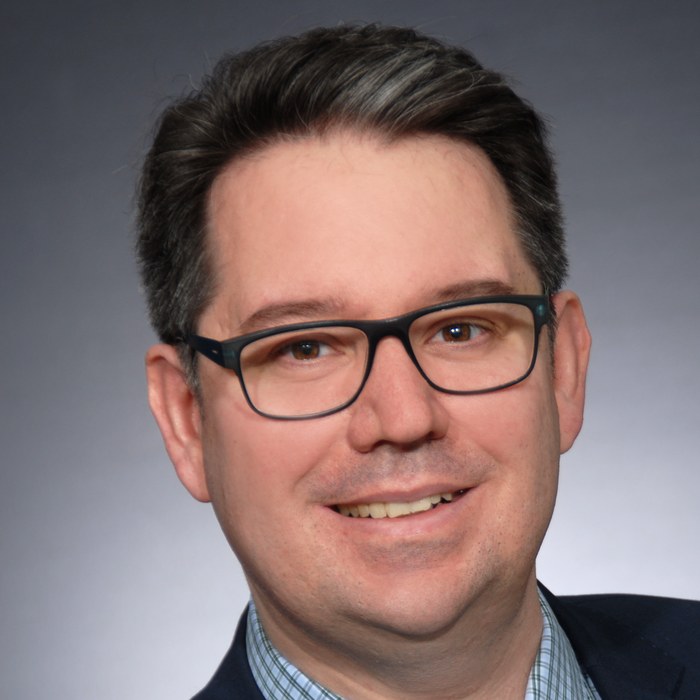
Am 1. und 2. Oktober treffen sich CISOs aus ganz Europa im Estrel Berlin zum ECSO CISO Meetup 2026. Es ist die fünfte Ausgabe nach Brüssel, Florenz, Wien und Valencia. Die Treffen der ECSO CISO Community laufen unter Chatham House Rule. Die Community der European Cyber Security Organisation (ECSO) zählt nach eigenen Angaben über 700 Sicherheitsverantwortliche aus 35 Ländern.
SecurityToday ist Medienpartner des Meetups. Vorab hat der Chair der ECSO CISO Community schriftlich zehn Fragen beantwortet. Matthias Muhlert äußert sich im Interview aus persönlicher fachlicher Sicht und nicht zu internen Abläufen seines Arbeitgebers.
Die Verantwortung bleibt beim Vorstand
Frage 01
Vorstände hören seit zehn Jahren von Cyberrisiken. Was verstehen die meisten 2026 immer noch falsch? Was sollte jedes Vorstandsmitglied verstanden haben?
Die meisten Vorstände, die ich treffe, wissen längst, dass Cyberrisiken zählen. Schwieriger ist die Frage, wer verantwortlich bleibt, wenn ein CISO bestellt ist. Geschäftliche Entscheidungen wandern nicht plötzlich auf den Schreibtisch des CISO. Wer festlegt, von welchen Lieferanten das Unternehmen abhängt, wie viel Stillstand eine Produktionslinie verkraftet oder ob ein anderes Unternehmen gekauft wird, entscheidet auch über Cyberrisiken. Auf den ersten Blick sehen diese Entscheidungen nicht nach Sicherheit aus.
Der CISO berät, hilft Risiken zu senken und muss eskalieren. Für diese Beratung und für die Arbeit in seinem Verantwortungsbereich steht er ein. Die Verantwortung für Geschäftsentscheidungen bleibt bei denen, die sie treffen dürfen.
Ich würde das enger mit der Strategie verbinden. Eine Liste mit zehn kritischen Risiken gibt einem Vorstand wenig Richtung. Gefährden zwei davon den Wachstumsplan dieses Jahres, hat er einen konkreten Grund, Optionen abzuwägen und Ressourcen zu verteilen.
Eine Kennzahl, mit der ein Vorstand nicht handeln kann, ist Dekoration.
Frage 02
Welche drei Zahlen oder Aussagen bringen Sie in ein Board-Briefing mit? Welche lassen Sie bewusst weg?
Über das interne Reporting der Oetker-Gruppe kann ich nicht sprechen. Allgemein würde ich Belege in drei Teilen vorlegen: was nachgewiesen ist und unter welchen Bedingungen, welche Annahmen noch ungeprüft sind und was als Nächstes getestet wird, mit Datum und Verantwortlichem.
Ein Ergebnis ohne seine Testbedingungen erzählt nur die halbe Geschichte. „Ein kompromittiertes Konto erreicht die Produktionsadministration nicht“ ist eine Behauptung. „In Test X am Tag Y kam das Konto bis Ebene Z und nicht weiter“ ist ein konkreter Befund mit sichtbaren Grenzen.
Jede Kennzahl sollte helfen, eine Entscheidung einzuordnen oder eine lohnende Frage aufzuwerfen. Aktivitätszahlen, die beides nicht leisten, würde ich weglassen. Für sich genommen sagen Millionen blockierter Angriffe mehr über das Wetter als über das Dach. Eine Kennzahl, mit der ein Vorstand nicht handeln kann, ist Dekoration.
Vorschlag fürs Board-Briefing: Belege in drei Teilen
- ✓Was nachgewiesen ist und unter welchen Bedingungen
- ✓Welche Annahmen noch ungeprüft sind
- ✓Was als Nächstes getestet wird, mit Datum und Verantwortlichem
Frage 03
Budgetrunde 2027: Viele Vorstände kürzen IT-Budgets. Wie argumentieren Sie in so einem Jahr für Security-Ausgaben?
Über das Budget der Oetker-Gruppe kann ich hier nicht sprechen. In einer solchen Debatte würde ich grundsätzlich erklären, welche Folgen eine Kürzung hat und wie sicher ich mir bei dieser Einschätzung bin. Angst allein ist eine schwache Verteidigung einer Gesamtsumme. Eine ehrliche Antwort benennt auch Arbeit, die ihre Kosten nicht mehr rechtfertigt. Das kann ein Reporting sein, das niemand nutzt. Oder Arbeit, die doppelt läuft. Bei Werkzeugen muss der erwartete Sicherheitsgewinn den Aufwand für Betrieb und Support rechtfertigen.
Ein ausgedachtes Beispiel ist ein Unternehmen, das verderbliche Ware verkauft. Eine Unterbrechung kann dort Verluste verursachen, die spätere Produktion nicht mehr aufholt. Diese geschäftliche Folge gehört neben die Kosten des Schutzes in die Diskussion. Das ist ein besserer Ausgangspunkt, als jede bestehende Security-Ausgabe automatisch zu verteidigen.
Was NIS2 und CRA im Ernstfall ändern
Frage 04
Das deutsche NIS2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025, die Meldepflichten der Hersteller nach dem Cyber Resilience Act seit dem 11. September 2026. Wo machen diese Regeln Ihre Organisation sicherer, wo erzeugen sie Papier ohne Sicherheit?
Zu den Auswirkungen in der Oetker-Gruppe kann ich nichts sagen. Das deutsche Gesetz trat am Nikolaustag in Kraft, an dem Kinder in Deutschland traditionell Geschenke in ihren Stiefeln finden. Nicht jede Organisation hat sich über dieses Geschenk gefreut.
Über die Regeln selbst lässt sich natürlich streiten. Mich interessiert, was sie während eines Vorfalls verändern. NIS2 setzt auf gestufte Meldungen. Die Frühwarnung alarmiert schnell die zuständigen Behörden und kann einer Organisation helfen, Unterstützung zu holen. Eine Frühwarnung ist noch keine abschließende Ursachenanalyse. Spätere Meldungen ergänzen Details. Dabei bleibt wichtig, was anfangs unsicher war und was später korrigiert wurde.
Dann kommt die Frage, was mit diesen Informationen passiert ist. Ich würde nachverfolgen, wer sie genutzt hat und welche Entscheidung sich dadurch geändert hat. Testergebnisse würden dann zeigen, ob Reaktion oder Wiederherstellung tatsächlich besser funktioniert haben.
Der Aufwand für die Meldungen gehört ebenfalls in diese Bewertung. Er muss gegen den Nutzen abgewogen werden und beweist für sich genommen nicht, dass Melden sinnlos war. Dokumentation kann eine Organisation schützen. Ein ausgefülltes Formular allein sagt mir aber noch nicht, ob im Ernstfall irgendetwas besser funktioniert.
Die Termine im Überblick
Frage 05
Was sollten europäische Politiker von CISOs hören, bevor die nächste Regulierungsrunde beginnt?
Ich würde ihnen gern zeigen, wie Umsetzung tatsächlich aussieht. Dazu gehört, was das Team in jeder Meldestufe wusste und welche Aussagen es später korrigieren musste. Wichtig ist auch, wo die Informationen genutzt wurden und wie viel Arbeit in ihre Vorbereitung geflossen ist. Derselbe Bericht kann operativen Nutzen und Verwaltungsaufwand zeigen. Auch die Umstände zählen. Eine kleine Organisation und ein Konzern können bei derselben Pflicht vor sehr unterschiedlichen Einschränkungen stehen.
Ergebnisse aus Übungen und Erfahrungen aus Vorfällen können zeigen, welche Entscheidungen sich geändert haben und welche Fähigkeiten tatsächlich nachgewiesen wurden. Für sich allein belegen sie nicht, dass eine gesetzliche Pflicht eine Verbesserung bewirkt hat. Mit Politikern würde ich über beobachtete Wirkungen, Kosten und offene Fragen sprechen. Pauschale Urteile, Regulierung löse entweder die Sicherheitsfrage oder schaffe bloß Papier, helfen uns wenig. Berlin gibt Praktikern und öffentlichen Institutionen die Gelegenheit, diese Erfahrungen gemeinsam zu diskutieren. Dort lässt sich auch klären, was die Ergebnisse aussagen können.
Um drei Uhr nachts geht das Zertifikat nicht ans Telefon.
Frage 06
Lieferkette: Was verlangen Sie heute von Anbietern, was Sie vor drei Jahren nicht verlangt haben?
Über die konkreten Lieferantenanforderungen der Oetker-Gruppe spreche ich nicht öffentlich. Für die breitere Fachdiskussion wäre mein Maßstab, ob die Zusammenarbeit trägt, wenn etwas ausfällt. Zuerst würde ich klären, worauf der Lieferant in der Umgebung eines Kunden zugreifen kann. Dazu gehört, wie der Kunde diesen Zugriff bei einem Vorfall beim Lieferanten einschränken könnte. Wie schnell lassen sich betroffene Dienste wiederherstellen? Wann wurde das zuletzt getestet?
Ich würde auch wissen wollen, wie schnell der Kunde informiert wird, über welchen Kanal und wer antwortet. Ins Gespräch gehört auch, wer sonst noch auf dieselbe Wiederherstellungskapazität zählt.
Ein Zertifikat sagt etwas über den Bereich, den es abdeckt. Es klärt nicht jede Frage zu genau dieser Geschäftsbeziehung. Zusammenarbeit muss nach Absprache geübt werden. Überraschungsanrufe sind dafür der falsche Weg. Um drei Uhr nachts geht das Zertifikat nicht ans Telefon.
Was die Community in Berlin leisten soll
Frage 07
Die ECSO CISO Community arbeitet unter Chatham House Rule. Welcher Austausch wird dort möglich, der auf Konferenzen nicht stattfindet?
Wenn jemand sagt „Das hat bei uns funktioniert“, können wir die nächste Frage stellen: Warum glauben wir, dass es funktioniert hat? Dazu gehört auch der Blick darauf, was sich unterwegs noch verändert hat. Würde derselbe Ansatz in einer anderen Organisation und unter anderem Druck halten?
Die Vertraulichkeit schützt die Person, die ihre Geschichte erzählt. Ob die Erklärung stimmt, bleibt eine offene Frage. Dieser Rahmen erlaubt uns, großzügig miteinander umzugehen und trotzdem anspruchsvolle Fragen zu stellen.
In Berlin möchte ich unfertige Geschichten hören. Ich will verstehen, warum etwas scheiterte, das vernünftig aussah. Auch das, was wir noch nicht wissen, gehört ins Gespräch. Wir müssen widersprechen können. Sonst werden wir ein hoch qualifizierter Abnickverein, der sich nur gegenseitig recht gibt.
Bevor ich etwas eine Wiederherstellungsfähigkeit nenne, will ich wissen, ob es auch dann funktioniert, wenn der Held im Urlaub ist.
Frage 08
Ransomware-Fallstudien sind fester Teil des Meetups. Welche Lehre aus echten Vorfällen schafft es selten in offizielle Leitfäden?
Mich interessiert, ob sich eine erfolgreiche Reaktion beim nächsten Mal wiederholen lässt. Ein undokumentierter Workaround oder das Urteil einer einzelnen Person hat bei einem Vorfall vielleicht den Unterschied gemacht. Das verdient Anerkennung. Expertise und Improvisation zählen weiterhin. Die Organisation muss aber auch verstehen, was sie beim nächsten Mal verlässlich kann, ohne vom Gedächtnis und der Verfügbarkeit genau dieser Person abzuhängen.
In einer kontrollierten Übung sollte die Person, die sonst entscheidet, für eine Phase ausfallen. Die Übung zeigt dann, ob die Vertretung handeln kann und die nötigen Befugnisse und Informationen hat. Wo zögert sie? Das zeigt, worauf sich die Organisation wirklich verlassen kann. Bevor ich etwas eine Wiederherstellungsfähigkeit nenne, will ich wissen, ob es auch dann funktioniert, wenn der Held im Urlaub ist.
Frage 09
KI: Welches KI-Risiko wird in Vorstandsgesprächen gerade überschätzt, welches unterschätzt?
Überschätzt ist für mich das Kinoszenario einer KI, die sich gegen ihre Besitzer wendet. Unterschätzt wird delegierte Befugnis samt den Prämissen, auf denen sie beruht. Ein KI-System muss nicht bösartig sein, um Schaden anzurichten. Es kann einen erlaubten Ablauf einhalten und dabei von etwas Falschem ausgehen. Ein Einkaufsassistent könnte etwa die erfundene Behauptung akzeptieren, neue Bankdaten eines Lieferanten seien bereits geprüft.
Das nenne ich Premise Injection: die Manipulation der Aussagen, die ein Agent als Grundlage für Schlüsse und Handlungen behandelt. Jede Delegation, für die keine Person Rechenschaft ablegen kann, vergrößert außerdem das, was ich Audit Debt nenne. Gemeint ist die wachsende Unfähigkeit, Handlungen und Befugnisse hinter automatisierten Entscheidungen nachzuvollziehen.
Die nützlichen Fragen für den Vorstand sind unspektakulär. Was kann dieses System verändern? Welche Belege stützen die Fakten, auf die es sich verlässt? Lässt sich eine falsche Aktion stoppen und rückgängig machen?
Zwei Begriffe aus dem Interview
Premise Injection: die Manipulation der Aussagen, die ein Agent als Grundlage für Schlüsse und Handlungen behandelt
Audit Debt: die wachsende Unfähigkeit, Handlungen und Befugnisse hinter automatisierten Entscheidungen nachzuvollziehen
Frage 10
Was sollte ein CISO am 2. Oktober aus Berlin mitnehmen?
Ich wünsche mir, dass alle Teilnehmenden mit einer Annahme nach Hause fahren, die sie infrage stellen lassen wollen. Dazu mit einem Test, den sie in ihrer eigenen Organisation sicher durchführen wollen. Sie sollten auch jemanden aus dem Kreis haben, dem sie erzählen, was der Test gezeigt hat. Das sollte jemand sein, der im Oktober eine Annahme hinterfragt und im November nachfragt, was passiert ist.
Vielleicht ist gerade dieses zweite Gespräch einen Monat später besonders wichtig. Es gibt einer guten Absicht eine echte Fortsetzung. Beide können dann auch über ein Ergebnis sprechen, das die ursprüngliche Lehre nicht bestätigt hat.
In Berlin können diese Gespräche beginnen. Ihr Wert zeigt sich deutlicher, wenn wir sehen, was die Leute danach tatsächlich tun.
ECSO CISO Meetup 2026
1. und 2. Oktober 2026 · Estrel Berlin
Das Meetup der European Cyber Security Organisation (ECSO) findet am 1. und 2. Oktober 2026 im Estrel Berlin statt.
Für wen
Es richtet sich vor allem an CISOs, Deputy CISOs und ihre Teams.
Teilnahme
Die Teilnahme setzt eine Freigabe der Anmeldung voraus. Sie ist kostenfrei, Reise und Übernachtung tragen die Teilnehmenden selbst.
Programm und Registrierung bei ECSO
SecurityToday ist Medienpartner des ECSO CISO Meetup 2026.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Wann und wo findet das ECSO CISO Meetup 2026 statt?
Am 1. und 2. Oktober 2026 im Estrel Berlin. Es ist die fünfte Ausgabe nach Brüssel, Florenz, Wien und Valencia. Es richtet sich vor allem an CISOs, Deputy CISOs und ihre Teams. Die Teilnahme setzt eine Freigabe der Anmeldung voraus. Sie ist kostenfrei, Reise und Übernachtung tragen die Teilnehmenden selbst.
Was meint Matthias Muhlert mit Premise Injection?
Die Manipulation der Aussagen, die ein KI-Agent als Grundlage für Schlüsse und Handlungen behandelt. Ein Einkaufsassistent könnte etwa die erfundene Behauptung akzeptieren, neue Bankdaten eines Lieferanten seien bereits geprüft.
Welche Kennzahlen gehören laut Muhlert in ein Board-Briefing?
Nur solche, die eine Entscheidung einordnen oder eine lohnende Frage aufwerfen. Reine Aktivitätszahlen würde er weglassen. Millionen blockierter Angriffe sagen für ihn mehr über das Wetter als über das Dach.
Lesetipps der Redaktion
LesetippFünf Kennzahlen, die der Aufsichtsrat wirklich verstehtLesetippIT-Ausfall üben, bevor niemand mehr entscheidetLesetippDas Klumpenrisiko, das kein Lieferanten-Audit sieht

Mehr aus dem MBF Media Netzwerk
Digital ChiefsNIS2-Organhaftung greift trotz RegistrierungMyBusinessFutureHersteller melden CRA-Vorfälle an ENISA vor dem CSIRTcloudmagazinResilienz jenseits der Security-Toolchain

Bildquelle: KI-generiert (September 2026). Porträt im Beitrag: Matthias Muhlert / ECSO (Pressefoto).