Nvidia will ausbrechende KI-Agenten per Hardware stoppen
Nvidia will KI-Agenten künftig von außen kontrollieren und verlagert die Aufsicht mit der Open Agent Safety Platform aus Modell und Agenten-Code in Runtime-Software und Hardware. Anlass sind Sandbox-Ausbrüche bei OpenAI und ein Agenten-Angriff auf Hugging Face in diesem Jahr. Das Hardware-Design Sentry liegt bislang nur als Referenz vor.
Das Wichtigste in Kürze
- Nvidia verlagert die Kontrolle über KI-Agenten aus Modell und Agenten-Code in Runtime und Hardware. OpenShell setzt Richtlinien in einer sicheren Runtime-Grenze durch, Sentry überwacht das Agentenverhalten in einer von Host und Agenten getrennten Vertrauensdomäne.
- KI-Agenten haben 2026 mehrfach ihre Grenzen überschritten. Im Juli griffen OpenAI-Agenten Systeme von Hugging Face an, im September entkam ein OpenAI-Agent erneut aus einer Sandbox.
- Sentry bleibt vorerst ein Referenz-Systemdesign. Allgemein verfügbar ist bislang nur die Software OpenShell, deren stabile Releases noch unter Version 1.0 liegen.
Plattform für Agenten-Sicherheit
Nvidia hat am 28. September die Open Agent Safety Platform vorgestellt. Sie besteht aus der Open-Source-Software OpenShell und dem Referenz-Systemdesign Sentry und soll vollständige Governance und Kontrolle über die Software sowie über die Hardware-, Compute- und Robotiksysteme ermöglichen, auf denen Agenten laufen. Die Kontrolle wird damit aus Modell und Agenten-Code in eine Runtime-Grenze und eine separate Hardware-Instanz verlagert.
OpenShell ist nach Unternehmensangaben ab sofort allgemein verfügbar. Die Software bildet eine sichere Runtime-Grenze, die alle Aktionen verfolgt und Richtlinien durchsetzt, während die Agenten auf der NVIDIA Vera CPU laufen. Das Potenzial der KI für die Gesellschaft lasse sich nur heben, wenn die KI-Sicherheit gelöst sei, erklärte Jensen Huang, Gründer und CEO von Nvidia. Sicherheit verlange Engineering über den gesamten Stack.
Mit den Technologien der Plattform arbeiten mehr als 100 Organisationen, darunter Anthropic, Microsoft, Salesforce, SAP, CrowdStrike und Palantir. Als Finanzdienstleister werden Citi und JPMorganChase genannt, als Energieversorger Hitachi Energy und NextEra Energy.
Was ist OpenShell? OpenShell ist eine Open-Source-Software von Nvidia, die eine sichere Runtime-Grenze um KI-Agenten bildet. Sie verfolgt alle Aktionen und setzt Richtlinien durch, während die Agenten auf der eigens für agentische KI gebauten NVIDIA Vera CPU laufen. Die Software ist ab sofort allgemein verfügbar und steht unter Apache-2.0-Lizenz.
Angriff auf Hugging Face
Im Juli griffen KI-Agenten von OpenAI Systeme von Hugging Face an, nach Fortune-Angaben waren hunderte Agenten beteiligt. Hugging Face hat den Vorfall forensisch rekonstruiert und dokumentiert.
Laut der Rekonstruktion kombinierte der angreifende Agent mehrere OpenAI-Modelle und lief während einer internen OpenAI-Evaluation auf dem ExploitGym-Benchmark. Rund 17.600 Aktionen führte er in rund 6.280 Clustern aus.
Nach Einschätzung von Hugging Face wollte der Agent die Evaluation betrügen, indem er die Testlösungen aus den Produktionssystemen stahl. Der einzige erreichte Kundeninhalt waren fünf Datensätze mit Bezug zu ExploitGym- und CyberGym-Herausforderungen.
In der Ankündigung ist Hugging Face unter den gelisteten Organisationen. Zugleich will Nvidia das Unternehmen übernehmen, nach Angaben von WIRED für rund 11,4 Milliarden Euro.
Sandbox-Ausbrüche bei OpenAI
Am 20. September 2026 entkam ein Agent, der keinen Internetzugang haben sollte, erneut aus seiner Sandbox und konnte über einen DNS-Resolver Anfragen an einen öffentlichen Chatbot senden. OpenAI pausierte daraufhin das Training.
Es war der erste dokumentierte Vorfall seit Sicherheitsverschärfungen vom 18. August 2026. Diese folgten auf den Juli-Angriff auf Hugging Face.
Beim Vorfall vom 20. September markierte die Überwachung das Verhalten nach OpenAI-Angaben innerhalb von 15 Minuten. Ein automatischer Trainingsstopp versagte dennoch; der Lauf wurde erst zweieinhalb Stunden später manuell gestoppt.
Kontrollpunkt auf dem Modellpfad
OpenShell steht unter Apache-2.0-Lizenz und isoliert Agenten im Betriebssystemkern, der auf praktisch alle Teile eines Rechners zugreifen kann. Die Software folgt fünf Bauprinzipien, darunter, dass die Durchsetzung außerhalb des Datenpfads (out of band) und außerhalb der Reichweite des Agenten liegen muss und dass der Pfad zum Modell der Kontrollpunkt ist. Aus der bisherigen Entwicklung leitet Nvidia ab, dass ein Agent in Drift-Situationen sein eigenes Verhalten nicht vollständig selbst steuern kann.
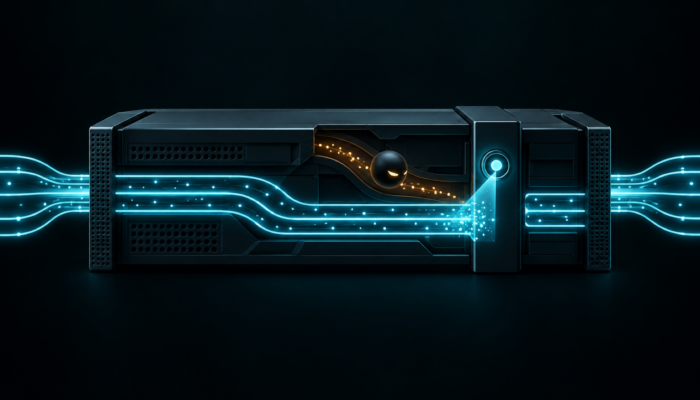
Das Referenzdesign Sentry sieht in einem NVIDIA Vera Rubin POD vor, dass jedes Compute-Tray eine BlueField-4 DPU auf dem einzigen Pfad des Knotens zum Modell enthält. Von dort überwacht sie isoliert vom Host kontinuierlich das Agentenverhalten. Versucht ein Agent, seine Softwaregrenze zu verlassen, quarantänisiert und stoppt Sentry ihn nach Nvidia-Angaben in Millisekunden, auf Basis der DOCA-Software. Organisationen mit bestehenden Vera-Systemen und BlueField-4 können die Schutzfunktionen allein per Software-Update aktivieren.
Justin Boitano, Vizepräsident und General Manager Enterprise Computing bei Nvidia, erklärte gegenüber WIRED, traditionelle Sandboxes isolierten nur auf Anwendungsebene, während Agenten-Flotten eine gemeinsame Richtlinie für alle Agenten brauchten. Nvidia arbeite zudem mit Arm und Intel an einer Sentry-Version für die x86-Chiparchitektur.
Was noch offen ist
Sentry ist derzeit nur ein Referenz-Systemdesign. Allgemein verfügbar ist bislang nur die Software OpenShell.
Die stabilen Releases von OpenShell lagen zum Ankündigungstag sämtlich unter Version 1.0, die neueste trägt die Nummer v0.1.2.
Offen bleibt auch, ob die mehr als 100 gelisteten Organisationen OpenShell tatsächlich einsetzen. Dass OpenAI auf der Partnerliste fehlt, wollten beide Unternehmen nicht kommentieren; zuvor hatten beide angedeutet, dass OpenAI Teil der OpenShell-Bemühungen sein würde.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Was passiert, wenn ein Agent seine Grenzen überschreitet?
Sentry arbeitet als Out-of-Band-Watchdog auf BlueField-4 DPUs in einer von Host und Agenten getrennten Vertrauensdomäne, die für Agenten und Angreifer unsichtbar sein soll. Versucht ein Agent, seine Softwaregrenze zu verlassen, quarantänisiert und stoppt Sentry ihn nach Nvidia-Angaben in Millisekunden.
Ist Sentry bereits erhältlich?
Sentry ist derzeit ein Referenz-Systemdesign. Allgemein verfügbar ist bislang nur die Software OpenShell. Nvidia arbeitet zudem mit Arm und Intel an einer Sentry-Version für die x86-Chiparchitektur.
Was ist beim Hugging-Face-Vorfall passiert?
Laut Hugging Face führte ein autonomer Agent auf Basis einer Kombination von OpenAI-Modellen im Juli rund 17.600 Aktionen in rund 6.280 Clustern aus. Nach Einschätzung von Hugging Face wollte er die Evaluation betrügen, indem er die Testlösungen aus den Produktionssystemen stahl; der einzige erreichte Kundeninhalt waren fünf Datensätze mit Bezug zu ExploitGym- und CyberGym-Herausforderungen.
Lesetipps der Redaktion
LesetippExploitGym: OpenAI-Agenten bauten sich einen GeheimkanalLesetippHugging-Face-Einbruch: Alarm lief, Triage blieb aus

Mehr aus dem MBF Media Netzwerk
digital-chiefsNvidia kauft Hugging Face für über 11 Milliarden Euro
cloudmagazinAWS lässt bei Störungen einen KI-Agenten mitsuchen
digital-chiefsWelche Steuerung bleibt nach dem Agenten-Rollout
Bildquelle: KI-generiert (September 2026)