Jedes Sicherheitsupdate wird zur Bauanleitung für Angriffe
Auf einem offen erreichbaren Server eines Angreifers hat die Google Threat Intelligence Group ein Framework aus KI-Agenten gefunden. Es vergleicht Code populärer Webanwendungen vor und nach Sicherheitsupdates, baut daraus Exploits und führt sie ohne Menschen aus. Neu daran sind Tempo und Skalierung, die Mechanik der Angriffe bleibt gleich.
Das Wichtigste in Kürze
- Das Framework exploit_agent macht aus Sicherheitsupdates Angriffe ohne Menschen. Es identifiziert die geschlossene Lücke, entwirft einen Exploit und führt ihn selbst aus.
- Im PaperCut-Fall lagen vier Tage zwischen Offenlegung und Angriffswelle. Funktionierende Exploits entstanden mit LLMs schon binnen eines Tages.
- Internet-exponierte Systeme gehören im Patch-Prozess an die Spitze. Auf diese Server zielen die automatisierten Angriffe, die derzeit Tarnung gegen Geschwindigkeit tauschen.
Verwandt: Wer kontrolliert, was der KI-Agent liest?
Der Fund auf dem Staging-Server
Der Staging-Server war offen aus dem Internet erreichbar. Analysten der Google Threat Intelligence Group (GTIG) und von Mandiant fanden darauf ein Multi-Agenten-Framework namens exploit_agent. Der Fund ist seit dem 16. November im AI Threat Tracker der GTIG dokumentiert. Das Framework ist an mehrere Frontier-Modelle angebunden, also an die leistungsstärksten großen Sprachmodelle (LLMs), dazu an lokal betriebene LLMs.
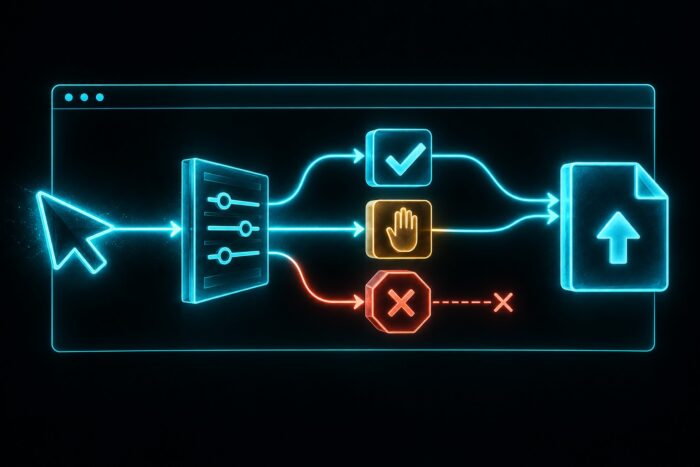
Der Ablauf kommt ohne Menschen aus. Das System vergleicht den Code populärer Webanwendungen vor und nach Patch-Ankündigungen und identifiziert die geschlossene Schwachstelle. Dann entwirft es einen Exploit, also Angriffscode für genau diese Lücke. Diesen Exploit führt es automatisch aus. Unter anderem nahm sich das Framework die Zugriffsprüfung des WordPress-Plugins Spectra (Ultimate Addons for Gutenberg) in Version 2.19.25 vor.
Angreifer, die Schwachstellensuche und Ausnutzung mit LLM-Frameworks vollständig ohne Menschen in der Schleife automatisieren, sind im vergangenen Quartal erstmals beobachtet worden. Die Kommentare in einer Konfigurationsdatei des Frameworks sind russisch. Sie beschreiben LLM-API-Schlüssel für die automatische Ausnutzung und führen exploit_agent als Pilotprojekt. Nach Angaben von The Register ist der Betreiber vermutlich russischsprachig. Neben Opferdaten lagen auf dem Server auch Werkzeuge für die Zeit nach dem Einbruch.
Was ist Patch-Diffing? Patch-Diffing bezeichnet den Vergleich einer Software vor und nach einem Sicherheitsupdate. Aus den Codeänderungen lässt sich ablesen, welche Schwachstelle der Hersteller geschlossen hat. Angreifer nutzen das, um Exploits für Systeme zu bauen, auf denen das Update noch fehlt.
Patch-Diffing als Angriffsmethode
Beim Patch-Diffing wird ein Sicherheitsupdate mit der Vorversion verglichen. Die Codeänderung zeigt, wo die Lücke saß. Angreifer nutzen LLMs und Agenten-Frameworks zunehmend, um diesen Schritt vollständig zu automatisieren. Damit machen sie n-day-Schwachstellen schnell zu Waffen, also bekannte Lücken, für die bereits ein Patch existiert. Angriffe auf Internet-exponierte Server skalieren sie ohne menschliches Zutun.
Laut GTIG kann es für Angreifer effizienter sein, mit LLMs gepatchte n-day-Schwachstellen auszunutzen, als neue Zero-Days zu suchen, also Lücken ohne verfügbaren Patch. Das Recherchematerial für n-days ist endlich. Es umfasst Quellcode-Versionen, auch aus Vorab- und Preview-Kanälen, dazu Release Notes, Sicherheitsforschung und PoC-Code, also Beispielcode zum Nachweis einer Lücke. Die Suche nach Zero-Days erfordert ein breiteres Netz.
Die Menge an Material wächst. Die monatlich veröffentlichten Schwachstellen stiegen laut einer GTIG-Auswertung von 5.045 im Januar auf 10.740 im August 2026. Die Zahl ausgenutzter Schwachstellen erhöhte sich von durchschnittlich 10,5 pro Monat 2025 auf 18 pro Monat zwischen Januar und August 2026. Ausgenutzte Zero-Day-Schwachstellen stiegen im selben Zeitraum von 8 auf 11 pro Monat, im August waren es 22.
Tempo bei PaperCut und PHP
Wie schnell der Weg vom Patch zum Angriff inzwischen sein kann, zeigt der PaperCut-Fall. Ende August 2026 wurden die Lücken CVE-2026-81578 und CVE-2026-82078 offengelegt. Forschende und Huntress erzeugten mit LLMs binnen eines Tages funktionierende Exploits. Vier Tage nach der Offenlegung registrierte GreyNoise eine wahrscheinlich LLM-gestützte Kampagne gegen Hunderte Organisationen. Der Angreifer kam dort binnen Minuten vom ersten Zugriff zum Domain-Administrator, also zum Vollzugriff auf die zentrale Rechteverwaltung im Netzwerk.
Bei zwei PHP-Lücken (CVE-2026-109618 und CVE-2026-109619) begann das Rennen schon vor dem offiziellen Patch am 21. Oktober. Ein PoC-Video und früh gepatchter Code waren bereits öffentlich. Angreifer konnten die Codeversionen vergleichen, bevor das Update offiziell erschienen war.
Die Mechanik der Angriffe bleibt dabei dieselbe. Es geht um kompromittierte Zugangsdaten und ungepatchte Systeme. Neu sind Tempo und Skalierung. John Hultquist, Chefanalyst der GTIG, ordnet das so ein: Angreifer nutzen größtenteils keine bahnbrechend neuen Methoden. Sie gehen weiter gegen bekannte, nicht behobene Schwachstellen vor, nur viel schneller und in größerem Umfang. Verteidiger müssten selbst auf agentische Abwehr setzen, sonst drohten sie zurückzufallen. Mehr zur Time-to-Exploit, der Zeit zwischen Offenlegung und erstem Angriff, steht in einer früheren Auswertung mit Zahlen aus dem DACH-Raum.
Konsequenzen für den Patch-Prozess
Für Unternehmen, die Sicherheitsupdates nach Tagen oder Wochen einspielen, verschiebt sich die Rechnung. Im deutschen Mittelstand laufen zahlreiche Websites auf WordPress mit Plugins aus vielen Quellen. Genau diese Klasse populärer Webanwendungen hatte exploit_agent im Visier.
Automatische Updates überall einzuschalten, ist dabei keine pauschale Antwort. Ein fehlerhaftes Update kann geschäftskritische Systeme lahmlegen. Aus Sicht der Redaktion zählen vier Stellschrauben:
- Priorität nach Exposition. Systeme, die aus dem Internet erreichbar sind, rücken an die Spitze der Patch-Reihenfolge. Voraussetzung ist ein aktuelles Inventar dieser Systeme.
- Auto-Updates gezielt. Für Plugins und Webanwendungen mit überschaubarem Ausfallrisiko sprechen gute Gründe für automatische Updates. Geschäftskritische Systeme behalten ein kurzes Testfenster.
- Weniger Angriffsfläche. Ungenutzte Plugins, Erweiterungen und Dienste fallen weg. Das verkleinert die Liste der Updates, die überhaupt anfallen.
- Notfallpfad für kritische Updates. Ein vorab abgestimmter Freigabeweg erlaubt es, kritische Patches außerhalb des regulären Wartungsfensters einzuspielen.
Für die Erkennung gibt es einen Ansatzpunkt. Die Frameworks tauschen derzeit Tarnung gegen Geschwindigkeit und hinterlassen erkennbare forensische Spuren. Überwachung auf neue Webshells und Brute-Force-Muster an exponierten Systemen gewinnt damit an Gewicht.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Welche Opfer des Frameworks sind bekannt?
Auf dem Server lagen Daten von Opfern. Die Telemetrie deutet auf französische Websites aus den Bereichen Medien, Unterhaltung und Bildung.
Was taten die Angreifer nach dem Einbruch?
Auf dem Server lagen Skripte für interne Aufklärung, Brute-Force-Angriffe und das Installieren von Webshells, also heimlich abgelegten Skripten zur Fernsteuerung eines Servers. Ein weiteres Skript diente dazu, fremde Webshells zu entfernen.
Warum belasten auch falsche Exploits die Verteidiger?
Nach dem PHP-Patch vom 21. Oktober erschienen Hunderte angeblicher PoCs, die nicht funktionierten und wohl KI-generiert waren. Verteidiger mussten sie zusätzlich prüfen.
Lesetipps der Redaktion
LesetippWenn Teams ausfällt: So bleibt der Krisenstab erreichbarLesetippSchadcode bei CNN und BBC kam vom Optimizely-ServerLesetippIT-Dienstleister werden zum Einfallstor in Kundennetze
Bildquelle: KI-generiert (November 2026)
Mehr aus dem MBF Media Netzwerk
cloudmagazinSchadenregulierung: Der Engpass liegt im Backoffice
MyBusinessFutureTeurer Speicher macht Business-Notebooks schwächer
Digital ChiefsKI-Wasserzeichen: Schonfrist für Bestandssysteme läuft aus