Wenn Teams ausfällt: So bleibt der Krisenstab erreichbar
Interview von der it-sa 2026
Fallen E-Mail, Teams oder die Identitätsverwaltung nach einem Angriff aus, muss der Krisenstab trotzdem arbeiten können. Mathias Staab, SVP Field Engineering bei Wire, erklärt im Interview, was dafür vor dem Ernstfall stehen muss und wo digitale Souveränität heute an Grenzen stößt.
Das Wichtigste in Kürze
- Der Ausweichkanal sollte vor dem Angriff eingerichtet sein. Nutzerkonten, Apps auf den Endgeräten und ein Playbook gehören in die Vorbereitung.
- Im Ernstfall arbeitet der Krisenstab in einem eigenen Incident Room. Chat, Konferenzen, Dateien und Termine laufen dort ohne Exchange und Identity Provider, externe Helfer kommen über Gastzugänge dazu.
- Das BSI hat Wire Bund für VS-NfD zugelassen. Welche Endgeräte zum Einsatz kommen, legt die jeweilige Einsatzumgebung fest.
Verwandt: Wer kontrolliert, was der KI-Agent liest? · Everest bei Stadler: Ransomware trifft die Zulieferer-Exchange
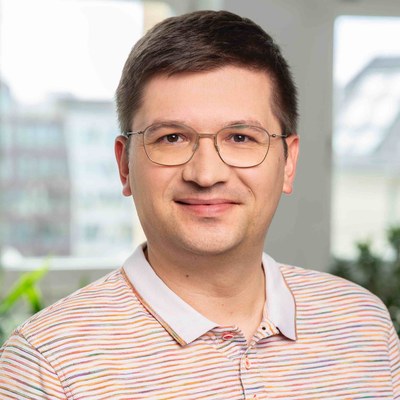
Das Gespräch fand am 28. Oktober 2026 auf der it-sa in Nürnberg statt.
Wenn die eigene IT ausfällt
Frage 01
Herr Staab, wie ordnen Sie die aktuelle Bedrohungslage ein?
Aus meiner Sicht werden vor allem Lücken sichtbar, deren Existenz Menschen mit Kenntnis der Materie bereits bewusst war. KI steigert die Möglichkeiten und die Frequenz, solche Lücken aufzudecken und auszunutzen. Die Frage ist, welche Unternehmen davon überrascht werden. Das sind weiterhin viele. Ich rechne damit, dass uns diese Häufigkeit von Vorfällen in den kommenden Wochen und Monaten weiter beschäftigen wird.
Häufig reagieren Unternehmen erst, wenn bereits etwas passiert ist. Auf der Messe sieht man, dass die Industrie mit Lösungen bereitsteht. Entscheidend ist aus meiner Sicht zunächst, den Angriffsvektor zu verstehen. Schon daran fehlt es bei vielen. Dieses Verständnis ist für mich die erste Voraussetzung, um effizient mit der Bedrohung umzugehen.
Frage 02
Wo setzt Wire an, wenn ein Unternehmen angegriffen wurde?
Wir kommen ins Spiel, wenn ein Unternehmen von seiner üblichen IT abgeschnitten ist. Ransomware oder gekaperte Identitäten können dazu führen, dass Werkzeuge wie Microsoft Teams nicht mehr zur Verfügung stehen. In dieser Situation muss ich kommunizieren können, um wieder vor die Lage zu kommen. Wir haben Kunden, die Wire für Krisenkommunikation und als Ausweichkanal nutzen.
Dafür können wir Wire als Software-as-a-Service vollständig getrennt von der übrigen IT des Kunden betreiben. Ein Kunde kann auch gemeinsam mit einem anderen Partner einen separaten Service aufbauen, etwa in einer eigenen Private Cloud. Diese Wahl beim Betrieb gehört zu dem Ansatz, den wir verfolgen.
Vorbereitung vor dem Angriff
Frage 03
Wie finden sich Nutzer in einem Werkzeug zurecht, das sie erst im Notfall brauchen?
Darin liegt eine Hürde. Ein System, das ausschließlich für den Notfall vorgesehen ist, gehört häufig kaum zum Arbeitsalltag. Die Nutzer entwickeln dadurch wenig Routine. Wenn sie ein Werkzeug im Ernstfall zum ersten Mal einsetzen, erschwert das die Situation zusätzlich.
Wir versuchen deshalb, die Bedienung an das anzulehnen, was Menschen von Messengern aus dem privaten Umfeld kennen. Wer WhatsApp oder Signal nutzt, soll eine vertraute Nutzererfahrung vorfinden. Unser Ziel ist, Sicherheit und eine solche Bedienbarkeit zusammenzubringen. Wir sprechen von einer Nutzererfahrung auf dem Niveau von Anwendungen für private Nutzer. Diese Verbindung ist eine Herausforderung, an der wir arbeiten.
Frage 04
Was muss vor einem Angriff vorbereitet sein und wie beginnt der Einsatz im Ernstfall?
Einen konkreten Kunden kann ich hier nicht nennen. Allgemein muss das Werkzeug vor einem Angriff ausgerollt sein. Dazu gehört, die Nutzerkonten einzurichten und die Endgeräte mit den Apps zu versorgen. Dieses Onboarding setzen wir voraus. Wenn die Einrichtung erst nach dem Angriff beginnt, wird es sehr schwierig.
Zusätzlich muss ein Playbook existieren, das die Schritte für den Ausfall der Kommunikation beschreibt. Der erste Schritt darin sollte sein, Wire zu nutzen und einen War Room oder Incident Room einzurichten. Dieser Raum wird als zentraler Kommunikationskanal festgelegt. Wir können Gruppen und Chatgruppen anhand vorbereiteter Gruppenmitgliedschaften erstellen. Damit lässt sich die Koordination über diesen zentralen Kanal aufbauen.
Bevor der Ernstfall eintritt
- ✓Nutzerkonten für alle Beteiligten sind eingerichtet
- ✓Die Apps sind auf den Endgeräten installiert
- ✓Das Playbook nennt den Ausweichkanal als ersten Schritt
- ✓Gruppenmitgliedschaften sind vorbereitet, damit sich die Gruppen für den Incident Room schnell erstellen lassen
- ✓Der Weg für externe Helfer über zeitlich begrenzte Gastzugänge ist geklärt
Der Krisenstab im Incident Room
Frage 05
Wie lassen sich externe Helfer in diesen Kommunikationsraum aufnehmen?
Bei einem Vorfall kommt häufig externe Unterstützung hinzu. Das kann ein spezialisiertes Unternehmen sein. Im öffentlichen Sektor kann es eine Cyberagentur oder eine entsprechende Stelle auf Landesebene sein. Wire hat dafür temporäre Gastzugänge, die wir „Guest“ nennen. Damit kann ein Gast für 24 Stunden Zugang zu einem bestimmten Chat erhalten und sich dort mit den Beteiligten koordinieren und austauschen.
Die Kommunikation ist Ende-zu-Ende-verschlüsselt. Auch wenn ein solcher Raum kurzfristig aufgebaut wird, muss die Sicherheit erhalten bleiben. Der Ablauf besteht darin, den War Room oder Incident Room aufzubauen, bei Bedarf externe Partner aufzunehmen und die Koordination darüber laufen zu lassen.
Definition · Incident Room
Was ist ein Incident Room? Der zentrale Kommunikationsraum, in dem der Krisenstab nach einem Angriff zusammenarbeitet. Bei Wire laufen dort Chat, Konferenzen, Termine und Dateien getrennt von Exchange und Identity Provider, externe Helfer kommen über Gastzugänge für 24 Stunden dazu.
Frage 06
Welche Arbeit kann der Krisenstab innerhalb von Wire organisieren?
Wir können Konferenzen über Wire organisieren und innerhalb der Plattform Termine planen. Dadurch bin ich für diese Abläufe nicht auf Exchange, E-Mails oder meinen Identity Provider angewiesen. Diese Systeme könnten bei einem Angriff ebenfalls kompromittiert sein. Unser Fokus ist eine möglichst autarke Plattform, über die sich die Abläufe innerhalb von Wire planen lassen.
Dazu gehören der Austausch im Chat, Konferenzen, Dateien und die Bearbeitung von Dateien. Zusammen mit der Terminplanung entsteht eine separate Möglichkeit zur Zusammenarbeit. Diese Funktionen können die Basis für die Arbeit in einem War Room bilden.
Frage 07
Im Gespräch mit Commvault ging es um eine „Minimum Viable Company“. Welche Rolle könnte Wire beim Erhalt eines solchen Mindestbetriebs spielen?
Das Konzept kannte ich bislang nicht direkt. Wenn es darum geht, welche Prozesse, Zugänge und Daten nach einem Angriff für den laufenden Tag unverzichtbar sind, gehört Kommunikation aus meiner Sicht dazu. Ohne sie funktioniert es nicht. Deshalb könnte Wire ein Bestandteil eines solchen Mindestbetriebs sein.
Dafür werden voraussichtlich nicht alle Funktionen benötigt. Die separate Zusammenarbeit über Chat, Dateien, Dateibearbeitung, Termine und Konferenzen kann aber eine Grundlage für den Krisenstab schaffen. Wire deckt damit einen wichtigen Bestandteil ab. Für den vollständigen Mindestbetrieb eines Unternehmens braucht es weitere Bestandteile.
Wenn die Einrichtung erst nach dem Angriff beginnt, wird es sehr schwierig.
Souveränität und ihre Grenzen
Frage 08
Was verstehen Sie unter digitaler Souveränität und wo sehen Sie Grenzen?
Für uns gehört dazu, dass Wire auch on-premises betrieben werden kann. Wir sind ein EU-Unternehmen und unsere Mitarbeiter sitzen in der EU. Ich habe in diesem Zusammenhang auch die Unabhängigkeit von Diensten außerhalb der EU angesprochen. Zugleich gibt es bei unseren Apps für iOS und Android eine Abhängigkeit von Plattformen, die von Unternehmen außerhalb der EU stammen.
Wir schauen, an welchen Stellen mehr Unabhängigkeit möglich ist. Dabei spielt die Nutzererfahrung eine Rolle. Es gibt beispielsweise Ansätze für einen vollständigen Notfallarbeitsplatz mit Linux. Aus meiner Sicht ist noch ein Weg zu gehen, bis sich das in der Breite gut nutzen lässt. Gerade bei Nutzern mit weniger technischem Vorwissen bestehen Hürden. Unser Ansatz ist deshalb ein Ökosystem mit möglichst vielen Ebenen in Deutschland und Europa. Dabei wollen wir mit dem übrigen technologischen Umfeld verbunden bleiben.
Frage 09
Welche Kunden stehen für Wire im Mittelpunkt?
Unser Fokus liegt auf dem öffentlichen Sektor und der Verteidigung. Wir haben viel über Krisenkommunikation und Ausweichkommunikation gesprochen. In diesen beiden Bereichen wird Wire auch als Hauptwerkzeug eingesetzt. Wir können interne und externe Kommunikation darüber abbilden.
Ein Thema ist dabei die Kommunikation von Verschlusssachen, insbesondere VS-NfD. In diesem Zusammenhang verweise ich auf die BSI-Zulassung von Wire Bund für VS-NfD. Für uns ist das ein wesentlicher Punkt bei der Kommunikation in diesen Bereichen.
Frage 10
Welche Rolle spielen die Bundesverwaltung und die Zusammenarbeit mit der Industrie?
Wir sind stark auf Bundesebene vertreten. Für die Bundesverwaltung gibt es einen Vertrag, der genutzt werden kann. Mit „Wire Bund“ sprechen wir über eine Kollaborationslösung über Ministerien und Häuser hinweg. Der öffentliche Sektor ist für uns ein Schwerpunkt.
Zugleich gibt es Schnittstellen zur Industrie, gerade im Verteidigungsbereich. Hier können wir Mechanismen wie Föderation nutzen, um Kommunikation zwischen verschiedenen Parteien zu eröffnen.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Was muss vor einem Angriff eingerichtet sein?
Nutzerkonten, die Apps auf den Endgeräten und ein Playbook, das den Ausweichkanal als ersten Schritt nennt. Laut Mathias Staab muss das Werkzeug vor einem Angriff ausgerollt sein.
Wie kommen externe Helfer in den Kommunikationsraum?
Über temporäre Gastzugänge: Ein Gast erhält für 24 Stunden Zugang zu einem bestimmten Chat. Die Kommunikation bleibt dabei Ende-zu-Ende-verschlüsselt.
Wofür ist Wire Bund zugelassen?
Das BSI hat Wire Bund für Informationen der Einstufung VS-NfD zugelassen. Laut Wire gilt die Zulassung zunächst bis Ende 2028. Welche Endgeräte eingesetzt werden, legt die jeweilige Einsatzumgebung fest.
Quelle: Gespräch mit Mathias Staab auf der it-sa 2026, Oktober 2026.
Lesetipps der Redaktion
LesetippDer Notfallplan, den niemand geprobt hatLesetippRansomware: NIS2-Meldefristen setzen Security-Teams unter DruckLesetippRansomware bei Pilz: Produktionsniveau vor der IT zurück


Mehr aus dem MBF Media Netzwerk
Digital ChiefsDigitale Souveränität beginnt bei der HardwarecloudmagazinCloud-Souveränität könnte 115 Milliarden Euro kostenDigital ChiefsDie Rechtsgrundlage wackelt, die Datenflüsse laufen weiter
Bildquelle: KI-generiert (November 2026), Porträt: Wire