N-central: On-Premises-Betreiber müssen selbst absichern
N-able hat am 13. November Kompromittierungsindikatoren für N-central veröffentlicht und bei Hosted- wie On-Premises-Installationen die Intune-Integration vorsorglich abgeschaltet. Die temporären Schutzmaßnahmen hat N-able bei Hosted-Installationen direkt umgesetzt. On-Premises-Betreiber müssen selbst sicherstellen, dass die Legacy API deaktiviert ist.
Das Wichtigste in Kürze
- N-able hat die temporären Schutzmaßnahmen bei Hosted direkt umgesetzt. Serverbetrieb, Updates und Backups liegen in dieser Betriebsform ohnehin beim Hersteller.
- On-Premises-Betreiber kontrollieren die Legacy API selbst. Die veröffentlichten Kompromittierungsindikatoren betreffen ausschließlich Kunden, die diese Schnittstelle nicht deaktiviert haben.
- Bei Intune-Bedarf liegt derzeit keine Betriebsform vorn. N-able hat die Integration in beiden Varianten deaktiviert, Agents und Probes müssen bei beiden weiter aktualisiert werden.
Verwandt: NIS2-Meldewege: Erste Incident-Stunde entscheidend
Kompromittierungsindikatoren für N-central
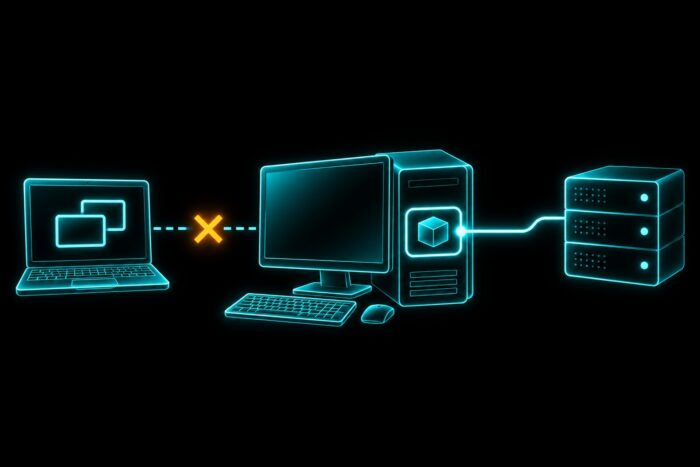
Seit dem 13. November liegt N-central-Kunden eine Liste von Kompromittierungsindikatoren vor. Gemeint sind Spuren, die auf einen erfolgreichen Angriff hinweisen. N-able zufolge betrifft die Liste ausschließlich Kunden, die die Legacy API nicht deaktiviert haben. Die Legacy API ist die ältere Programmierschnittstelle der Plattform. Zu den Indikatoren gehört ausgehender Verkehr zu 139.99.69[.]109:10128.
Gleichzeitig hat N-able die Intune-Integration vorsorglich abgeschaltet. Gemeint ist die Anbindung an den Geräteverwaltungsdienst Intune. Die Abschaltung gilt für Hosted- und für On-Premises-Installationen.
Um die neuen Schwachstellen ist ein Streit über die Meldewege entstanden. N-able weist den Vorwurf zurück, verantwortungsvolle Meldungen ignoriert zu haben. Bei diesem Verfahren informieren Forscher einen Hersteller vertraulich, bevor sie eine Lücke öffentlich machen. Nach Darstellung des Herstellers erschienen die neuen Schwachstellen außerhalb seiner etablierten Meldekanäle.
Was ist ein Kompromittierungsindikator? Ein Kompromittierungsindikator, englisch Indicator of Compromise, ist eine technische Spur, die auf einen erfolgreichen Angriff auf ein System hinweist. Typisch sind auffällige Dateien und Prozesse oder Verbindungen zu Servern von Angreifern.
Offene Schwachstellen und Hotfix HF3
Nach Angaben von Huntback fanden sich bei den im November 2026 untersuchten Angriffen XMRig-Infektionen auf 21 N-central-Servern. XMRig ist eine Software zum Schürfen von Kryptowährung. Auf 19 dieser Server lief bereits der Hotfix HF2.
N-able entwickelt derzeit den Hotfix HF3. Er soll die Authentifizierungsprüfungen stärken und den Zugriff auf die Legacy API dauerhaft entfernen.
Die verbleibenden Datenabfluss-Schwachstellen, im Englischen „Data Leakage“, stuft der Hersteller als schwerer ausnutzbar ein. Sie erfordern authentifizierten oder privilegierten Zugriff. Ähnlich bewertet N-able die Agent-Impersonation. Dabei gibt sich ein Angreifer gegenüber N-central als Agent aus. Agents sind die Software-Bausteine auf den verwalteten Endpunkten. Ein solcher Angriff setzt nach Einschätzung von N-able bereits bestehenden Zugriff auf einen Endpunkt voraus.
Kriterien Hosted gegen On-Premises
N-able bietet N-central in zwei Betriebsformen an. Die Unterschiede liegen in der Verteilung von Betrieb und Schutzaufgaben.
- Kernfunktionen: Hosted und On-Premises bieten dieselben Kernfunktionen.
- Serverbetrieb: Bei Hosted übernimmt N-able den Serverbetrieb einschließlich Updates und Backups. Bei On-Premises läuft N-central in der eigenen Infrastruktur des Betreibers.
- Umgebungskontrolle: On-Premises bietet direkte Kontrolle über die Umgebung und Anpassungsmöglichkeiten für spezifische Sicherheitsanforderungen. Bei Hosted betreibt N-able die Umgebung.
- Temporäre Schutzmaßnahmen: Bei Hosted hat N-able sie direkt umgesetzt. Bei On-Premises muss der Betreiber sicherstellen, dass die Legacy API deaktiviert ist.
- Intune-Integration: Bei Hosted ist sie vorsorglich abgeschaltet. Bei On-Premises hat N-able sie ebenfalls deaktiviert.
- Agents und Probes: Beide Betriebsformen verlangen weiterhin die Aktualisierung von Agents und Probes, den N-central-Komponenten in den verwalteten Umgebungen.
Empfehlung je Betriebsszenario
Entlastung vom Serverbetrieb: Für Organisationen, die Serverbetrieb, Updates und Backups abgeben wollen, liegt Hosted vorn. Im aktuellen Vorfall hat N-able die temporären Schutzmaßnahmen dort direkt umgesetzt.
Direkte Umgebungskontrolle: Für Organisationen, die ihre Umgebung selbst kontrollieren und an spezifische Sicherheitsanforderungen anpassen wollen, liegt On-Premises vorn. Diese Betriebsform verlangt zugleich, dass der Betreiber die Deaktivierung der Legacy API selbst kontrolliert. Die veröffentlichten Kompromittierungsindikatoren betreffen genau die Kunden, bei denen diese Deaktivierung fehlt.
Intune-Anbindung erforderlich: Für Organisationen, die auf die Intune-Integration angewiesen sind, bietet derzeit keine der beiden Betriebsformen einen Vorteil. N-able hat die Integration in beiden Varianten deaktiviert. Die Aktualisierung von Agents und Probes bleibt bei Hosted wie bei On-Premises erforderlich.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Was kann ein Angreifer per Agent-Impersonation in N-central auslösen?
Ein Angreifer, der sich als Agent ausgibt, kann nach Darstellung von N-able Agent-Aufgaben und Skripte empfangen sowie Statuswerte setzen. Voraussetzung ist bereits bestehender Zugriff auf einen Endpunkt.
Auf welcher Infrastruktur läuft N-central Hosted?
N-central Hosted läuft auf der AWS-Infrastruktur von N-able. Der Hersteller übernimmt dort den Serverbetrieb einschließlich Updates und Backups.
Was geschieht, wenn die Intune-Abschaltung bei On-Premises-Installationen nicht greift?
N-able hat die Intune-Integration auch bei On-Premises-Installationen deaktiviert. Ist die Umsetzung fehlgeschlagen, kündigt der Hersteller telefonischen Kontakt an.
Lesetipps der Redaktion
LesetippN-central bleibt ohne Patch aus der Ferne übernehmbarLesetippScreenConnect-Angriff trifft 48 OrganisationenLesetippBarracuda-Lücken werden bereits für Angriffe genutzt
Bildquelle: KI-generiert (November 2026)
Mehr aus dem MBF Media Netzwerk
cloudmagazinit-sa-Bilanz: KI braucht Regeln, das SOC braucht Leute
MyBusinessFutureChatGPT wird zum Schaufenster für den Mittelstand
Digital ChiefsKI-Reallabore: EU macht Begleitung für KMU kostenlos