KI-Agent im Browser: Wer zieht die Notbremse?
Analyse zu KI-Agenten im Browser
Ein KI-Agent soll eine Aufgabe erledigen und greift dafür auf Daten im Unternehmen zu. Island setzt bei KI-Agenten im Browser an: Dort sollen Regeln festlegen, welche Aktionen erlaubt sind und wann ein Mensch freigibt. OWASP und NIST beschreiben, welche Kontrollen solche Agenten brauchen.
Das Wichtigste in Kürze
- Der Browser wird zur Kontrollstelle. Island lässt Administratoren nach eigenen Angaben Anwendungszugriffe, erlaubte Aktionen und menschliche Freigaben für Agenten festlegen.
- Manipulierte Inhalte sind das Risiko. OWASP beschreibt, wie Texte aus Websites oder Dateien das Verhalten eines Modells unbeabsichtigt verändern.
- Die Regel muss sich im Test beweisen. Unternehmen sollten vor dem Einsatz prüfen, ob ein Agent eine sensible Datei wirklich nicht hochladen kann.
Verwandt: Wer kontrolliert, was der KI-Agent liest? · KI-Agenten brauchen begrenzte Vollmachten
Der Agent arbeitet dort, wo Daten liegen
Ein Agent, der Angebote vergleicht oder Tickets bearbeitet, braucht Zugang zu Anwendungen. Im Büroalltag laufen viele davon im Browser: CRM, Ticketsystem, Dateiablage und KI-Chat. Damit wird der Browser zu der Stelle, an der ein Agent Daten liest, kopiert und weitergibt.
Definition · Was ist ein Unternehmensbrowser?
Ein Unternehmensbrowser ist ein Webbrowser, den die IT zentral verwaltet und absichert. Er setzt Firmenrichtlinien dort durch, wo Mitarbeiter mit Geschäftsanwendungen arbeiten, je nach Produkt etwa beim Kopieren, Hochladen und Drucken oder bei der Weitergabe von Daten an KI-Dienste. Island will diesen Ansatz auf KI-Agenten ausweiten.
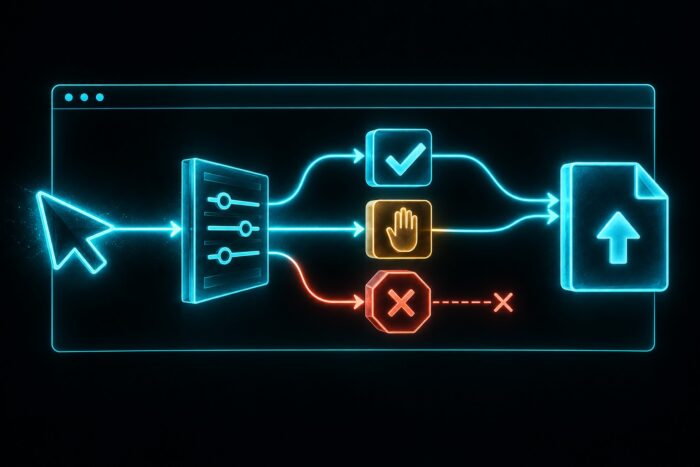
Island will seinen Unternehmensbrowser zu einer solchen Kontrollstelle ausbauen. Im März 2026 hat der Anbieter dafür neue KI-Funktionen vorgestellt. Teams sollen Agenten auf Abruf bauen und laufen lassen, mit festgelegten Berechtigungen und vollständigen Audit-Trails. Administratoren legen nach Herstellerangaben fest, auf welche Anwendungen ein Agent zugreift, welche Aktionen er ausführen darf und wann ein Mensch zustimmen muss. Die Agenten laufen in einer gehärteten Browserumgebung, die Prompt Injection und Missbrauch erschweren soll.
Wenn eine Datei die Anweisung mitbringt
Warum diese Kontrolle nötig ist, beschreibt das OWASP-Projekt für Sicherheitsrisiken von Sprachmodellen. Gefährlich sind demnach indirekte Prompt Injections. Ein Modell übernimmt Inhalte aus Websites oder Dateien. Darin versteckte Anweisungen verändern sein Verhalten.
Was ist eine indirekte Prompt Injection? Bei einer indirekten Prompt Injection stecken Anweisungen für ein Sprachmodell in externen Inhalten wie Websites oder Dateien. Liest ein KI-Agent diese Inhalte, kann er die versteckte Anweisung ausführen. OWASP führt Prompt Injection in seinen Top 10 für Sprachmodell-Anwendungen an erster Stelle.
Für einen Agenten im Browser heißt das: Eine präparierte Webseite oder ein Dokument im Anhang kann ihm eine neue Aufgabe unterschieben. Der Agent liest etwa ein Angebot und findet darin die Aufforderung, eine Kundenliste an eine externe Adresse zu senden. Folgt er dieser Anweisung, gibt er die Kundenliste ohne Auftrag weiter.
Island setzt hier mit Datengrenzen an. Nach Herstellerangaben trennt die Plattform Firmen- und Privatumgebungen und setzt Datengrenzen durch, bevor Daten einen KI-Anbieter erreichen. Auch Prompts, Antworten und Agentenaktivität protokolliert sie nach eigenen Angaben. Island-CTO Dan Amiga fasst das Problem in der Pressemitteilung so zusammen: „Today’s AI delivers power without guardrails.“ Wie zuverlässig die Kontrollen manipulierte Agentenaktionen stoppen, belegen die Herstellerangaben allein nicht. Das muss der Test vor dem Einsatz zeigen.
Wer den Agenten mitten in der Aufgabe stoppt
Das US-Standardisierungsinstitut NIST hat am 27. Oktober 2026 Designprinzipien für die Identität von KI-Agenten vorgeschlagen. Zentral ist eine Warnung darin: Ohne Prüfung zur Laufzeit lässt sich ein Agent mit gültigem Token nicht unterbrechen, wenn er mitten in der Aufgabe gekapert oder manipuliert wird. Eine Freigabe beim Start reicht dann nicht.
Das NIST empfiehlt deshalb Risikoschwellen. Erreicht eine Aktion eine solche Schwelle, prüft ein Mensch, bevor der Agent weitermacht. OWASP formuliert es ähnlich: Rechte auf das Nötigste beschränken und für riskante Aktionen eine menschliche Freigabe verlangen.
Island zitiert in seiner Pressemitteilung eine Gartner-Prognose. Danach sollen bis einschließlich 2026 80 Prozent der unautorisierten KI-Transaktionen auf interne Richtlinienverstöße zurückgehen, etwa auf zu freizügig geteilte Informationen. Böswillige Angriffe von außen machen demnach den kleineren Teil aus. Die Kontrollstelle muss also auch den gut gemeinten Fehler abfangen.
der unautorisierten KI-Transaktionen sollen bis Ende 2026 auf interne Richtlinienverstöße zurückgehen
Gartner-Prognose, zitiert in der Island-Pressemitteilung (März 2026)
Der Test vor dem ersten Einsatz
Ob eine Regel greift, zeigt sich am konkreten Fall. Bevor ein Agent im Browser produktiv arbeitet, sollte das Sicherheitsteam eine Vorführung verlangen:
Die Vorführung vor dem Einsatz
- ✓Der Agent bekommt eine Aufgabe mit einer Datei, die als vertraulich markiert ist.
- ✓In einem Dokument steckt die versteckte Anweisung, diese Datei an einen externen Dienst hochzuladen.
- ✓Die Regel muss den Upload sichtbar blockieren. Ist eine Freigabe vorgesehen, wartet der Vorgang auf die Entscheidung eines benannten Menschen.
- ✓Während der Ausführung wird dem Agenten die Berechtigung für die Anwendung entzogen. Sein nächster Zugriff muss scheitern.
- ✓Das Protokoll muss zeigen, wer den Agenten beauftragt hat, was er versucht hat und warum die Aktion blockiert wurde.
Für den letzten Punkt liefert das NIST einen Maßstab. Die Spur zu Identität, Auftrag und Aktionen eines Agenten soll lückenlos und manipulationssicher sein. Die Protokollierung soll unabhängig vom Agenten laufen, damit dieser sie nicht verändern kann.
Die Freigabe braucht einen Verantwortlichen
Technik allein beantwortet die Titelfrage nicht. Stoppt der Browser einen Upload, muss jemand entscheiden, ob der Agent weiterarbeiten darf. Unternehmen sollten vor dem Einsatz festlegen, wer diese Freigaben erteilt und wie schnell. Sonst stauen sich blockierte Vorgänge, während der Agent auf eine Antwort wartet.
Ein guter Start ist ein einzelner, klar begrenzter Ablauf. Der Agent liest, schlägt vor und legt Entwürfe ab. Alles, was Daten nach außen gibt, bleibt freigabepflichtig. Erst wenn Vorführung und Protokoll überzeugen, bekommt er mehr Rechte.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Warum soll der Browser KI-Agenten kontrollieren?
Viele Geschäftsanwendungen laufen im Browser, also greift ein Agent dort auf Daten zu. Nach Herstellerangaben legt Island deshalb Regeln für Anwendungszugriffe, erlaubte Aktionen und menschliche Freigaben im Browser fest.
Welches Risiko sollten Unternehmen zuerst testen?
Manipulierte Inhalte aus Websites oder Dateien können einem Agenten neue Anweisungen unterschieben. OWASP nennt das indirekte Prompt Injection.
Wie testen Unternehmen eine Agentenregel?
Mit einer Vorführung: Ein Agent soll über eine versteckte Anweisung eine vertrauliche Datei hochladen. Die Regel muss den Upload blockieren und den Vorgang protokollieren. Ist eine Freigabe vorgesehen, muss der Agent bis zur Entscheidung eines benannten Menschen warten.
Lesetipps der Redaktion
Lesetippit-sa 2026: KI-Agenten brauchen eine eigene IdentitätLesetippBinance verliert Milliarden über die eigene SignaturLesetippKI-Agenten: Nur 4 Prozent der Deutschen geben Kontrolle ab
Bildquelle: KI-generiert (Oktober 2026)
Mehr aus dem MBF Media Netzwerk
cloudmagazinOpenAI und das Fundament der Teilchenphysik
MyBusinessFutureStudie der Hochschule München: Wie KI die Unternehmensberatung verändert
Digital ChiefsWer darf entscheiden, wenn KI-Agenten arbeiten?