Binance verliert Milliarden über die eigene Signatur
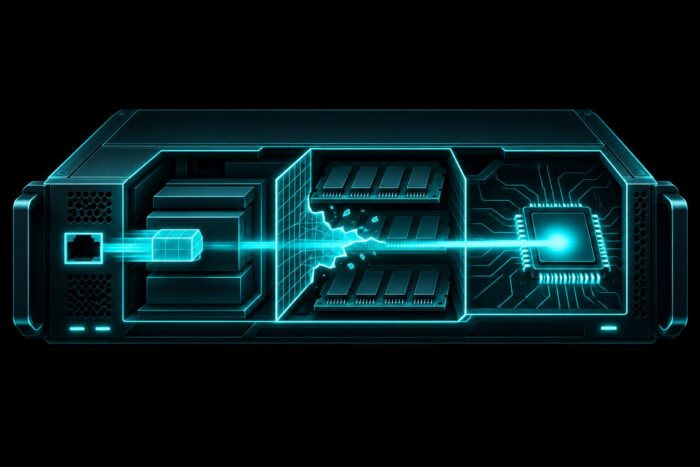
Beim Binance-Hack am Donnerstag flossen aus 17 Hot Wallets auf neun Blockchains rund 5,7 Milliarden Euro ab. Die Wallet Binance 14 leerten die Angreifer über eine EIP-7702-Delegation, die fremden Vertragscode ausführen ließ und mit dem Schlüssel der Wallet signiert war. Nach ersten Erkenntnissen der Börse hatte der Angreifer Zugriff auf das kompromittierte Notebook eines Engineers erlangt.
Das Wichtigste in Kürze
- Die Signaturen passten zu den Schlüsseln der Börse. Aus 16 der 17 Wallets liefen gewöhnliche Überweisungen, doch wer die Aufträge auslöste, zeigen die Signaturen nicht.
- Die Delegation blieb 3 Stunden 50 Minuten aktiv. Eine EIP-7702-Delegation bleibt bis zu ihrer wirksamen Ersetzung oder Löschung bestehen, Binance widerrief sie um 00:10:35 UTC.
- Rund 2,4 Milliarden Euro sind eingefroren oder gerettet. Tether und Circle sperrten ab 21:01 UTC, zuvor hatte der Angreifer rund 729 Millionen USDT in ETH und TRX getauscht.
Verwandt: Gegen einen Nachrichtendienst gewinnen Sie nicht
Der Abend des 29. Oktober
Die Vorbereitung begann spätestens am 28. Oktober mit ersten Zuflüssen aus Tornado Cash, einem Dienst zum Verschleiern der Herkunft von Kryptowerten. Am 29. Oktober um 14:54 UTC erhielt die Gas-Wallet des Angreifers, also das Konto für die Transaktionsgebühren, rund 1 ETH aus demselben Dienst. Um 15:59 UTC wurde der Vertrag 0x63e8 bereitgestellt. Er ist auf Etherscan unverifiziert, nur vom Angreiferkonto aufrufbar und war vorher an Wegwerfkonten getestet worden.
Um 20:20:59 UTC folgte eine einzige Transaktion vom Typ 4 mit insgesamt 50 EIP-7702-Autorisierungen für die Wallet Binance 14. Die Autorisierungen trugen die Nonces 18.914.775 bis 18.914.824. Eine Nonce ist der fortlaufende Zähler, den ein Konto für seine Transaktionen führt. Nur die Autorisierung mit Nonce 18.914.809 passte und wurde angewendet.
Um 20:24 UTC lief der Hauptabzug auf Ethereum mit 167.464 ETH, rund 1,6 Milliarden USDT und 62 weiteren Token. Insgesamt leerten die Angreifer an diesem Tag 17 Hot Wallets auf neun Blockchains. Hot Wallets sind online angebundene Konten für den laufenden Zahlungsverkehr einer Börse. Zu Tatzeitkursen summiert sich der Schaden auf rund 5,7 Milliarden Euro, davon rund 3,4 Milliarden Euro auf Ethereum und rund 1,3 Milliarden Euro auf Bitcoin. Binance selbst beziffert den Schaden am Freitag auf rund 5,7 Milliarden Euro, hat die Auszahlungen ausgesetzt und einen ausführlichen technischen Post-Mortem-Bericht angekündigt. Einzahlungen blieben nach Angaben der Börse durchgehend offen.
Was ist EIP-7702? EIP-7702 ist eine Erweiterung von Ethereum, die mit dem Pectra-Upgrade eingeführt wurde. Sie erlaubt einem gewöhnlichen Konto, per signierter Autorisierung den Code eines Smart Contracts als eigenen auszuführen. Die Delegation bleibt bestehen, bis eine gültige neue Autorisierung sie auf der Blockchain ersetzt oder löscht.
Spuren im Signierpfad
Aus 16 der 17 geleerten Wallets liefen gewöhnliche Überweisungen, nur Binance 14 wurde über EIP-7702 geleert. Die gültigen Signaturen belegen, dass die Schlüssel dieser Wallets verwendet wurden. Wer die Aufträge auslöste, geht aus ihnen nicht hervor. Auch die 50 Autorisierungen für Binance 14 tragen die Signatur dieser Wallet.
Nach Einschätzung einer ersten Analyse deutet die Streuung über 50 Nonces darauf hin, dass der Signierer vorab unterschrieb, ohne die aktuelle Nonce zu kennen. Das spräche für Zugriff auf den Signierpfad, also auf die Kette aus Systemen und Freigaben, über die eine Börse Transaktionen unterschreiben lässt. Einen gestohlenen Rohschlüssel bräuchte ein Angreifer in diesem Szenario nicht. Bestätigt ist die Einschätzung nicht. SlowMist hält ein Leck privater Schlüssel weiterhin für möglich.
Nach ersten Erkenntnissen von Binance führte ein Angreifer die nicht autorisierten Transaktionen aus, nachdem er Zugriff auf das kompromittierte Notebook eines Engineers erlangt hatte. 24 Sekunden nach dem Abzug signierte zudem die Wallet Binance 16 eine eigene Auszahlung über 28.005 ETH, obwohl für sie keine Delegation bestand. Laut einer Analyse des X-Accounts XBToshi ist der rekonstruierte Bytecode eigens für Binance gebaut, etwa mit einer Schleife, die einzelne fehlschlagende Token-Transfers überspringt. Der Vertrag ist unverifiziert, die Rekonstruktion unbestätigt.
Die Technik hinter EIP-7702
EIP-7702 erlaubt einem gewöhnlichen Ethereum-Konto, per signierter Autorisierung den Code eines Smart Contracts als eigenen auszuführen. Ein Smart Contract ist ein auf der Blockchain hinterlegtes Programm. Die Funktion kam mit dem Pectra-Upgrade von Ethereum.
Eine solche Delegation bleibt bestehen, bis eine gültige neue Autorisierung sie auf der Blockchain ersetzt oder löscht. Binance widerrief sie um 00:10:35 UTC, 3 Stunden 50 Minuten nach dem Setzen. In diesem Fenster reichte der delegierte Code über Binance 14 hinaus. Hot Wallet 34 ist eine Proxy-Smart-Wallet, also ein Vertragskonto, das Binance 14 als Operator steuert. Über den delegierten Code flossen daraus um 20:41:23 UTC 780 Millionen USDC und um 20:59:47 UTC weitere 43 Millionen USDC ab.
Wettlauf um die Stablecoins
Stablecoins sind an eine Währung gekoppelte Token. Bei zentral verwalteten Stablecoins wie USDT und USDC können die Emittenten Token auf einzelnen Adressen sperren. Tethers erste Sperre griff um 21:01 UTC. Circle sperrte um 21:04 UTC 823 Millionen USDC, rund 40 Minuten nach dem Hauptabzug auf Ethereum. Tether sperrte insgesamt 1,76 Milliarden USDT. Sperren von Tethers Gold-Token und von Token vier weiterer Emittenten summierten sich auf rund 119 Millionen Euro. Eingefroren oder gerettet sind damit rund 2,4 Milliarden Euro. Rund 729 Millionen USDT tauschte der Angreifer vor den Sperren in ETH und TRX.
Verdacht gegen TraderTraitor
Binance hat bislang niemanden als Täter benannt. TRM Labs schreibt den Angriff mit hoher Zuversicht der nordkoreanischen Einheit TraderTraitor zu, die Ermittler mit der Lazarus-Gruppe verbinden. Zum selben Schluss kommt Chainalysis. Als stärksten Beleg nennt das Analysehaus, dass sich Gelder aus dem Binance-Diebstahl in Echtzeit mit Geldern aus dem Bitget-Exploit des Vormonats mischten, der nordkoreanischen Akteuren zugeschrieben wird. Am 27. Oktober, zwei Tage vor dem Angriff, hatte Binance gemeldet, nordkoreanische Angriffe der Masche Contagious Interview mit fingierten Bewerbungsgesprächen abgewehrt zu haben.
Den bisherigen Rekord hielt der Diebstahl von rund 1,35 Milliarden Euro bei Bybit im Jahr 2025, ausgeführt von der Lazarus-Gruppe. Ursache und Täter sind offiziell nicht bestätigt. Auch die Zahlen können sich bis zum angekündigten Post-Mortem-Bericht noch ändern.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Sind Kunden anderer Börsen betroffen?
Binance.US und Coinbase erklärten, nicht betroffen zu sein. Bei Binance selbst sind die Auszahlungen ausgesetzt, Einzahlungen blieben laut Börse durchgehend offen. Die Börse will sämtliche Verluste übernehmen.
Wie groß ist der Schaden im Vergleich?
Binance beziffert den Schaden auf rund 5,7 Milliarden Euro. Der bisherige Einzelrekord lag bei rund 1,35 Milliarden Euro bei Bybit im Jahr 2025. Nach Zahlen von TRM Labs erbeuteten Kriminelle im gesamten Jahr 2025 rund 2,6 Milliarden Euro in knapp 150 Vorfällen.
Was steckt hinter Contagious Interview?
Die Masche bringt Beschäftigte in fingierten Bewerbungsgesprächen dazu, Schadcode auszuführen. Binance meldete am 27. Oktober, solche nordkoreanischen Angriffe abgewehrt zu haben. Ursache und Täter des Angriffs vom 29. Oktober sind offiziell nicht bestätigt.
Lesetipps der Redaktion
LesetippKI-Agenten: Nur 4 Prozent der Deutschen geben Kontrolle abLesetippECSO CISO Meetup in Berlin mit RekordbeteiligungLesetippAOMEI-Updates: Minuten reichten für eine Hintertür
Bildquelle: KI-generiert (Oktober 2026)
Mehr aus dem MBF Media Netzwerk
cloudmagazinOpenAI und das Fundament der Teilchenphysik
MyBusinessFutureStudie der Hochschule München: Wie KI die Unternehmensberatung verändert
Digital ChiefsKI greift in Prozesse ein: Wer ist hier zuständig?