Un CISO ne décharge pas la direction de sa responsabilité
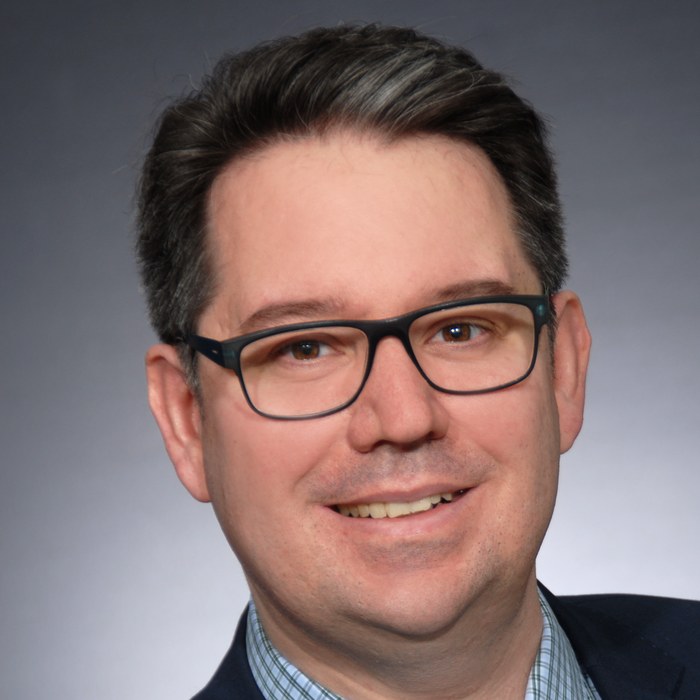
Interview avant l’ECSO CISO Meetup à Berlin
Les conseils d’administration savent depuis longtemps que les cyberrisques pèsent. Matthias Muhlert, Group CISO du groupe Oetker et Chair de l’ECSO CISO Community, pose avant l’ECSO CISO Meetup à Berlin une autre question : qui reste responsable une fois le CISO nommé ?
Points clés
- La responsabilité reste en haut. Qui tranche sur les fournisseurs, l’arrêt acceptable ou les acquisitions tranche aussi sur les cyberrisques. Le CISO conseille, réduit les risques et escalade.
- Les indicateurs doivent porter les décisions. Muhlert recommande de présenter les preuves en trois parties : ce qui est démontré, quelles hypothèses restent non vérifiées et ce qui sera testé ensuite.
- Les fournisseurs comptent en cas de crise. Accès, restauration et joignabilité doivent être clarifiés et exercés. Un certificat ne répond pas à ces questions pour chaque relation d’affaires.
- Le pouvoir délégué est le risque IA sous-estimé. Muhlert met en garde contre la Premise Injection et l’Audit Debt, c’est-à-dire des décisions automatisées que plus personne ne peut retracer.
Les 1er et 2 octobre, des CISO de toute l’Europe se réunissent à l’Estrel Berlin pour l’ECSO CISO Meetup 2026. C’est la cinquième édition après Bruxelles, Florence, Vienne et Valence. Les rencontres de l’ECSO CISO Community se tiennent sous la règle de Chatham House. La communauté de l’European Cyber Security Organisation (ECSO) compte, selon ses propres chiffres, plus de 700 responsables sécurité dans 35 pays.
SecurityToday est partenaire média du meetup. En amont, le Chair de l’ECSO CISO Community a répondu par écrit à dix questions. Matthias Muhlert s’exprime dans cet entretien selon son point de vue professionnel personnel, et non sur les processus internes de son employeur.
La responsabilité reste au directoire
Question 01
Les directoires entendent parler des cyberrisques depuis dix ans. Que la plupart d’entre eux comprennent-ils encore mal en 2026 ? Qu’aurait dû saisir chaque membre du directoire ?
La plupart des directoires que je rencontre savent depuis longtemps que les cyberrisques comptent. Plus délicate est la question de qui reste responsable une fois un CISO nommé. Les décisions d’entreprise ne migrent pas soudain sur le bureau du CISO. Qui fixe de quels fournisseurs l’entreprise dépend, combien d’arrêt une ligne de production supporte, ou si l’on rachète une autre société, tranche aussi les cyberrisques. À première vue, ces choix n’ont pas l’air de la sécurité.
Le CISO conseille, aide à réduire les risques et doit escalader. Il répond de ce conseil et du travail dans son périmètre. La responsabilité des décisions d’entreprise reste à ceux qui ont le pouvoir de les prendre.
Je lierais cela plus étroitement à la stratégie. Une liste de dix risques critiques oriente peu un directoire. Si deux d’entre eux menacent le plan de croissance de l’année, il a un motif concret pour peser les options et répartir les ressources.
Un indicateur avec lequel un directoire ne peut pas agir n’est que décoration.
Question 02
Quels trois chiffres ou déclarations apportez-vous dans un briefing au board ? Lesquels écartez-vous volontairement ?
Je ne peux pas parler du reporting interne du groupe Oetker. En général, je présenterais les preuves en trois parties : ce qui est établi et dans quelles conditions, quelles hypothèses restent non vérifiées, et ce qui sera testé ensuite, avec date et responsable.
Un résultat sans ses conditions de test ne raconte que la moitié de l’histoire. « Un compte compromis n’atteint pas l’administration de production » est une affirmation. « Dans le test X, le jour Y, le compte est allé jusqu’au niveau Z et pas plus loin » est un constat concret, aux limites visibles.
Chaque indicateur doit aider à situer une décision ou poser une question utile. Les volumes d’activité qui ne font ni l’un ni l’autre, je les omettrais. Pris seuls, des millions d’attaques bloquées disent davantage sur la météo que sur le toit. Un indicateur avec lequel un directoire ne peut pas agir n’est que décoration.
Proposition pour le briefing au board : preuves en trois parties
- ✓Ce qui est établi et dans quelles conditions
- ✓Quelles hypothèses restent non vérifiées
- ✓Ce qui sera testé ensuite, avec date et responsable
Question 03
Tour de budget 2027 : beaucoup de directoires réduisent les budgets IT. Comment défendez-vous les dépenses de sécurité une telle année ?
Je ne peux pas parler ici du budget du groupe Oetker. Dans un tel débat, j’expliquerais d’abord quelles conséquences a une coupe et à quel point cette estimation est sûre. La peur seule défend mal un montant global. Une réponse honnête nomme aussi le travail dont le coût n’est plus justifié. Cela peut être un reporting que personne n’utilise. Ou un travail en double. Pour les outils, le gain de sécurité attendu doit justifier l’effort d’exploitation et de support.
Un exemple fictif : une entreprise qui vend des denrées périssables. Une interruption peut y causer des pertes que la production ultérieure ne rattrape plus. Cette conséquence métier appartient à la discussion, à côté du coût de la protection. C’est un meilleur point de départ que de défendre automatiquement chaque dépense de sécurité existante.
Ce que NIS2 et le CRA changent en situation d’urgence
Question 04
La loi allemande de transposition de NIS2 s’applique depuis le 6 décembre 2025, les obligations de notification des fabricants au titre du Cyber Resilience Act depuis le 11 septembre 2026. Où ces règles renforcent-elles réellement la sécurité de votre organisation, où produisent-elles du papier sans sécurité ?
Je ne peux rien dire des effets au sein du groupe Oetker. La loi allemande est entrée en vigueur le jour de la Saint-Nicolas, date à laquelle les enfants, en Allemagne, trouvent traditionnellement des cadeaux dans leurs bottes. Toutes les organisations n’ont pas salué ce cadeau.
On peut bien sûr débattre des règles elles-mêmes. Ce qui m’intéresse, c’est ce qu’elles changent pendant un incident. NIS2 mise sur des notifications échelonnées. L’alerte précoce avertit vite les autorités compétentes et peut aider une organisation à obtenir un soutien. Une alerte précoce n’est pas encore une analyse de causes définitive. Les notifications suivantes complètent les détails. Il reste essentiel de distinguer ce qui était incertain au départ et ce qui a été corrigé plus tard.
Vient ensuite la question de ce qu’il est advenu de ces informations. Je suivrais qui les a utilisées et quelle décision en a été modifiée. Les résultats de tests montreraient alors si la réaction ou le rétablissement ont réellement mieux fonctionné.
L’effort lié aux notifications entre aussi dans cette évaluation. Il faut le peser contre le bénéfice ; il ne prouve pas à lui seul que notifier était vain. La documentation peut protéger une organisation. Un formulaire rempli ne me dit toutefois pas encore si, en situation réelle, quoi que ce soit fonctionne mieux.
Les dates en un coup d’œil
Question 05
Que devraient entendre les responsables politiques européens de la part des CISO avant le prochain cycle de régulation ?
Je voudrais leur montrer à quoi ressemble réellement la mise en œuvre. Cela inclut ce que l’équipe savait à chaque palier de notification et quelles déclarations elle a dû corriger ensuite. Il importe aussi de savoir où les informations ont été utilisées et combien de travail a été consacré à leur préparation. Un même rapport peut révéler un bénéfice opérationnel et une charge administrative. Les circonstances comptent aussi. Une petite organisation et un grand groupe peuvent, face à la même obligation, se heurter à des contraintes très différentes.
Les résultats d’exercices et le retour d’incidents peuvent montrer quelles décisions ont changé et quelles capacités ont réellement été démontrées. À eux seuls, ils ne prouvent pas qu’une obligation légale a produit une amélioration. Avec des responsables politiques, je parlerais d’effets observés, de coûts et de questions ouvertes. Les jugements globaux selon lesquels la régulation résout la question de la sécurité ou ne crée que du papier nous aident peu. Berlin offre aux praticiens et aux institutions publiques l’occasion de discuter ensemble de ces expériences. On peut aussi y clarifier ce que les résultats permettent d’affirmer.
À trois heures du matin, le certificat ne décroche pas.
Question 06
Chaîne d’approvisionnement : que demandez-vous aujourd’hui aux prestataires que vous ne demandiez pas il y a trois ans ?
Je ne parle pas publiquement des exigences concrètes du groupe Oetker vis-à-vis de ses fournisseurs. Pour le débat professionnel plus large, mon critère serait de savoir si la collaboration tient lorsque quelque chose tombe. Je commencerais par clarifier à quoi le fournisseur peut accéder dans l’environnement d’un client. Cela inclut la façon dont le client pourrait restreindre cet accès en cas d’incident chez le fournisseur. À quelle vitesse les services touchés peuvent-ils être rétablis ? Quand cela a-t-il été testé pour la dernière fois ?
Je voudrais aussi savoir à quelle vitesse le client est informé, par quel canal et qui répond. Il faut aussi aborder qui d’autre compte sur la même capacité de rétablissement.
Un certificat dit quelque chose du périmètre qu’il couvre. Il ne tranche pas chaque question propre à cette relation d’affaires. La collaboration doit s’exercer d’un commun accord. Les appels-surprises n’en sont pas le bon moyen. À trois heures du matin, le certificat ne décroche pas.
Ce que la communauté doit apporter à Berlin
Question 07
La communauté CISO de l’ECSO (European Cyber Security Organisation) fonctionne sous la Chatham House Rule, qui autorise à citer les propos sans nommer l’orateur. Quel échange y devient possible, contrairement aux conférences ?
Quand quelqu’un dit « chez nous, ça a marché », nous pouvons enchaîner : pourquoi pensons-nous que cela a marché ? Il faut aussi voir ce qui a encore changé en cours de route. Le même approche tiendrait-elle dans une autre organisation, sous une autre pression ?
La confidentialité protège la personne qui raconte. Savoir si l’explication est juste reste ouvert. Ce cadre nous permet d’être généreux les uns envers les autres tout en posant des questions exigeantes.
À Berlin, je veux entendre des récits inachevés. Comprendre pourquoi a échoué ce qui paraissait raisonnable. Ce que nous ne savons pas encore doit entrer dans la discussion. Il faut pouvoir contredire. Sinon, nous devenons un club de béni-oui-oui hautement qualifiés qui ne font que se donner raison.
Avant d’appeler quelque chose une capacité de rétablissement, je veux savoir si cela fonctionne aussi quand le héros est en congés.
Question 08
Les études de cas Ransomware font partie intégrante du meetup. Quel enseignement tiré d’incidents réels entre rarement dans les guides officiels ?
Ce qui m’intéresse, c’est de savoir si une réaction réussie se reproduira la fois suivante. Un contournement non documenté ou le jugement d’une seule personne a peut-être fait la différence. Cela mérite d’être reconnu. L’expertise et l’improvisation comptent encore. L’organisation doit aussi savoir ce qu’elle pourra faire de façon fiable la prochaine fois, sans dépendre de la mémoire et de la disponibilité de cette personne précise.
Dans un exercice contrôlé, la personne qui décide d’habitude devrait être absente pendant une phase. L’exercice montre alors si le relais peut agir, avec les pouvoirs et les informations nécessaires. Où hésite-t-il ? Cela révèle ce sur quoi l’organisation peut vraiment compter. Avant d’appeler quelque chose une capacité de rétablissement, je veux savoir si cela fonctionne aussi quand le héros est en congés.
Question 09
IA : quel risque lié à l’IA est actuellement surestimé dans les discussions de conseil d’administration, lequel est sous-estimé ?
Surestimé, pour moi : le scénario de film d’une IA qui se retourne contre ses propriétaires. Sous-estimé : l’autorité déléguée et les prémisses sur lesquelles elle repose. Un système d’IA n’a pas besoin d’être malveillant pour causer du tort. Il peut suivre un flux autorisé en partant de quelque chose de faux. Un assistant d’achat pourrait, par exemple, accepter l’affirmation inventée selon laquelle de nouvelles coordonnées bancaires d’un fournisseur ont déjà été vérifiées.
J’appelle cela Premise Injection : la manipulation des énoncés qu’un agent traite comme base de ses inférences et de ses actes. Toute délégation dont personne ne peut rendre compte agrandit aussi ce que j’appelle Audit Debt : l’incapacité croissante à retracer actes et pouvoirs derrière les décisions automatisées.
Les questions utiles pour le conseil sont peu spectaculaires. Que peut modifier ce système ? Quels éléments étayent les faits auxquels il se fie ? Peut-on arrêter une action erronée et la faire reculer ?
Deux termes issus de l’entretien
Premise Injection : la manipulation des énoncés qu’un agent traite comme base de ses inférences et de ses actes
Audit Debt : l’incapacité croissante à retracer actes et pouvoirs derrière les décisions automatisées
Question 10
Que devrait emporter un CISO de Berlin le 2 octobre ?
Je souhaite que chaque participant rentre avec une hypothèse qu’il veut faire mettre à l’épreuve, et avec un test qu’il veut mener en sécurité dans sa propre organisation. Il devrait aussi avoir, dans le cercle, quelqu’un à qui raconter ce que le test a montré. Quelqu’un qui, en octobre, remet en question une hypothèse et, en novembre, demande ce qui s’est passé.
Peut-être ce second échange, un mois plus tard, est-il justement particulièrement important. Il donne à une bonne intention une vraie suite. Les deux peuvent alors parler aussi d’un résultat qui n’a pas confirmé l’enseignement initial.
À Berlin, ces conversations peuvent commencer. Leur valeur se voit plus clairement quand on observe ce que les gens font ensuite.
ECSO CISO Meetup 2026
1. et 2. octobre 2026 · Estrel Berlin
Le meetup de l’European Cyber Security Organisation (ECSO) a lieu les 1. et 2. octobre 2026 à l’Estrel Berlin.
Pour qui
Il s’adresse surtout aux CISO, deputy CISO et à leurs équipes.
Participation
La participation suppose une validation de l’inscription. Elle est gratuite ; voyage et hébergement restent à la charge des participants.
Programme et inscription auprès de l’ECSO
SecurityToday est partenaire média de l’ECSO CISO Meetup 2026.
Foire aux questions
Chaque question est verrouillée. Un clic déverrouille la réponse.
Quand et où se tient le meetup CISO de l’ECSO (European Cyber Security Organisation) 2026 ?
Les 1er et 2 octobre 2026 à l’Estrel Berlin. C’est la cinquième édition, après Bruxelles, Florence, Vienne et Valence. Elle s’adresse surtout aux CISO, deputy CISO et à leurs équipes. La participation suppose une validation de l’inscription. Elle est gratuite ; voyage et hébergement restent à la charge des participants.
Que désigne Matthias Muhlert par Premise Injection ?
La manipulation des énoncés qu’un agent d’IA prend pour base de ses conclusions et de ses actions. Un assistant d’achat pourrait, par exemple, accepter l’affirmation injectée selon laquelle les nouvelles coordonnées bancaires d’un fournisseur ont déjà été vérifiées.
Quels indicateurs figurent, selon Muhlert, dans un briefing destiné au conseil d’administration ?
Seulement celles qui situent une décision ou soulèvent une question qui en vaut la peine. Il laisserait de côté les simples chiffres d’activité. Pour lui, des millions d’attaques bloquées en disent plus sur la météo que sur le toit.
Sélection de la rédaction
À lireCinq indicateurs clés que le conseil de surveillance comprend vraimentÀ lireLe risque de cluster que les audits de fournisseurs ne voient pas

Plus du réseau MBF Media
Digital ChiefsLa responsabilité organisationnelle selon la NIS2 s’applique malgré l’enregistrementMyBusinessFutureLes fabricants signalent les incidents CRA à l’ENISA avant le CSIRT
Source de l’image : généré par IA (septembre 2026). Portrait dans l’article : Matthias Muhlert / ECSO (photo de presse).


