Un CISO no exime a la dirección de su responsabilidad
Entrevista previa al ECSO CISO Meetup de Berlín
Los consejos de administración saben desde hace tiempo que los ciberriesgos importan. Matthias Muhlert, Group CISO del grupo Oetker y Chair de la ECSO CISO Community, plantea otra pregunta antes del ECSO CISO Meetup de Berlín: ¿quién sigue siendo responsable cuando el CISO ya está nombrado?
Lo más importante en resumen
- La responsabilidad permanece en la cúpula. Quien decide sobre proveedores, un paro asumible o adquisiciones decide también sobre ciberriesgos. El CISO asesora, reduce riesgos y escala.
- Los indicadores deben sostener las decisiones. Muhlert recomienda presentar las pruebas en tres partes: lo demostrado, las hipótesis no verificadas y lo que se probará a continuación.
- Los proveedores cuentan en una crisis. Acceso, recuperación y disponibilidad deben estar aclarados y ensayados. Un certificado no responde esas preguntas para cada relación comercial.
- La autoridad delegada es el riesgo de IA subestimado. Muhlert alerta de la Premise Injection y de la Audit Debt: decisiones automatizadas que ya nadie puede reconstruir.
El 1 y 2 de octubre, CISO de toda Europa se reúnen en el Estrel Berlin para el ECSO CISO Meetup 2026. Es la quinta edición, tras Bruselas, Florencia, Viena y Valencia. Las reuniones de la ECSO CISO Community se rigen por la regla de Chatham House: las declaraciones no se atribuyen a personas concretas. La comunidad de la European Cyber Security Organisation (ECSO) agrupa, según sus datos, a más de 700 responsables de seguridad de 35 países.
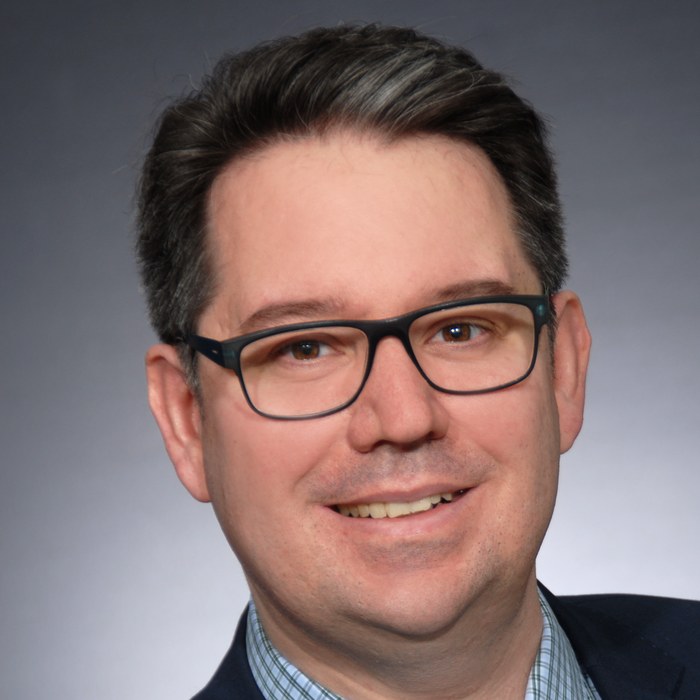
SecurityToday es socio mediático del encuentro. De antemano, el Chair de la ECSO CISO Community ha respondido por escrito a diez preguntas. Matthias Muhlert habla en la entrevista desde su criterio profesional personal y no sobre procesos internos de su empleador.
La responsabilidad sigue en el consejo
Pregunta 01
Los consejos llevan diez años oyendo hablar de ciberriesgos. ¿Qué siguen entendiendo mal la mayoría en 2026? ¿Qué debería tener claro cada consejero?
La mayoría de los consejos que veo ya saben que los ciberriesgos importan. Lo difícil es quién sigue siendo responsable cuando hay un CISO (responsable de seguridad de la información). Las decisiones de negocio no pasan de golpe a su mesa. Quien fija de qué proveedores depende la empresa, cuánto paro aguanta una línea o si se compra otra firma, también decide sobre ciberriesgos. A primera vista esas decisiones no parecen de seguridad.
El CISO asesora, ayuda a bajar riesgos y debe escalar. Responde de ese consejo y de su ámbito. La responsabilidad de las decisiones de negocio sigue en quienes pueden tomarlas.
Lo ligaría más a la estrategia. Una lista de diez riesgos críticos orienta poco. Si dos amenazan el plan de crecimiento de este año, el consejo tiene un motivo concreto para sopesar opciones y asignar recursos.
Un indicador con el que un consejo no puede actuar es decoración.
Pregunta 02
¿Qué tres cifras o afirmaciones lleva usted a un briefing del consejo? ¿Cuáles omite a propósito?
Del reporting interno del grupo Oetker no puedo hablar. En general presentaría pruebas en tres partes: lo demostrado y en qué condiciones, qué hipótesis siguen sin comprobar y qué se probará a continuación, con fecha y responsable.
Un resultado sin sus condiciones de prueba cuenta solo la mitad. «Una cuenta comprometida no llega a la administración de producción» es una afirmación. «En la prueba X del día Y la cuenta llegó al nivel Z y no más» es un hallazgo concreto, con límites visibles.
Cada indicador debe ayudar a situar una decisión o plantear una pregunta útil. Las cifras de actividad que no hacen ni lo uno ni lo otro las omitiría. Por sí solas, millones de ataques bloqueados dicen más del tiempo que del tejado. Un indicador con el que un consejo no puede actuar es decoración.
Propuesta para el briefing del consejo: pruebas en tres partes
- ✓Lo demostrado y en qué condiciones
- ✓Qué hipótesis siguen sin comprobar
- ✓Qué se probará a continuación, con fecha y responsable
Pregunta 03
Ronda presupuestaria 2027: muchos consejos recortan presupuestos de TI. ¿Cómo defiende usted el gasto en seguridad en un año así?
Del presupuesto del grupo Oetker no puedo hablar aquí. En un debate así explicaría qué conlleva un recorte y cuán seguro estoy de esa valoración. El miedo solo defiende mal una cifra global. Una respuesta honesta nombra también trabajo que ya no justifica su coste. Puede ser un reporting que nadie usa. O trabajo duplicado. En las herramientas, la ganancia de seguridad esperada debe justificar el esfuerzo de operación y soporte.
Un ejemplo hipotético: una empresa de mercancía perecedera. Una interrupción puede causar pérdidas que la producción posterior no recupera. Esa consecuencia de negocio debe ir junto al coste de la protección. Es un mejor punto de partida que defender automáticamente cada gasto de seguridad existente.
Qué cambian NIS2 y el CRA en un incidente grave
Pregunta 04
La ley alemana de transposición de NIS2 rige desde el 6 de diciembre de 2025; las obligaciones de notificación de los fabricantes según el Cyber Resilience Act (CRA, reglamento europeo de ciberresiliencia de productos), desde el 11 de septiembre de 2026. ¿Dónde hacen más segura a su organización y dónde generan papel sin seguridad?
Sobre los efectos en el grupo Oetker no puedo pronunciarme. La ley alemana entró en vigor el día de San Nicolás, cuando en Alemania los niños encuentran tradicionalmente regalos en las botas. No todas las organizaciones celebraron ese regalo.
Sobre las normas cabe discutir. A mí me interesa qué cambian durante un incidente. NIS2 apuesta por notificaciones por etapas. La alerta temprana avisa rápido a las autoridades competentes y puede ayudar a pedir apoyo. Una alerta temprana todavía no es un análisis definitivo de causas. Las notificaciones posteriores añaden detalle. Sigue siendo importante qué era incierto al principio y qué se corrigió después.
Luego está qué ocurre con esa información. Yo seguiría quién la usó y qué decisión cambió. Los resultados de las pruebas mostrarían si la reacción o la recuperación funcionaron mejor de verdad.
El esfuerzo de notificar entra también en esa valoración. Hay que pesarlo frente al beneficio; por sí solo no prueba que notificar fuera inútil. Documentar puede proteger a una organización. Un formulario relleno no me dice aún si en un incidente grave funcionó algo mejor.
Las fechas de un vistazo
Pregunta 05
¿Qué deberían oír los políticos europeos de los CISO antes de la próxima ronda regulatoria?
Me gustaría mostrarles cómo es de verdad la aplicación. Incluye qué sabía el equipo en cada etapa de notificación y qué afirmaciones tuvo que corregir después. Importa también dónde se usó la información y cuánto trabajo costó prepararla. El mismo informe puede mostrar utilidad operativa y carga administrativa. Cuentan las circunstancias. Una organización pequeña y un grupo pueden, ante la misma obligación, toparse con límites muy distintos.
Resultados de ejercicios y lecciones de incidentes pueden mostrar qué decisiones cambiaron y qué capacidades se demostraron. Por sí solos no prueban que una obligación legal haya mejorado nada. Con los políticos hablaría de efectos observados, costes y preguntas abiertas. Los juicios globales -que la regulación resuelve la seguridad o solo genera papel- nos sirven poco. Berlín da a profesionales e instituciones públicas la ocasión de debatir esas experiencias juntas. Allí también se puede aclarar qué dicen realmente los resultados.
A las tres de la madrugada el certificado no coge el teléfono.
Pregunta 06
Cadena de suministro: ¿qué exige usted hoy a los proveedores que no exigía hace tres años?
Sobre los requisitos concretos a proveedores del grupo Oetker no hablo en público. Para el debate sectorial, mi criterio sería si la colaboración aguanta cuando algo falla. Primero aclararía a qué puede acceder el proveedor en el entorno del cliente. Incluye cómo podría el cliente restringir ese acceso si el incidente está en el proveedor. ¿Con qué rapidez se restauran los servicios afectados? ¿Cuándo se probó por última vez?
También querría saber con qué rapidez se informa al cliente, por qué canal y quién responde. En la conversación entra quién más depende de la misma capacidad de recuperación.
Un certificado dice algo sobre el ámbito que cubre. No resuelve cada pregunta de esa relación concreta. La colaboración hay que ensayarla de común acuerdo. Las llamadas sorpresa no sirven. A las tres de la madrugada el certificado no coge el teléfono.
Qué debe aportar la comunidad en Berlín
Pregunta 07
La ECSO CISO Community opera bajo la regla de Chatham House. ¿Qué intercambio permite que no ocurre en las conferencias?
Si alguien dice «Eso nos funcionó», podemos preguntar: ¿por qué creemos que funcionó? Incluye ver qué cambió por el camino. ¿Aguantaría el mismo enfoque en otra organización y bajo otra presión?
La confidencialidad protege a quien cuenta su historia. Si la explicación es cierta sigue abierto. Ese marco permite ser generosos y, a la vez, plantear preguntas exigentes.
En Berlín quiero oír historias inacabadas. Quiero entender por qué falló algo que parecía razonable. Lo que aún no sabemos también entra en la conversación. Debemos poder contradecirnos. Si no, seremos un club de palmeros muy cualificados que solo se dan la razón entre sí.
Antes de llamar a algo capacidad de recuperación, quiero saber si funciona también cuando el héroe está de vacaciones.
Pregunta 08
Los casos de Ransomware son fijos en el meetup. ¿Qué lección de incidentes reales casi nunca llega a las guías oficiales?
Me interesa si una respuesta exitosa se puede repetir. Un apaño no documentado o el criterio de una sola persona quizá marcó la diferencia. Merece reconocimiento. La pericia y la improvisación siguen contando. La organización debe saber qué podrá hacer la próxima vez sin depender de la memoria y la disponibilidad de esa persona.
En un ejercicio controlado, quien suele decidir debería ausentarse una fase. Así se ve si el suplente puede actuar y si tiene facultades e información. ¿Dónde duda? Eso muestra en qué puede apoyarse de verdad la organización. Antes de llamar a algo capacidad de recuperación, quiero saber si funciona también cuando el héroe está de vacaciones.
Pregunta 09
IA: ¿Qué riesgo de IA se sobreestima ahora en el consejo y cuál se subestima?
Sobreestimado, para mí, es el escenario de cine de una IA que se vuelve contra sus dueños. Se subestima la autoridad delegada y las premisas en que se apoya. Un sistema de IA no necesita ser malicioso para dañar. Puede seguir un flujo permitido y partir de algo falso. Un asistente de compras podría aceptar, por ejemplo, la afirmación inventada de que los nuevos datos bancarios de un proveedor ya están verificados.
Lo llamo Premise Injection: manipular las afirmaciones que un agente toma como base para inferir y actuar. Toda delegación de la que nadie rinde cuentas agranda además lo que llamo Audit Debt: la creciente incapacidad de rastrear actos y facultades detrás de decisiones automatizadas.
Las preguntas útiles para el consejo son poco espectaculares. ¿Qué puede cambiar este sistema? ¿Qué pruebas sostienen los hechos en que se apoya? ¿Se puede detener y deshacer una acción errónea?
Dos términos de la entrevista
Premise Injection: la manipulación de las afirmaciones que un agente trata como base para inferencias y acciones
Audit Debt: la creciente incapacidad de rastrear actos y facultades detrás de decisiones automatizadas
Pregunta 10
¿Qué debería llevarse un CISO el 2 de octubre de Berlín?
Deseo que cada participante vuelva con una hipótesis que quiera poner a prueba. Y con un test que quiera hacer con seguridad en su organización. También con alguien del círculo a quien contar qué mostró el test. Alguien que en octubre cuestione una hipótesis y en noviembre pregunte qué ocurrió.
Quizá esa segunda conversación un mes después sea especialmente importante. Da a una buena intención una continuación real. Ambos pueden hablar también de un resultado que no confirmó la lección inicial.
En Berlín esas conversaciones pueden empezar. Su valor se ve más claro cuando vemos qué hacen después las personas.
ECSO CISO Meetup 2026
1 y 2 de octubre de 2026 · Estrel Berlin
El meetup de la European Cyber Security Organisation (ECSO) se celebra el 1 y el 2 de octubre de 2026 en el Estrel Berlin.
Para quién
Se dirige sobre todo a CISOs, Deputy CISOs y sus equipos.
Participación
La participación requiere aprobación de la inscripción. Es gratuita; viaje y alojamiento corren a cargo de los participantes.
Programa e inscripción en ECSO
SecurityToday es medio asociado del ECSO CISO Meetup 2026.
Preguntas frecuentes
Cada pregunta está bloqueada. Un toque desbloquea la respuesta.
¿Cuándo y dónde se celebra el ECSO CISO Meetup 2026?
El 1 y 2 de octubre de 2026 en el Estrel Berlin. Es la quinta edición, tras Bruselas, Florencia, Viena y Valencia. Se dirige sobre todo a CISO, CISO adjuntos y sus equipos. La participación requiere la aprobación de la inscripción. Es gratuita; los participantes asumen el viaje y el alojamiento.
¿Qué entiende Matthias Muhlert por Premise Injection?
La manipulación de las afirmaciones que un agente de IA trata como base para conclusiones y acciones. Un asistente de compras podría, por ejemplo, aceptar la afirmación recibida de que los nuevos datos bancarios de un proveedor ya han sido comprobados.
Según Muhlert, ¿qué indicadores deben entrar en un briefing para el consejo?
Solo aquellas que sitúan una decisión o plantean una pregunta que merece la pena. Las meras cifras de actividad las omitiría. Millones de ataques bloqueados dicen, para él, más del tiempo que del tejado.
Selección editorial
RecomendadoCinco indicadores clave que el consejo de administración realmente comprendeRecomendadoRiesgo de agrupación que ningún auditor de proveedores ve

Más de la red MBF Media
Digital ChiefsLa responsabilidad organizacional según NIS2 entra en vigor a pesar del registroMyBusinessFutureFabricantes notifican a ENISA incidentes CRA antes que al CSIRT
Fuente de la imagen: generado por IA (septiembre 2026). Retrato en el artículo: Matthias Muhlert / ECSO (foto de prensa).


