NIS2-Durchsetzung 2026: BSI-Auditphase und DACH-Checkliste
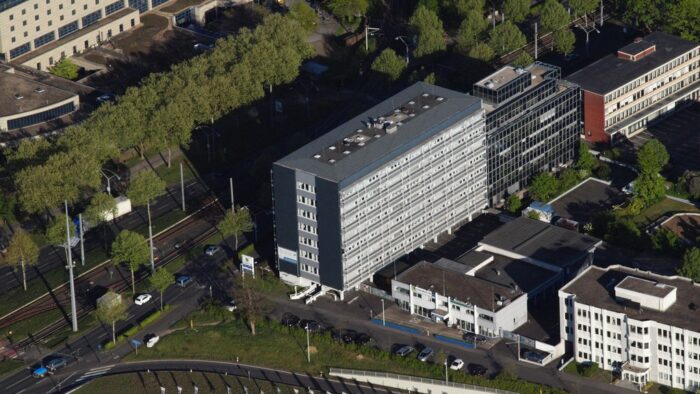
Am 18. April 2026 lief die erste NIS2-Durchsetzungsfrist Belgiens für wesentliche Einrichtungen ab. In Deutschland war die BSI-Registrierungsfrist bereits am 6. März 2026 verstrichen. Wer sich bis dahin nicht registriert hat, steht nun im Fokus eines Aufsichtssystems, das Bußgelder bis zu 10 Mio. EUR oder 2 Prozent des Jahresumsatzes verhängen kann und Geschäftsführer persönlich haftbar macht. Die Durchsetzungswelle ist längst keine bloße Drohung mehr.
Was ist NIS2? Die EU-Richtlinie über Netz- und Informationssicherheit (NIS2, Richtlinie 2022/2555) legt verbindliche Cybersicherheitspflichten für kritische Sektoren fest. Sie löst die NIS-Richtlinie von 2016 ab, erweitert ihren Anwendungsbereich deutlich und führt ein einheitliches Sanktionsregime mit persönlicher Haftung für Geschäftsführer ein.
Das NIS2UmsuCG ist seit dem 6. Dezember 2025 in Kraft. Die oft zitierte „angemessene Sicherheit“ wurde nun durch die ENISA Technical Implementation Guidance (Juni 2025) konkretisiert. Das ist der Unterschied zu älteren Compliance-Frameworks, die mehr Interpretationsspielraum ließen. Wer argumentiert, ihm fehle die Klarheit darüber, was genau zu tun ist, hat ein Recherche-, kein regulatorisches Problem.
Art. 21 NIS2 definiert zehn Maßnahmenkategorien, die eine regulierte Einrichtung umgesetzt und dokumentiert haben muss. Die ENISA hat im ersten Quartal 2026 weiter klargestellt: MFA für privilegierte Zugriffe, Remote-Zugänge und Lieferantenkonten ist „praktisch immer angemessen“ und lässt wenig Interpretationsspielraum durch „soweit angemessen“.
Was viele schon haben
- Firewall und Endpoint Protection
- Backup-Routine (meist ohne Recovery-Test)
- Patch Management – irgendwie
- Antivirus auf Endpoints
- Basis-Passwortrichtlinie
Was typischerweise fehlt
- Dokumentierter Incident-Response-Plan
- ISMS mit Risikoregister
- 24h-BSI-Meldeprozess (Kontaktstelle, Eskalationskette)
- MFA auf allen privilegierten Konten
- Supply-Chain-Risikoanalyse für IT-Dienstleister
Umsetzungsstand in der DACH-Region
Deutschland gehörte zu den letzten EU-Mitgliedstaaten, die die Richtlinie umgesetzt haben. Das NIS2UmsuCG trat am 6. Dezember 2025 in Kraft, fast 15 Monate nach der europäischen Umsetzungsfrist. Zwischen Verabschiedung und operativer BSI-Durchsetzung blieben betroffenen Unternehmen rund 13 Wochen, weniger als ein Quartal, für den Aufbau des Risikomanagements, die Dokumentation und die Registrierung.
Österreich verabschiedete das NISG 2026 am 12. Dezember 2025. Inkrafttreten: 1. Oktober 2026. Betroffene österreichische Unternehmen haben damit ein kurzes Zeitfenster, um ihre Compliance-Grundlagen zu schaffen, bevor die neue Aufsichtsbehörde, das Bundesamt für Cybersicherheit, in ihre operative Phase eintritt. Anwendungsbereich: rund 4.000 Unternehmen aus 18 Sektoren.
Polen setzte mit dem KSC-Gesetz am 3. April 2026 eine der weitreichendsten Umsetzungen in der EU um: 42.000 regulierte Einrichtungen, erweitert von zuvor rund 400. Das ist kein Tippfehler. Für deutsch-polnische Lieferketten und Nearshoring-Partner bedeutet das unmittelbaren Compliance-Druck auf beiden Seiten.
Schweiz: Kein EU-Mitglied, keine direkte NIS2-Pflicht. Für Schweizer Unternehmen, die als IT-Dienstleister für NIS2-regulierte EU-Einrichtungen auftreten
Was IT-Teams jetzt prüfen müssen
Fünf Schritte decken die häufigsten Compliance-Lücken ab. Keiner dieser Punkte erfordert ISO 27001, aber alle verlangen schriftlichen Nachweis.
Häufig gestellte Fragen
Was gilt unter NIS2 als ‚wesentliche Einrichtung‘?
Wesentliche Einrichtungen sind Unternehmen in Sektoren von hoher Kritikalität (Anlage 1 BSIG) mit mindestens 250 Mitarbeitern oder 50 Mio. EUR Jahresumsatz und 43 Mio.
Die 24-Stunden-Meldepflicht im Detail
Bei einem bedeutenden Sicherheitsvorfall, definiert als ein Vorfall mit erheblichen Auswirkungen auf den Dienst, muss innerhalb von 24 Stunden eine Erstmeldung beim BSI erfolgen. Eine detailliertere Bewertung folgt innerhalb von 72 Stunden, ein Abschlussbericht nach einem Monat. Die Meldung erfolgt über das BSI-Meldeportal. Ein „bedeutender Vorfall“ ist ein Begriff, den das BSI noch weiter spezifizieren wird. Im Zweifel: melden, nicht abwarten.
Müssen Lieferanten selbst NIS2-konform sein?
Nicht zwingend in der Form, dass sich Lieferanten selbst registrieren müssen. Regulierte Einrichtungen sind jedoch verpflichtet, Sicherheitsrisiken in ihrer Lieferkette zu bewerten und zu steuern. Das bedeutet: schriftliche Nachweise über Sicherheitspraktiken von IT-Dienstleistern mit kritischem Zugriff, vertragliche Mindestanforderungen und Prüfungsrechte. Wer das versäumt, trägt das Haftungsrisiko selbst.
Mehr aus dem MBF Media Netzwerk
cloudmagazinCompliance Kosten: Architektur entscheidetMyBusinessFutureESRS-Entlastung für den Mittelstand: Was sich ändertDigital ChiefsDeloitte-Studie entlarvt CIOs als letzte Betriebsdenker


Quelle Titelbild: Wikimedia Commons / Wolkenkratzer (CC BY-SA 3.0). Lizenz: https: / / creativecommons.org / licenses / by-sa / 3.0 / Original: https: / / upload.wikimedia.org / wikipedia / commons / 3 / 3d / Bonn%2C_Bundesamt_f%C3%BCr_Sicherheit_in_der_Informationstechnik.jpg?utm_source=commons.wikimedia.org&utm_campaign=imageinfo&utm_content=original
Weiterführende Lektüre

Fremde Befehle auf 8393 Gitea Servern möglich
Shadowserver zählt 8393 ungepatchte Gitea-Hosts, Deutschland ohne eigene Zahl. CISA führt die Lücke als aktiv ausgenutzt.

Angreifer knacken PaperCut Notfallpatch am ersten Tag
CISA führt zwei PaperCut-Lücken als ausgenutzt. Erst Release 3 schließt die Kette, hinterlegte Fernwartung bleibt.

Apple-Spyware-Warnung: Erst die Security, dann Forensik
Eine Bedrohungsmeldung auf dem Dienstgerät gehört sofort zur Security. Warum Verifikation und Forensik vor jedem Neustart kommen.


