KRITIS-Dachgesetz: Wenn physische Resilienz zur Cyber-Disziplin wird
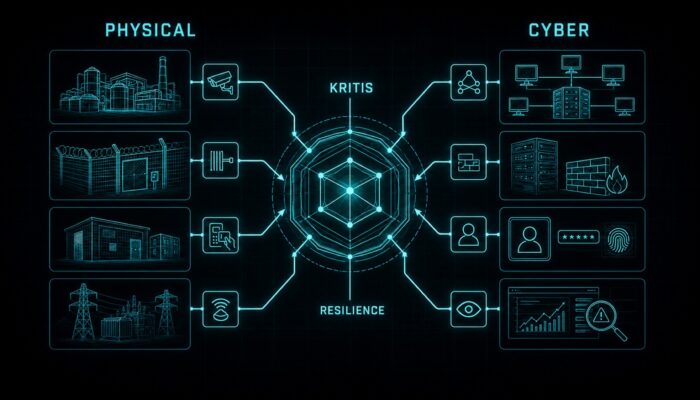
Seit dem 16. März 2026 gilt in Deutschland das KRITIS-Dachgesetz und damit bekommt der physische Schutz kritischer Infrastruktur erstmals einen bundeseinheitlichen Rahmen. Rund 1.300 Betreiber müssen ihre Anlagen gegen alle Gefahrenlagen härten, von der Naturkatastrophe bis zur Sabotage. Für Sicherheitsverantwortliche heißt das: Der Zaun um das Umspannwerk und die Firewall davor gehören ab jetzt in dieselbe Risikobetrachtung. Cyber- und physische Resilienz wachsen zu einer Disziplin zusammen.
Das Wichtigste in Kürze
- Physischer Schutz wird Pflicht. Das KRITIS-Dachgesetz setzt die EU-CER-Richtlinie um und schafft erstmals bundeseinheitliche Mindeststandards für die physische Resilienz kritischer Anlagen.
- Zwei Säulen, ein Risiko. Neben dem Cyberregime aus BSIG und NIS2 steht nun die physische Säule. Deutschland baut beide Schutzebenen parallel auf.
- Die Zuständigkeit bleibt unscharf. BBK, BSI und Innenministerium teilen sich die Aufsicht und die Grenzen sind laut Bundestag noch nicht trennscharf gezogen.
Verwandt:KRITIS-Dachgesetz in Kraft: Was Betreiber jetzt umsetzen müssen / Ransomware-Resilienz: Warum deutsche Unternehmen seltener zahlen
Was das KRITIS-Dachgesetz neu regelt
Bis 2026 war der Schutz kritischer Infrastruktur in Deutschland zersplittert. Cyber-Sicherheit regelte das BSI-Gesetz, der physische Schutz hing an einem Flickenteppich aus Sektorrecht und Ländervorgaben. Das KRITIS-Dachgesetz bündelt diese physische Ebene erstmals bundeseinheitlich.
Was ist das KRITIS-Dachgesetz? Das KRITIS-Dachgesetz ist die deutsche Umsetzung der EU-Richtlinie 2022/2557 zur Resilienz kritischer Einrichtungen, kurz CER. Es verpflichtet Betreiber kritischer Anlagen, ihre physische Widerstandsfähigkeit gegen alle Gefahrenlagen zu stärken, von Naturkatastrophen über technisches Versagen bis zu Sabotage und Terror. Dazu kommen Meldepflichten und eine staatliche Aufsicht.
Der Anwendungsbereich orientiert sich an einem Schwellenwert von 500.000 versorgten Einwohnern je Anlage. Damit fallen schätzungsweise 1.300 Betreiber unter das Gesetz. Der All-Gefahren-Ansatz ist der eigentliche Bruch mit der Vergangenheit: Betreiber müssen nicht mehr einzelne Szenarien abhaken, sondern ihre Anlage gegen das gesamte Spektrum denkbarer Störungen aufstellen.
Physische Resilienz wird zur Cyber-Disziplin
Der spannendste Effekt des Gesetzes ist nicht die neue Pflicht, sondern ihre Nähe zur Cyber-Sicherheit. Wer ein Umspannwerk oder ein Wasserwerk betreibt, hat ab jetzt zwei Regime nebeneinander: das KRITIS-Dachgesetz für den physischen Schutz und das BSIG mit NIS2 für die digitale Seite. Beide verlangen Risikoanalysen, Meldewege und Nachweise. In der Praxis lassen sie sich kaum trennen.
Ein Angriff auf die Stromversorgung beginnt heute selten mit dem Bolzenschneider und endet im Rechenzentrum oder umgekehrt. Sabotage an der Hardware und Eindringen in die Steuerungssoftware sind zwei Wege zum selben Ziel. Genau deshalb ist die Trennung in physische und digitale Resilienz künstlich. Das KRITIS-Dachgesetz zwingt Betreiber, beide Seiten in einem Lagebild zusammenzuführen und das verändert, wer im Unternehmen für Sicherheit zuständig ist.
Deutschland setzt mit dem KRITIS-Dachgesetz und dem Cyberregime aus BSIG und NIS2 beide Säulen parallel und mit eigenem Gesetz um. Das ist anstrengend in der Umsetzung, aber es schließt eine Lücke, die Angreifer bisher gezielt genutzt haben.
Wo die Zuständigkeiten unscharf bleiben
So sinnvoll der Doppelschutz ist, so unklar ist seine Verwaltung. Mit dem KRITIS-Dachgesetz wird das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe zur Aufsichtsbehörde für die physische Säule, während das BSI die Cyber-Seite verantwortet und das Innenministerium übergeordnet steuert. Der Bundestag selbst hat angemerkt, dass die Aufgabenteilung zwischen diesen Stellen nicht trennscharf gezogen ist.
Für Betreiber ist das mehr als ein Verwaltungsdetail. Wer einen Vorfall meldet, der beide Ebenen berührt, muss wissen, an wen. Doppelte Meldungen, widersprüchliche Anforderungen oder Lücken zwischen den Behörden sind ein reales Risiko, solange die Schnittstellen nicht sauber definiert sind. Hier wird sich in der Aufsichtspraxis der nächsten Monate zeigen, ob das Dach hält.
Was Betreiber jetzt tun sollten
Unabhängig von der offenen Zuständigkeitsfrage lohnt der Start. Drei Schritte sind sinnvoll, bevor die Aufsicht zum ersten Mal nachfragt.
Erstens das gemeinsame Lagebild: physische und Cyber-Risiken in einer Analyse zusammenführen, statt sie in getrennten Abteilungen zu pflegen. Zweitens die Meldekette klären: festlegen, welcher Vorfall an welche Behörde geht und den Ablauf proben, bevor er im Ernstfall zählt. Drittens die Verantwortung bündeln: Wenn physische und digitale Sicherheit zusammenwachsen, braucht es eine Stelle, die beide Seiten überblickt, statt zweier Silos, die sich im Vorfall gegenseitig zuschieben.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Seit wann gilt das KRITIS-Dachgesetz?
Das Gesetz ist am 16. März 2026 in Kraft getreten. Der Bundestag hatte es am 29. Januar 2026 beschlossen, der Bundesrat stimmte am 6. März 2026 zu. Es setzt die EU-CER-Richtlinie in nationales Recht um.
Wer fällt unter das KRITIS-Dachgesetz?
Betroffen sind Betreiber kritischer Anlagen ab einem Schwellenwert von 500.000 versorgten Einwohnern je Anlage. Schätzungen gehen von rund 1.300 betroffenen Betreibern aus, die ihre physische Resilienz nachweisen müssen.
Was unterscheidet das Dachgesetz von NIS2?
Das KRITIS-Dachgesetz regelt den physischen Schutz kritischer Anlagen, NIS2 beziehungsweise das BSIG die Cyber-Sicherheit. Beide gelten parallel, verlangen Risikoanalysen und Meldepflichten und greifen bei vielen Betreibern gleichzeitig.
Welche Behörde ist für die Aufsicht zuständig?
Für die physische Säule wird das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe zur Aufsichtsbehörde, für die Cyber-Seite das BSI. Die genaue Abgrenzung zwischen den beteiligten Stellen gilt laut Bundestag noch als nicht trennscharf.
Was sollten Betreiber zuerst angehen?
Ein gemeinsames Lagebild aus physischen und Cyber-Risiken aufbauen, die Meldekette je Vorfalltyp klären und proben sowie die Verantwortung für beide Sicherheitsebenen an einer Stelle bündeln, statt sie in getrennten Silos zu führen.
Lesetipps der Redaktion
LesetippZero Trust beim Energieversorger: Was die NIS2-Audits jetzt aufdeckenLesetippZonen und Conduits werden Pflicht im OT-UmfeldLesetippRansomware-Resilienz: Warum deutsche Unternehmen seltener zahlen
Mehr aus dem MBF Media Netzwerk
cloudmagazinKRITIS-Dachgesetz trifft auf NIS2 und C5-UpgradeMyBusinessFutureKrankenhaus-Digitalisierung: Synaforce vernetzt VersorgungDigital ChiefsCIOs müssen Industrie-Infrastruktur neu denken
Bildquelle: KI-generiert (Juni 2026), C2PA-Zertifikat im Bild hinterlegt


