Critique de la loi-cadre KRITIS : Quand la résilience physique devient une discipline cybernétique
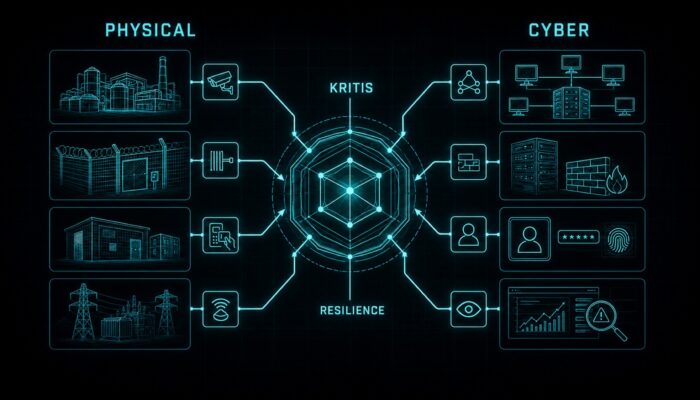
Depuis le 16 mars 2026, la loi-cadre KRITIS est entrée en vigueur en Allemagne, offrant pour la première fois un cadre fédéral unifié pour la protection physique des infrastructures critiques. Environ 1 300 exploitants doivent renforcer leurs installations contre toutes les menaces, des catastrophes naturelles au sabotage. Pour les responsables de la sécurité, cela signifie que la clôture autour du poste de transformation et le pare-feu qui le protège relèvent désormais d’une même analyse des risques. La résilience cyber et physique fusionnent en une seule discipline.
Les points clés en bref
- La protection physique devient obligatoire. La loi-cadre KRITIS transpose la directive UE-CER et établit pour la première fois des normes minimales fédérales uniformes pour la résilience physique des installations critiques.
- Deux piliers, un seul risque. Au régime cyber issu du BSIG et de NIS2 s’ajoute désormais le pilier physique. L’Allemagne construit ces deux niveaux de protection en parallèle.
- Les compétences restent floues. Le BBK, le BSI et le ministère de l’Intérieur se partagent la supervision, et les frontières ne sont pas encore clairement délimitées selon le Bundestag.
À lire aussi :Loi-cadre KRITIS en vigueur : ce que les exploitants doivent mettre en œuvre dès maintenant / Résilience aux ransomwares : pourquoi les entreprises allemandes paient moins souvent
Ce que la loi-cadre KRITIS réglemente de nouveau
Jusqu’en 2026, la protection des infrastructures critiques en Allemagne était fragmentée. La cybersécurité relevait de la loi BSI, tandis que la protection physique dépendait d’un patchwork de réglementations sectorielles et de dispositions régionales. La loi-cadre KRITIS unifie ce niveau physique pour la première fois à l’échelle fédérale.
Qu’est-ce que la loi-cadre KRITIS ? La loi-cadre KRITIS est la transposition allemande de la directive UE 2022/2557 sur la résilience des entités critiques, dite CER. Elle oblige les exploitants d’installations critiques à renforcer leur résistance physique contre toutes les menaces, des catastrophes naturelles aux défaillances techniques en passant par le sabotage et le terrorisme. S’y ajoutent des obligations de notification et une supervision étatique.
Le champ d’application est défini par un seuil de 500 000 habitants approvisionnés par installation. Environ 1 300 exploitants sont ainsi concernés par la loi. L’approche tous risques constitue la véritable rupture avec le passé : les exploitants ne doivent plus cocher une liste de scénarios individuels, mais préparer leurs installations à l’ensemble du spectre des perturbations envisageables.
La résilience physique devient une discipline cyber
L’effet le plus marquant de la loi n’est pas la nouvelle obligation en elle-même, mais sa proximité avec la cybersécurité. Quiconque exploite un poste de transformation ou une installation de traitement de l’eau se retrouve désormais soumis à deux régimes parallèles : la loi-cadre KRITIS pour la protection physique et le BSIG avec NIS2 pour le volet numérique. Les deux exigent des analyses de risques, des voies de signalement et des preuves. Dans la pratique, il est presque impossible de les dissocier.
Une attaque contre l’alimentation électrique commence rarement aujourd’hui par une cisaille et se termine dans un centre de données, ou inversement. Le sabotage du matériel et l’intrusion dans les logiciels de contrôle sont deux chemins vers le même objectif. C’est précisément pourquoi la distinction entre résilience physique et numérique est artificielle. La loi-cadre KRITIS oblige les opérateurs à réunir les deux dimensions dans un tableau de situation unique, ce qui modifie la répartition des responsabilités en matière de sécurité au sein des entreprises.
Avec la loi-cadre KRITIS et le dispositif cyber issu du BSIG et de NIS2, l’Allemagne met en œuvre les deux piliers en parallèle, chacun avec sa propre loi. C’est contraignant à mettre en œuvre, mais cela comble une lacune que les attaquants avaient jusqu’ici exploitée délibérément.
Là où les compétences restent floues
Si la double protection est judicieuse, sa gouvernance reste incertaine. La loi-cadre KRITIS fait de l’Office fédéral de la protection de la population et de l’aide en cas de catastrophe l’autorité de surveillance pour le pilier physique, tandis que le BSI est responsable du volet cyber et que le ministère de l’Intérieur assure la coordination générale. Le Bundestag lui-même a relevé que la répartition des tâches entre ces instances n’est pas clairement délimitée.
Pour les opérateurs, ce n’est pas qu’un détail administratif. Quiconque signale un incident touchant les deux niveaux doit savoir à qui s’adresser. Les signalements en double, les exigences contradictoires ou les lacunes entre les autorités constituent un risque réel tant que les interfaces ne sont pas clairement définies. C’est dans la pratique de surveillance des prochains mois que l’on verra si l’édifice tient.
Ce que les opérateurs devraient faire maintenant
Indépendamment de la question ouverte des compétences, il est utile de se mettre en marche dès à présent. Trois étapes s’imposent avant que les autorités de surveillance ne formulent leurs premières demandes.
Premièrement, établir un tableau de situation commun : regrouper les risques physiques et cyber dans une seule analyse, plutôt que de les gérer dans des départements séparés. Deuxièmement, clarifier la chaîne de signalement : définir quel incident est adressé à quelle autorité et répéter la procédure avant qu’elle ne compte dans une situation réelle. Troisièmement, centraliser les responsabilités : lorsque la sécurité physique et numérique convergent, il faut une instance qui surveille les deux dimensions, plutôt que deux silos qui se renvoient mutuellement la balle en cas d’incident.
Foire aux questions
Chaque question est verrouillée. Un clic déverrouille la réponse.
Depuis quand la loi-cadre KRITIS est-elle en vigueur ?
La loi est entrée en vigueur le 16 mars 2026. Le Bundestag l’avait adoptée le 29 janvier 2026 et le Bundesrat avait donné son accord le 6 mars 2026. Elle transpose la directive européenne CER en droit national.
Qui est concerné par la loi-cadre KRITIS ?
Sont concernés les opérateurs d’installations critiques dépassant un seuil de 500 000 habitants approvisionnés par installation. Les estimations font état d’environ 1 300 opérateurs concernés, qui doivent apporter la preuve de leur résilience physique.
Quelle est la différence entre la loi-cadre et NIS2 ?
La loi-cadre KRITIS régit la protection physique des installations critiques, tandis que NIS2 et le BSIG s’appliquent à la cybersécurité. Les deux sont applicables en parallèle, exigent des analyses de risques et des obligations de signalement, et s’imposent simultanément à de nombreux opérateurs.
Quelle autorité est compétente pour la surveillance ?
Pour le pilier physique, l’Office fédéral de la protection de la population et de l’aide en cas de catastrophe devient l’autorité de surveillance ; pour le volet cyber, c’est le BSI. Selon le Bundestag, la délimitation précise entre les instances concernées n’est pas encore clairement établie.
Par où les opérateurs devraient-ils commencer ?
Construire un tableau de situation commun intégrant les risques physiques et cyber, clarifier et tester la chaîne de signalement selon le type d’incident, puis centraliser la responsabilité des deux niveaux de sécurité en un seul point, plutôt que de les maintenir dans des silos séparés.
Recommandations de la rédaction
- Zero Trust chez les fournisseurs d’énergie : ce que les audits NIS2 révèlent désormais
- Les zones et conduits deviennent obligatoires dans les environnements OT
- Résilience face aux ransomwares : pourquoi les entreprises allemandes paient moins souvent
Les choix de la rédaction
À lireZero Trust chez le fournisseur d’énergie : Ce que les audits NIS2 révèlent maintenantÀ lireSécurité OT 2026 : pourquoi il faut lire conjointement l’IEC 62443 et l’acte européen sur la cybersécuritéÀ lireRésilience aux ransomwares : pourquoi les entreprises allemandes paient moins souvent
Plus du réseau MBF Media
cloudmagazinBSI KRITIS et le Cloud 2026 : NIS2, loi-cadre et C5MyBusinessFutureDigitalisation des hôpitaux : Synaforce connecte les soinsDigital ChiefsIndustrie 5.0 : une décision de direction à retenir de la Hannover Messe 2026