Ley de Techos Críticos: Cuando la resiliencia física se convierte en una disciplina cibernética
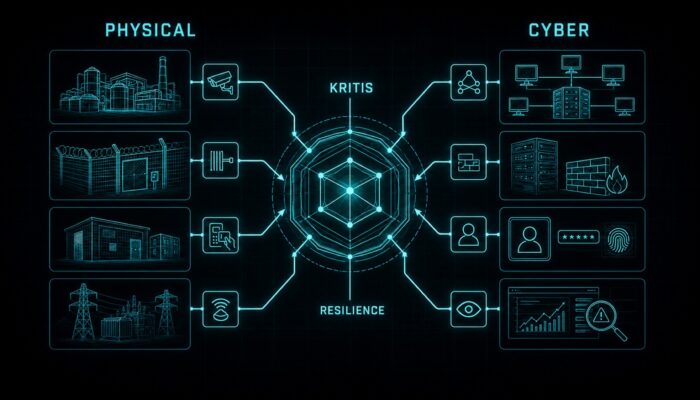
Desde el 16 de marzo de 2026, Alemania cuenta con la Ley Marco KRITIS, que por primera vez establece un marco federal uniforme para la protección física de las infraestructuras críticas. Alrededor de 1.300 operadores deben reforzar sus instalaciones frente a todo tipo de amenazas, desde catástrofes naturales hasta sabotajes. Para los responsables de seguridad, esto significa que la valla alrededor de la subestación eléctrica y el cortafuegos que la protege forman parte ahora de la misma evaluación de riesgos. La resiliencia cibernética y física convergen en una sola disciplina.
Lo más importante en resumen
- La protección física se convierte en obligación. La Ley Marco KRITIS transpone la Directiva UE-CER y establece por primera vez estándares mínimos federales uniformes para la resiliencia física de las instalaciones críticas.
- Dos pilares, un solo riesgo. Junto al régimen cibernético de la BSIG y NIS2, se erige ahora el pilar físico. Alemania desarrolla ambos niveles de protección en paralelo.
- Las competencias siguen siendo difusas. BBK, BSI y el Ministerio del Interior comparten la supervisión, y según el Bundestag, los límites aún no están claramente delimitados.
Relacionado:Ley Marco KRITIS en vigor: lo que los operadores deben implementar ahora / Resiliencia frente al ransomware: por qué las empresas alemanas pagan menos
Qué regula de nuevo la Ley Marco KRITIS
Hasta 2026, la protección de las infraestructuras críticas en Alemania estaba fragmentada. La ciberseguridad se regía por la Ley BSI, mientras que la protección física dependía de un mosaico de normativas sectoriales y requisitos de los estados federados. La Ley Marco KRITIS unifica por primera vez este nivel físico a escala federal.
¿Qué es la Ley Marco KRITIS? La Ley Marco KRITIS es la transposición alemana de la Directiva UE 2022/2557 sobre la resiliencia de las entidades críticas, conocida como CER. Obliga a los operadores de instalaciones críticas a reforzar su capacidad de resistencia física frente a todo tipo de amenazas, desde catástrofes naturales y fallos técnicos hasta sabotajes y actos terroristas. A ello se suman obligaciones de notificación y una supervisión estatal.
El ámbito de aplicación se basa en un umbral de 500.000 habitantes abastecidos por instalación. Con ello, se estima que unos 1.300 operadores quedan sujetos a la ley. El enfoque de amenaza integral supone la verdadera ruptura con el pasado: los operadores ya no tienen que marcar escenarios individuales, sino preparar sus instalaciones frente a todo el espectro de perturbaciones posibles.
La resiliencia física se convierte en disciplina cibernética
El efecto más interesante de la ley no es la nueva obligación en sí, sino su proximidad a la ciberseguridad. Quien opere una subestación eléctrica o una planta de tratamiento de agua tendrá a partir de ahora dos regímenes en paralelo: la ley marco KRITIS para la protección física y la BSIG con NIS2 para el ámbito digital. Ambas exigen análisis de riesgos, canales de notificación y pruebas documentales. En la práctica, apenas pueden separarse.
Un ataque a la red eléctrica rara vez comienza hoy con un cortacables y termina en el centro de datos, o a la inversa. El sabotaje al hardware y la intrusión en el software de control son dos caminos hacia el mismo objetivo. Por eso la separación entre resiliencia física y digital es artificial. La ley marco KRITIS obliga a los operadores a integrar ambas perspectivas en un único cuadro de situación, y eso cambia quién es responsable de la seguridad dentro de la empresa.
Alemania implementa con la ley marco KRITIS y el régimen cibernético de BSIG y NIS2 ambos pilares en paralelo y con legislación propia. Esto resulta exigente en su aplicación, pero cierra una brecha que los atacantes habían explotado deliberadamente hasta ahora.
Donde las competencias siguen siendo difusas
Por muy sensata que sea la doble protección, su gestión administrativa resulta poco clara. Con la ley marco KRITIS, la Oficina Federal de Protección Civil y Asistencia en Catástrofes se convierte en autoridad supervisora del pilar físico, mientras que la BSI responde del ámbito cibernético y el Ministerio del Interior coordina a nivel superior. El propio Bundestag ha señalado que la distribución de tareas entre estos organismos no está delimitada con precisión.
Para los operadores esto es más que un detalle administrativo. Quien notifique un incidente que afecte a ambos niveles debe saber a quién dirigirse. Las notificaciones duplicadas, los requisitos contradictorios o las lagunas entre autoridades son un riesgo real mientras las interfaces no estén claramente definidas. La práctica supervisora de los próximos meses revelará si el techo aguanta.
Lo que los operadores deberían hacer ahora
Con independencia de la cuestión abierta sobre competencias, merece la pena empezar ya. Hay tres pasos recomendables antes de que la autoridad supervisora realice su primera consulta.
En primer lugar, elaborar un cuadro de situación conjunto: integrar los riesgos físicos y cibernéticos en un único análisis, en lugar de gestionarlos en departamentos separados. En segundo lugar, clarificar la cadena de notificación: determinar qué incidente corresponde a qué autoridad y ensayar el procedimiento antes de que sea necesario aplicarlo en una situación real. En tercer lugar, centralizar la responsabilidad: cuando la seguridad física y digital convergen, hace falta una instancia que supervise ambas vertientes, en lugar de dos silos que se transfieran mutuamente la responsabilidad ante un incidente.
Preguntas frecuentes
Cada pregunta está bloqueada. Un toque desbloquea la respuesta.
¿Desde cuándo está vigente la ley marco KRITIS?
La ley entró en vigor el 16 de marzo de 2026. El Bundestag la aprobó el 29 de enero de 2026 y el Bundesrat dio su conformidad el 6 de marzo de 2026. Transpone la Directiva CER de la UE al derecho nacional.
¿Quién está sujeto a la ley marco KRITIS?
Están afectados los operadores de instalaciones críticas a partir de un umbral de 500.000 habitantes abastecidos por instalación. Las estimaciones apuntan a unos 1.300 operadores afectados, que deberán acreditar su resiliencia física.
¿Qué diferencia a la ley marco de NIS2?
La ley marco KRITIS regula la protección física de las instalaciones críticas, mientras que NIS2 y la BSIG se ocupan de la ciberseguridad. Ambas rigen en paralelo, exigen análisis de riesgos y obligaciones de notificación, y se aplican simultáneamente a numerosos operadores.
¿Qué autoridad es competente para la supervisión?
Para el pilar físico, la Oficina Federal de Protección Civil y Asistencia en Catástrofes se convierte en autoridad supervisora; para el ámbito cibernético, la BSI. Según el Bundestag, la delimitación exacta entre los organismos implicados aún no está trazada con precisión.
¿Por dónde deberían empezar los operadores?
Elaborar un cuadro de situación conjunto que integre los riesgos físicos y cibernéticos, clarificar y ensayar la cadena de notificación según el tipo de incidente, y centralizar la responsabilidad de ambos niveles de seguridad en una sola instancia en lugar de gestionarla en silos separados.
Selección de la redacción
RecomendadoCero confianza en el proveedor de energía: lo que ahora revelan las auditorías de NIS2RecomendadoSeguridad OT 2026: Por qué IEC 62443 y el EU Cyber Resilience Act deben leerse juntosRecomendadoResiliencia ante el ransomware: por qué las empresas alemanas pagan con menos frecuencia
Más de la red MBF Media
cloudmagazinBSI KRITIS y la nube 2026: NIS2, Ley marco y C5MyBusinessFutureDigitalización hospitalaria: Synaforce conecta la atenciónDigital ChiefsIndustria 5.0 como decisión de liderazgo: Lo que los CIOs llevan de la Hannover Messe 2026