KRITIS-Dachgesetz in Kraft: Was Betreiber kritischer Anlagen bis Juli 2026 umsetzen müssen
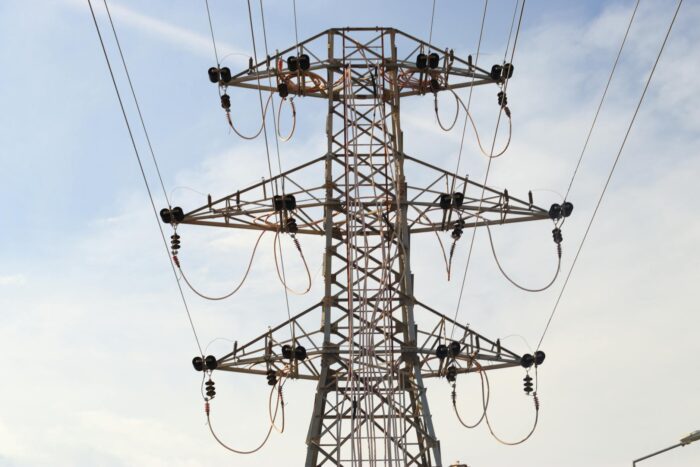
Mit dem Beschluss des Bundesrats am 6. März 2026 ist das KRITIS-Dachgesetz endgültig in Kraft getreten. Für rund 2.000 Betreiber kritischer Infrastrukturen in Deutschland beginnt jetzt der Countdown: Bis zum 17. Juli 2026 müssen sie sich beim Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (BBK) registrieren – und dabei deutlich mehr als nur IT-Sicherheit nachweisen. Das Gesetz verlangt erstmals einen sektorübergreifenden physischen und organisatorischen Schutz, der weit über die bisherigen NIS2-Anforderungen hinausgeht.
Das Wichtigste in Kürze
- Das KRITIS-Dachgesetz wurde am 6. März 2026 vom Bundesrat verabschiedet und tritt schrittweise in Kraft – erste Pflichtregistrierung bis 17. Juli 2026
- Rund 2.000 Betreiber kritischer Anlagen in 11 Sektoren sind betroffen – von Energie über Gesundheit bis Transport
- Erstmals werden physische Schutzmaßnahmen, Business Continuity Management und Meldepflichten sektorübergreifend gesetzlich vorgeschrieben
- Das KRITIS-Dachgesetz ergänzt NIS2: Während NIS2 die digitale Cybersicherheit regelt, adressiert das Dachgesetz physische und organisatorische Resilienz
- Betreiber sollten jetzt mit einer GAP-Analyse starten und die Pflichtregistrierung vorbereiten – wer die Fristen verpasst, riskiert Bußgelder bis zu 10 Millionen Euro
Was das KRITIS-Dachgesetz regelt – und warum es jetzt kommt
Die EU-Richtlinie zur Resilienz kritischer Einrichtungen (CER-Richtlinie, 2022/2557) verpflichtet alle Mitgliedstaaten, nationale Regelungen zum physischen Schutz kritischer Infrastrukturen zu schaffen. Deutschland setzt diese Vorgabe mit dem KRITIS-Dachgesetz um – dem ersten Bundesgesetz, das physische Sicherheit und organisatorische Resilienz sektorübergreifend verbindlich macht.
Bisher gab es in Deutschland für den Schutz kritischer Infrastrukturen vor allem die BSI-Regulierung im digitalen Bereich (IT-Sicherheitsgesetz, jetzt NIS2). Physische Risiken wie Sabotage, Naturkatastrophen oder Versorgungsengpässe wurden branchenspezifisch oder gar nicht reguliert. Die Anschläge auf die Nord-Stream-Pipelines 2022, gezielte Sabotageakte gegen Bahninfrastruktur und die zunehmende hybride Bedrohungslage haben den politischen Druck massiv erhöht.
Das Ergebnis: Ein Gesetz, das physische Sicherheit, Personalschutz, Krisenmanagement und Meldepflichten in einem einzigen Regelwerk bündelt – und dabei bewusst über den Bereich der reinen IT-Sicherheit hinausgreift.
„Kritische Infrastrukturen sind das Rückgrat unserer Gesellschaft. Ihr Schutz ist eine gesamtstaatliche Aufgabe, die physische und digitale Resilienz zusammendenken muss.“Bundesministerium des Innern, zur Verabschiedung des KRITIS-Dachgesetzes
Die 11 KRITIS-Sektoren im Überblick
Das KRITIS-Dachgesetz definiert elf Sektoren, die als kritische Infrastruktur gelten. Für jeden Sektor legt das BBK spezifische Schwellenwerte fest, ab denen ein Betreiber unter die Regulierung fällt:
● Energie: Strom, Gas, Öl, Fernwärme – Erzeugung, Transport und Verteilung. Hier sind neben den großen Versorgern auch Stadtwerke und Netzbetreiber oberhalb der Schwellenwerte betroffen.
● Transport und Verkehr: Flughäfen, Häfen, Schieneninfrastruktur und Straßenverkehr. Die Sabotageakte gegen die Deutsche Bahn haben gezeigt, wie verwundbar dieser Sektor ist.
● Bankwesen und Finanzmarktinfrastruktur: Systemrelevante Banken und Börseninfrastruktur. Hier gibt es erhebliche Überschneidungen mit DORA.
● Gesundheit: Krankenhäuser, Labore, Pharmaunternehmen und Medizinproduktehersteller oberhalb der Schwellenwerte.
● Trinkwasser und Abwasser: Wasserversorgung und Abwasserentsorgung – ein Sektor, der besonders auf physische Sicherheit angewiesen ist.
● Digitale Infrastruktur: Rechenzentren, DNS-Dienste, IXPs – stark überschneidend mit NIS2, hier greift das KRITIS-Dachgesetz ergänzend auf physischer Ebene.
● Öffentliche Verwaltung: Behörden auf Bundes- und Landesebene, sofern sie kritische Dienstleistungen erbringen.
● Weltraum: Satelliteninfrastruktur und Bodeneinrichtungen – ein Sektor, der erst durch die CER-Richtlinie explizit aufgenommen wurde.
● Lebensmittel: Erzeugung, Verarbeitung und Verteilung von Lebensmitteln in großem Maßstab.
● Produktion: Herstellung kritischer Güter – etwa Medizinprodukte, Elektronik oder Chemikalien.
● Forschung: Forschungseinrichtungen, die für die öffentliche Sicherheit oder Versorgung relevant sind.
KRITIS-Dachgesetz vs. NIS2: Was regelt was?
Die Abgrenzung zwischen KRITIS-Dachgesetz und NIS2 ist die zentrale Frage, die Betreiber verstehen müssen. Beide Gesetze betreffen teilweise dieselben Unternehmen – regulieren aber unterschiedliche Risikobereiche.
NIS2 (in Deutschland umgesetzt durch das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz) regelt die digitale Cybersicherheit: Netzwerksicherheit, Incident Response, Schwachstellenmanagement, sichere Lieferketten im IT-Bereich. Das KRITIS-Dachgesetz adressiert dagegen physische und organisatorische Resilienz: Perimeterschutz, Zugangskontrollen, Personalüberprüfungen, Business Continuity Management und Krisenkommunikation.
„Wer NIS2 als reines IT-Projekt betrachtet und das KRITIS-Dachgesetz als reines Facility-Thema, wird beide Compliance-Ziele verfehlen. Die Gesetze greifen ineinander – und erfordern eine integrierte Resilienz-Strategie.“
In der Praxis heißt das: Ein Energieversorger muss sowohl NIS2-konforme IT-Sicherheit vorweisen als auch die physischen Schutzanforderungen des KRITIS-Dachgesetzes erfüllen. Die gute Nachricht: Wer bereits ein funktionierendes ISMS nach ISO 27001 betreibt, hat eine solide Basis. Die schlechte Nachricht: Physische Sicherheit, BCM und Personalüberprüfungen sind in vielen Unternehmen nicht auf dem Niveau, das das Gesetz jetzt verlangt.
Einen umfassenden Überblick über die NIS2-Anforderungen liefert unser Artikel NIS2 in Deutschland: Was Unternehmen jetzt wissen und umsetzen müssen.
Die fünf Kernpflichten des KRITIS-Dachgesetzes
Das Gesetz definiert fünf zentrale Pflichtenbereiche, die jeder betroffene Betreiber erfüllen muss:
1. Pflichtregistrierung beim BBK
Bis zum 17. Juli 2026 müssen sich alle Betreiber kritischer Anlagen beim Bundesamt für Bevölkerungsschutz und Katastrophenhilfe registrieren. Die Registrierung umfasst Angaben zu den betriebenen Anlagen, den erbrachten kritischen Dienstleistungen und den vorhandenen Schutzmaßnahmen. Das BBK wird auf Basis dieser Registrierung eine nationale Übersicht aller KRITIS-Betreiber erstellen – erstmals in dieser Vollständigkeit.
2. Risikobewertung und Resilienzplanung
Betreiber müssen eine umfassende Risikobewertung durchführen, die nicht nur Cyberrisiken, sondern auch physische Bedrohungen abdeckt: Naturkatastrophen, Sabotage, Terrorismus, Pandemien und Versorgungsengpässe. Auf Basis dieser Bewertung ist ein Resilienzplan zu erstellen, der konkrete Schutzmaßnahmen definiert.
3. Physische Schutzmaßnahmen
Das Gesetz fordert technische, organisatorische und personelle Maßnahmen zum physischen Schutz: Perimetersicherung, Zutrittskontrollsysteme, Videoüberwachung, Detektionssysteme und bauliche Schutzmaßnahmen. Der Umfang richtet sich nach der Kritikalität der Anlage und dem Ergebnis der Risikobewertung.
4. Business Continuity Management (BCM)
Betreiber müssen ein BCM-System etablieren, das die Aufrechterhaltung kritischer Dienstleistungen auch bei Störungen und Ausfällen gewährleistet. Dazu gehören Business-Impact-Analysen, Notfallpläne, Wiederanlaufprozeduren und regelmäßige Übungen. Der BCM-Standard ISO 22301 dient hier als Orientierung.
5. Meldepflichten
Sicherheitsvorfälle, die die Erbringung kritischer Dienstleistungen beeinträchtigen oder beeinträchtigen könnten, müssen dem BBK gemeldet werden. Die Erstmeldung muss innerhalb von 24 Stunden erfolgen, ein detaillierter Bericht innerhalb von 72 Stunden. Hier gibt es Parallelen zu den NIS2-Meldepflichten beim BSI – allerdings mit unterschiedlichen Meldesystemen und Ansprechpartnern.
Personalüberprüfung: Der unterschätzte Aufwand
Ein Bereich, den viele Betreiber noch nicht auf dem Schirm haben, ist die Personalüberprüfung. Das KRITIS-Dachgesetz sieht vor, dass Mitarbeitende in sicherheitsrelevanten Bereichen einer Zuverlässigkeitsüberprüfung unterzogen werden. Das betrifft nicht nur eigenes Personal, sondern auch Dienstleister und Auftragnehmer, die Zugang zu kritischen Anlagen haben.
Die Details der Überprüfung werden in einer separaten Rechtsverordnung geregelt. Klar ist aber bereits: Betreiber müssen Prozesse etablieren, die sicherstellen, dass nur überprüfte Personen Zugang zu sicherheitsrelevanten Bereichen erhalten. In Branchen mit hohem Personalwechsel oder vielen externen Dienstleistern – etwa in der Logistik oder im Gesundheitswesen – ist das ein erheblicher organisatorischer Aufwand.
Der Fahrplan: Was bis wann erledigt sein muss
Die Umsetzung des KRITIS-Dachgesetzes folgt einem gestaffelten Zeitplan. Hier die entscheidenden Meilensteine:
● März 2026 – Sofort: Prüfen, ob das eigene Unternehmen unter die KRITIS-Definition fällt. Die Schwellenwerte werden in der Rechtsverordnung zum Gesetz definiert – Entwürfe liegen bereits vor.
● April-Mai 2026: GAP-Analyse durchführen. Welche der fünf Kernpflichten sind bereits abgedeckt (z.B. durch ISO 27001, ISO 22301 oder branchenspezifische Regulierung)? Wo bestehen Lücken?
● Juni 2026: Registrierungsunterlagen vorbereiten. Die Registrierung beim BBK erfordert detaillierte Angaben zu Anlagen, Dienstleistungen und Schutzmaßnahmen – das ist kein Formular, das man in einer Stunde ausfüllt.
● 17. Juli 2026: Deadline Pflichtregistrierung. Ab diesem Datum müssen alle betroffenen Betreiber beim BBK registriert sein.
● Q3-Q4 2026: Risikobewertung und Resilienzplan erstellen. Das BBK wird Leitfäden und Vorlagen bereitstellen – die operative Umsetzung liegt aber beim Betreiber.
● 2027: Erste Überprüfungen durch das BBK. Das Bundesamt kann Audits durchführen und bei Mängeln Nachbesserungen einfordern.
Synergien mit bestehenden Standards nutzen
Die gute Nachricht für Unternehmen, die bereits reguliert sind oder freiwillig nach anerkannten Standards arbeiten: Viele Anforderungen des KRITIS-Dachgesetzes lassen sich durch bestehende Managementsysteme abdecken.
● ISO 27001 (ISMS): Deckt Risikobewertung, Zugangskontrollen und Incident Management ab – allerdings primär für Informationssicherheit. Physische Sicherheit ist nur teilweise abgedeckt (Annex A.7 und A.11).
● ISO 22301 (BCM): Direkt anwendbar für die BCM-Anforderungen des KRITIS-Dachgesetzes. Business-Impact-Analyse, Recovery-Strategien und Übungen sind hier bereits definiert.
● BSI-Grundschutz: Das BSI-Kompendium enthält Bausteine für physische Sicherheit (INF-Bausteine) und Notfallmanagement, die direkt auf die KRITIS-Anforderungen gemappt werden können.
● Branchenspezifische Standards: EnWG (Energie), IT-SRRL (Telekommunikation) oder KHG (Krankenhäuser) enthalten bereits sektorspezifische Schutzanforderungen, die als Basis dienen.
Wer diese Standards konsequent nutzt, kann den Implementierungsaufwand für das KRITIS-Dachgesetz erheblich reduzieren. Der Schlüssel liegt in der Integration: Ein einheitliches Managementsystem, das physische Sicherheit, IT-Sicherheit und BCM unter einem Dach vereint, statt drei parallele Compliance-Projekte zu fahren.
„Die Unternehmen, die das KRITIS-Dachgesetz als Chance begreifen, ihre gesamte Resilienz-Strategie zu konsolidieren, werden am Ende weniger Aufwand haben als diejenigen, die nur das Minimum abhaken.“
Bußgelder und Haftung: Was bei Nicht-Einhaltung droht
Das KRITIS-Dachgesetz sieht empfindliche Sanktionen vor. Betreiber, die sich nicht registrieren, keine Risikobewertung durchführen oder Meldepflichten verletzen, riskieren Bußgelder bis zu 10 Millionen Euro. Das ist die gleiche Größenordnung wie bei NIS2 – und soll die Ernsthaftigkeit der Regulierung unterstreichen.
Darüber hinaus haftet die Geschäftsleitung persönlich für die Einhaltung der Vorschriften. Geschäftsführer und Vorstände können bei Pflichtverletzungen in Regress genommen werden. Diese persönliche Haftung ist ein starker Anreiz, das Thema nicht an die Fachabteilung zu delegieren und zu vergessen.
Wie Unternehmen sich gegen die finanziellen Folgen von Sicherheitsvorfällen absichern können, beleuchtet unser Artikel Cyber-Versicherung 2026: Was Unternehmen wissen müssen.
Konkrete Handlungsempfehlungen für Betreiber
Was sollten betroffene Unternehmen jetzt konkret tun? Hier ein pragmatischer Aktionsplan:
● Betroffenheitsanalyse sofort starten: Prüfen Sie anhand der Sektordefinitionen und Schwellenwerte, ob Ihr Unternehmen unter das Gesetz fällt. Im Zweifel das BBK konsultieren – lieber einmal zu viel gefragt als die Registrierungsfrist verpasst.
● Verantwortlichkeiten definieren: Das KRITIS-Dachgesetz erfordert einen benannten Resilienz-Beauftragten. Klären Sie jetzt, wer diese Rolle übernimmt und welche Befugnisse und Ressourcen die Person bekommt.
● GAP-Analyse gegen die fünf Kernpflichten: Nehmen Sie die fünf Pflichtenbereiche als Checkliste und bewerten Sie ehrlich, wo Ihr Unternehmen steht. Besonders physische Sicherheit und Personalüberprüfung sind bei vielen Unternehmen unterentwickelt.
● NIS2-Synergien heben: Wenn Sie bereits an der NIS2-Umsetzung arbeiten, integrieren Sie die KRITIS-Anforderungen in denselben Projektrahmen. Doppelarbeit ist vermeidbar, wenn die Governance-Struktur stimmt.
● Lieferanten und Dienstleister einbinden: Physische Sicherheit endet nicht am Werkstor. Prüfen Sie, welche externen Dienstleister Zugang zu kritischen Anlagen haben und beginnen Sie mit den Personalüberprüfungen.
● Budget frühzeitig sichern: BCM-Aufbau, physische Schutzmaßnahmen und Personalüberprüfungen kosten Geld. Wer erst im Juni 2026 mit dem Budgetprozess beginnt, wird die Juli-Frist nicht halten.
Ausblick: KRITIS-Schutz als Wettbewerbsfaktor
Das KRITIS-Dachgesetz ist mehr als eine weitere Compliance-Pflicht. Es zwingt Unternehmen, sich systematisch mit ihrer Resilienz auseinanderzusetzen – und das in einer Zeit, in der hybride Bedrohungen, geopolitische Spannungen und Klimaereignisse die Verwundbarkeit kritischer Infrastrukturen täglich demonstrieren.
Unternehmen, die das Gesetz als Anlass nehmen, ihre physische und organisatorische Sicherheit auf ein professionelles Niveau zu heben, werden nicht nur compliant sein. Sie werden auch bei Ausschreibungen, Versicherungsprämien und Kundenvertrauen besser dastehen als Wettbewerber, die nur das Minimum erfüllen.
Die Frist steht: 17. Juli 2026. Das sind vier Monate. Wer jetzt nicht anfängt, wird nicht rechtzeitig fertig. Welche weiteren Cybersecurity-Trends das Jahr 2026 prägen, lesen Sie in unserem Überblick Cybersecurity-Trends 2026: Sieben Entwicklungen.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Wer ist vom KRITIS-Dachgesetz betroffen?
Betreiber kritischer Anlagen in elf Sektoren, die bestimmte Schwellenwerte überschreiten: Energie, Transport, Bankwesen, Finanzmarktinfrastruktur, Gesundheit, Trinkwasser, Abwasser, Digitale Infrastruktur, Öffentliche Verwaltung, Weltraum, Lebensmittel, Produktion und Forschung. Insgesamt sind rund 2.000 Betreiber in Deutschland betroffen.
Was ist der Unterschied zwischen KRITIS-Dachgesetz und NIS2?
NIS2 regelt die digitale Cybersicherheit (Netzwerke, IT-Systeme, Incident Response). Das KRITIS-Dachgesetz adressiert physische und organisatorische Resilienz (Perimeterschutz, BCM, Personalüberprüfung, Krisenkommunikation). Beide Gesetze können dasselbe Unternehmen betreffen und ergänzen sich.
Welche Fristen gelten konkret?
Die Pflichtregistrierung beim BBK muss bis zum 17. Juli 2026 erfolgen. Risikobewertungen und Resilienzpläne müssen anschließend erstellt werden, erste Überprüfungen durch das BBK sind ab 2027 geplant. Die genauen Fristen für einzelne Maßnahmen werden in der Rechtsverordnung zum Gesetz festgelegt.
Was passiert bei Verstößen gegen das KRITIS-Dachgesetz?
Bußgelder bis zu 10 Millionen Euro sind möglich. Zudem haftet die Geschäftsleitung persönlich für die Einhaltung der Vorschriften. Das BBK kann Audits durchführen und bei Mängeln Nachbesserungen anordnen.
Wie hängen KRITIS-Dachgesetz und DORA zusammen?
DORA (Digital Operational Resilience Act) gilt als lex specialis für den Finanzsektor und adressiert die digitale operationale Resilienz. Das KRITIS-Dachgesetz kann zusätzlich greifen, wenn ein Finanzinstitut als KRITIS-Betreiber eingestuft wird – etwa bei systemrelevanten Banken oder Börseninfrastruktur. In diesem Fall müssen beide Regelwerke parallel erfüllt werden.
Lesetipps der Redaktion
LesetippSupply Chain Security 2026: So schützen Unternehmen ihre Software-Lieferkette

Mehr aus dem MBF Media Netzwerk
MyBusinessFutureBaFin: Was Finanzinstitute nach DORA jetzt prüfen müssencloudmagazinFinOps: Unternehmen Cloud-Kosten endlich in den GriffDigital ChiefsKI-Governance braucht System-LevelMyBusinessFuturePSD3 im Mittelstand: Was Finanzchefs 2026 für Banking-APIs und Embedded Finance vorbereiten müssen


Weiterführende Lektüre
OpenSSL: Was Hersteller jetzt nachweisen müssen
Meldefristen, LTS-Versionen, Krypto-Agilität: Der Director der OpenSSL Corporation beschreibt, was Produktteams konkret vorbereiten sollten.
Wenn gekaufte KI-Router Schadcode einschleusen
Ein bezahlter und acht kostenlose LLM-Router schleusten im Test Schadcode in KI-Agenten. Ein Filter mit voller Trefferquote lässt sich umgehen.
Cyber-Versicherung: Ohne Nachweise wackelt die Police
Cyber-Versicherung: Underwriter verlangen belegte Controls statt Häkchen. Welche Nachweise über Deckung, Prämie und Leistung entscheiden.


