Rob Harrison: Verantwortung kann man nicht auslagern
Interview zu IT-Sicherheit im KI-Zeitalter
Rob Harrison, Senior Vice President Product Management bei Sophos, ordnet die Debatte um den Black October ein und erklärt, wie KI Angriff und Abwehr gleichzeitig verändert. Es geht zudem um den sicheren Einsatz von KI-Agenten, Datenhoheit in DACH und die NIS2-Pflichten der Geschäftsführung. Tom Foucha, Vice President Product Management Content Security, schildert, was den deutschen Markt prägt.
Das Wichtigste in Kürze
- Der Black October war ein Höhepunkt langer Entwicklungen. Viele der Vorfälle begannen Monate zuvor, ausgenutzt wurden auch gewöhnliche Schwachstellen, gegen die sich heute patchen lässt.
- KI erhöht vor allem Tempo und Volumen der Angriffe. Sophos nutzt aktuelle Frontier-Modelle zum Härten der eigenen Produkte, rechnet aber damit, dass Angreifer dieselben Werkzeuge nutzen, sobald diese breiter verfügbar sind.
- Verantwortung lässt sich nicht auslagern. Richtlinienänderungen an Firewall und Endpoint sollte niemand allein der KI überlassen, gegen rein menschliche Angriffe wie Callback-Phishing hilft vor allem die Schulung der Belegschaft.
Verwandt: Black October: Viele Angriffe liefen seit Monaten · it-sa 2026: KI-Agenten brauchen eine eigene Identität
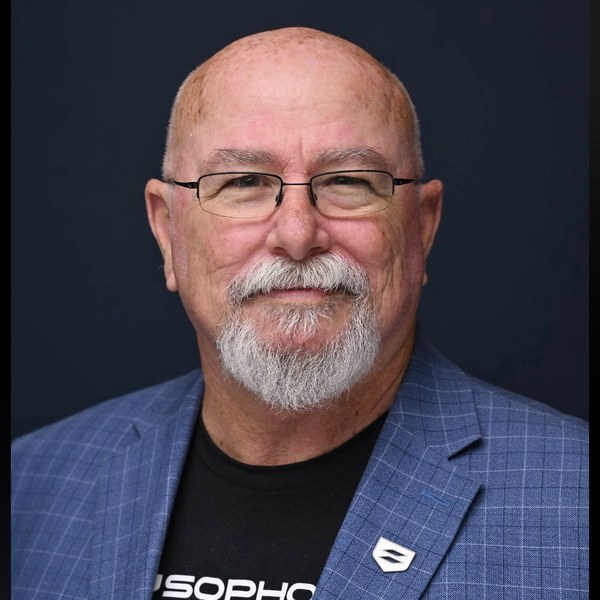
Tobias Massow sprach für SecurityToday am 10.11.2026 vor Ort in Königstein mit Rob Harrison, Senior Vice President Product Management bei Sophos; Tom Foucha, Vice President Product Management Content Security bei Sophos, ergänzte einzelne Antworten.
Black October: Mehr Tempo, kaum neue Muster
Frage 01
Auf der it-sa war „Black October“ das beherrschende Thema, viele Beobachter waren verunsichert. Was ist aus Ihrer Sicht in den vergangenen Wochen und Monaten wirklich passiert?
Zunächst einmal: Es gibt derzeit viel Angst und Unsicherheit. Eine solche Stimmung treibt menschliches Verhalten an. Zweifellos hat es erhebliche bösartige Aktivitäten und große Schlagzeilen gegeben. Wirklich neu ist das Geschehen aber nicht.
KI erleichtert viele verschiedene Angriffe. Entscheidend sind dabei vor allem Tempo und Volumen. Das führt nicht zwangsläufig zu mehr tatsächlichen Schäden. Als Anbieter in diesem Markt sprechen wir viel darüber, wie wir KI für positive Zwecke nutzen: um unser Geschäft zu skalieren und Erkennung sowie Schutz zu verbessern. Das gerät gegenüber den Schlagzeilen oft aus dem Blick. Viele Menschen machen sich aktuell große Sorgen. Einen Grund zur weiteren Panik sehe ich nicht. Das ist meine persönliche Einschätzung.
Frage 02
Erleichtert KI vor allem unerfahrenen Angreifern den Einstieg? Oder nutzen professionelle Täter die Technologie, um besser und individueller vorzugehen?
Rob Harrison: Ich denke, es ist beides. Viele Menschen experimentieren mit der Technologie. Gleichzeitig nutzen große organisierte Gruppen und Nationalstaaten sie zur Automatisierung. Für einen MDR-Analysten, der gute Arbeit leisten will, steigt dadurch die Messlatte. Dazu kommen Toolkits, mehr Automatisierung und höhere Volumen, weil die Technologie all das überhaupt erst ermöglicht. Deshalb müssen wir immer wieder die positive Seite mit erwähnen und darauf fokussieren, wie wir damit vorn bleiben.
Tom Foucha: Wenn man sich Black October genauer ansieht, begannen viele dieser Vorfälle Monate vor Oktober. Sie überschnitten sich schlicht und wurden in diesem Zeitraum veröffentlicht. Vieles davon war eine Häufung von Entwicklungen, die sich über Monate zogen.
KI-Automatisierung legt viele historisch unsicher entworfene Systeme und Software offen, praktisch jedes Produkt, das im Internet erreichbar ist. Vieles davon wurde in der Vergangenheit mit Blick auf Code und Effizienz entwickelt, das Thema Sicherheit spielte eine Nebenrolle. Dass ausgerechnet im Oktober alles zusammenkam, halte ich für einen unglücklichen Zufall. Irgendjemand hat es Black October getauft. Ein Teil ist Hype, ein Teil ist berechtigt.
Rob Harrison: Ein weiterer Punkt, hoffentlich mit positivem Ausgang: Die Aufmerksamkeit richtet sich wieder auf einige Grundlagen. Es ging nicht ausschließlich um revolutionäre Exploits. Ausgenutzt wurden auch relativ gewöhnliche Schwachstellen, gegen die man heute patchen kann. Es geht um Security-Hygiene und Disziplin. Wir müssen zurück zu den Grundlagen: Kontrollen verstehen, die richtigen Richtlinien sicherstellen und die Systeme rund um die Uhr im Blick behalten. Gute Cybersicherheitshygiene muss gepflegt werden.
KI auf beiden Seiten, Verantwortung beim Menschen
Frage 03
Balancieren sich KI-gestützte Angriffe und KI-gestützte Abwehr in den nächsten zwei bis fünf Jahren aus oder entsteht irgendwann ein Punkt, an dem sich eine Infrastruktur nicht mehr verteidigen lässt?
Das ist sehr schwer zu beantworten, Sie fragen das sicher nicht ohne Grund. Ich habe mir dafür ein Bild gemacht: Eine Linie verläuft in der Mitte. Sie verschiebt sich im Lauf der Zeit ein Stück nach links oder rechts.
Ein Beispiel: Wir arbeiten mit den Frontier Labs zusammen und bekommen Zugriff auf deren neueste Modelle. Uns stehen viele dieser Modelle zur Verfügung. Das verschafft uns einen Vorteil beim Härten unserer Produkte. Es hilft auch dabei, deren neueste Cybersecurity-Modelle für die Verbesserung unserer Produkte zu nutzen. In diesem Moment liegt der Vorteil bei uns. Wenn diese Modelle irgendwann breiter genutzt oder für mehr Organisationen geöffnet werden, bin ich sicher, dass es auch bösartige Nutzung geben wird.
Frage 04
Ihr LinkedIn-Profil verspricht KI-gestützte Cybersicherheit, bei der Menschen verantwortlich bleiben. Was bedeutet das in der Praxis?
Denken Sie an Ihre Bank oder an Organisationen, mit denen Sie zu tun haben. Denken Sie an die Sicherheitsentscheidungen, die dort fallen und die beeinflussen, wie sicher Ihr Geld verwahrt wird. Wer trägt dafür die Verantwortung? Aus Verbrauchersicht sind es die Menschen in der Organisation.
Dinge, die verheerende Folgen für die Menschen in Ihrem Unternehmen oder für Ihre Kunden haben könnten, automatisieren Sie nicht vollständig. Übertragen auf die Cybersicherheit heißt das: Wenn Sie eine Firewall oder einen Endpoint betreiben und eine Richtlinie ändern, überlassen Sie diese Änderung der KI, obwohl sie beeinflussen kann, wie Ihr Geschäft funktioniert? Die Antwort sollte Nein lauten, denn ein Mensch trägt dafür die Verantwortung.
Dasselbe gilt für unseren MDR-Betrieb. Sophos MDR nutzt KI für die Fallerstellung und um Ermittlungen mit besserem Kontext zu versehen. Einige Reaktionsaktionen automatisieren wir ebenfalls. Wo das nicht der Fall ist, entscheidet ein Mensch, der dafür verantwortlich ist. Der Mensch ist auch dafür verantwortlich, dass die KI, die reagiert, in den richtigen Leitplanken bleibt: gründlich getestet und validiert, auditierbar und mit Kontrollen zur Schadensbegrenzung versehen.
Als Gesellschaft, als Security-Anbieter und als Unternehmen müssen Sie dafür geradestehen, wie Sie Ihr Geschäft betreiben, wie Sie Cybersicherheit umsetzen und welche Entscheidungen Sie treffen. Verantwortung kann man nicht auslagern.
Verantwortung kann man nicht auslagern.
Frage 05
Durch KI entfallen viele Einstiegspositionen, der Einstieg in den Arbeitsmarkt fällt vielen schwer. Wie baut man die nächste Generation von Security-Fachkräften auf?
Das wird derzeit viel diskutiert. Als Vater von zwei Kindern, die bald in den Arbeitsmarkt starten, geht es mich persönlich etwas an. Einstiegsjobs gibt es weiterhin. Die Arbeitsweise verändert sich, Unternehmen justieren neu, wie viele Menschen sie für einen effizienten Betrieb brauchen.
Aber Sie brauchen weiterhin Menschen. Und Sie müssen sicherstellen, dass es Nachfolger gibt, wenn ich in den Ruhestand gehe und Tom ebenfalls. Die kurzfristige Kostenersparnis darf nicht die strategische Zukunft des Unternehmens gefährden.
Ich würde Menschen weiterhin ermutigen: Cybersicherheit ist ein attraktives Berufsfeld. Bleiben Sie nur bei allem auf dem Laufenden, was bei den Frontier Labs passiert. Nutzen Sie diese Modelle in Ihrer Arbeit, um effizienter und erfolgreicher zu sein. Das gilt in der Cybersicherheit wie in den meisten Berufen.
Wir brauchen weiterhin menschliche Analysten für unser MDR-Geschäft, Menschen für Research und frische Threat Intelligence sowie Menschen, die Software bauen. Vielleicht hat sich die Art verändert. Statt dass ein Ingenieur Low-Level-Code schreibt, arbeitet er eher mit Vibe Coding und testet Dinge. Aber all diese Fähigkeiten werden weiterhin gebraucht. Verändert sich mit der Zeit der Personalbedarf für diese Aufgaben? Bei den meisten Unternehmen vermutlich schon. Aber Sie brauchen eine Belegschaft, um Ihr Unternehmen zu betreiben.
Ein System, Datenhoheit und der DACH-Markt
Frage 06
Viele Kunden betreiben Anwendungen in der Public Cloud und on-premises. Wie sollen Endpoint, Firewall, XDR und MDR zusammenarbeiten, wenn ein Angriff diese Grenzen überschreitet?
Im Juli haben wir Sophos Fusion mit genau dieser Denkweise gestartet. Vor ein paar Jahren lautete die Vorstellung: Ich habe dieses großartige Endpoint-Produkt im Einsatz, hoffentlich Sophos Endpoint, also bin ich geschützt. Ich habe dieses E-Mail-Produkt, also ist meine E-Mail geschützt. Ich habe diese Firewall.
So denkt man heute nicht mehr: All diese Kontrollen arbeiten zusammen. Sie müssen Daten teilen. Wir brauchen die gesamte Telemetrie und den gesamten Kontext an einem zentralen Datenspeicherort. Das können Softwarelösungen leisten oder Dritttechnologien. So setzen wir es auf.
Sie haben alle Kontrollpunkte am Rand und den Kontext in der Mitte. Darauf setzen agentische und automatisierte Fähigkeiten auf, die den Wert herausfiltern: die echten Positivbefunde und die Bereiche, in denen wir handeln müssen. Darüber legen sich ergebnisorientierte Dienste. Das können MDR-Dienste mit menschlichen Analysten sein oder ein AI SOC. So verstehen wir ein System.
Direkt auf Ihre Frage: Sie brauchen vollständige Sichtbarkeit, ganz gleich, ob on-premises, in der Cloud oder welche Technologie es sonst ist. Genau das bieten wir: vollständige Sichtbarkeit über die gesamte verfügbare Telemetrie Ihrer Organisation.
Frage 07
In Europa und im deutschsprachigen Raum wird viel über Datenhoheit debattiert. Wie gehen Sie mit Kunden um, denen das besonders wichtig ist?
Rob Harrison: Wir beginnen mit einem Gespräch, denn Datenhoheit klingt nach einer einfachen Sache, ist es aber nicht. Wir alle sind auf verschiedene Datenquellen angewiesen und verarbeiten Daten auf unterschiedliche Weise. Wir versuchen zu verstehen, was Kunden wirklich wollen.
Ist es eine Behörde, die strikt darauf besteht, dass alle Daten im Land oder in der eigenen Infrastruktur bleiben? Oder geht es darum, bestimmte sensible Daten zu schützen und trotzdem global zu operieren? Dazu gehört auch die Lieferkette der Anbieter, mit denen wir arbeiten und mit denen unsere Kunden arbeiten. Und wir haben eine gute regionale Abdeckung.
Tom Foucha: Wir haben einen Rechenzentrumsstandort für die DACH-Region eingerichtet. Insgesamt sind wir in zehn Regionen vertreten, darunter der Nahe Osten, Japan, Australien, Brasilien und Nordamerika.
Rob Harrison: Wir haben also Optionen. Derzeit sagen wir einer deutschen Behörde nicht automatisch zu, dass all ihre Daten im Land bleiben. Das klären wir im Gespräch. Dafür müssen Anforderungen und Datenflüsse sauber festgezurrt sein. Es ist ein heiß diskutiertes Thema.
Frage 08
Was machen deutsche Unternehmen im Vergleich zu Großbritannien oder den USA anders?
Tom Foucha: Ich würde nicht behaupten, dass ich weiß, was ein deutsches Unternehmen im Vergleich zu anderen Regionen richtig oder falsch macht. Aus meiner Erfahrung heraus war diese Region bei der Cloud-Adoption langsamer als andere Regionen, in denen wir tätig sind. In den letzten anderthalb Jahren habe ich aber mehr Migration in die Cloud gesehen. Mein Hintergrund ist E-Mail-Security.
Der DACH-Raum hat mehr On-Premises-E-Mail-Server als jede andere Region, die ich kenne. Die Migration nach M365 schreitet langsamer voran. Sie findet statt, nur eben langsamer als anderswo. Das hängt auch mit der Datenhoheit zusammen, wie Sie sagten. Andererseits gehörte diese Region zu den schnellsten bei der Einführung von Managed Detection and Response. Der Wert, mit Partnern eine Rund-um-die-Uhr-Abdeckung zu erreichen, wird hier sehr deutlich gesehen. Sophos MDR schützt inzwischen rund 40.000 Kunden weltweit, und meiner Einschätzung nach entfällt etwa ein Drittel unseres weltweiten MDR-Geschäfts auf die DACH-Region.
Definition · Managed Detection and Response
Was ist Managed Detection and Response? Bei Managed Detection and Response (MDR) behalten Analysten eines Dienstleisters die Systeme eines Unternehmens rund um die Uhr im Blick. Sophos MDR nutzt KI für die Fallerstellung und um Ermittlungen mit besserem Kontext zu versehen. Verantwortlich bleiben menschliche Analysten.
NIS2, Eier im Korb und die Security-Lieferkette
Frage 09
Mit NIS2 kommen neue Pflichten auf europäische Geschäftsführungen zu, während Unternehmen Security teils selbst, teils mit Partnern stemmen. Was empfehlen Sie einer Führungskraft, die beides managen muss?
Rob Harrison: Das ist ein schwieriger Balanceakt. Am Ende geht es um Verantwortung. Sie müssen alles über Ihre Organisation und Ihre Lieferkette verstehen. Früher haben wir Regulierung, vor allem im Finanzsektor, so gesehen: Wir nehmen sie ernst und stehen dafür gerade. In einem Finanzinstitut gibt es einen Chief Compliance Officer mit persönlicher Haftung. Genau dieselbe Verschiebung sehen wir jetzt in der Cybersicherheit.
Es ist nicht hinnehmbar, mit Partnern zu arbeiten, ohne zu verstehen, wie sie operieren und wo die Linie der Verantwortung verläuft. Mein Rat: Als Unternehmen müssen Sie Ihre Cybersecurity-Lieferkette verstehen. Denken Sie auch daran, wie Sie transparent zusammenarbeiten, Informationen teilen und gemeinsame Geschäftsentscheidungen treffen. Das kann Anbieter zu Kunde sein oder Anbieter über Partner zu Kunde. Es hängt von Ihrem Reifegrad und Ihrem Investitionsbudget ab.
Frage 10
Ab wann sollte ein CIO, der viele Security-Dienste bei einem einzigen Anbieter bündelt, beim Gedanken an alle Eier in einem Korb kritisch werden?
Jede Organisation ist anders. Ob ich so etwas je komplett empfehlen würde, weiß ich nicht. Sie brauchen bestimmte Tools und Technologien, die zu Ihrem Geschäft passen.
Was ich natürlich empfehle: Sie haben Sophos oder einen Anbieter, der sich in die übrigen Investitionen integrieren lässt. Ich bin nicht so anmaßend zu behaupten, Sie müssen etwas durch eine Sophos-Lösung ersetzen, ob Firewall oder was auch immer. Wenn Sie eine Geschäftsentscheidung getroffen haben, es eine Fünf-Jahres-Investition ist und sie für Sie funktioniert, müssen wir integrieren können. Und das können wir.
Mit diesem CIO würde ich ein strategisches Gespräch führen: Welche Entscheidungen haben Sie getroffen? Was ist für Ihr Geschäft wichtig? Wo investieren Sie künftig? Stellen Sie sicher, dass der Security-Anbieter, mit dem Sie wirklich arbeiten wollen, diese Investitionen unterstützt, Ihnen Sichtbarkeit gibt und transparent aufzeigt, wo Sie besser werden können, etwa bei Konfiguration und Richtlinien. Das alles sollte sich an der Risikolage der Organisation orientieren.
Frage 11
Laut dem Sophos-Report State of Ransomware 2026 begannen 79 Prozent der Ransomware-Angriffe identitätsbasiert, etwa über Phishing oder kompromittierte Zugangsdaten. Ist das Netzwerk dann überhaupt noch der richtige Ort für die Abwehr?
Meine Antwort lautet: Man braucht weiterhin alles. An einer einzigen Stelle lässt sich das nicht erledigen. Es kann eine Phishing-E-Mail sein, es kann eine kompromittierte Identität sein. Sie müssen an die ganze Kette denken, an alle Kontrollen von links nach rechts, von Hygiene über Schutz bis hin zu E-Mail und Netzwerk.
Wenn auch nur eine Kontrolle ausfällt oder nicht mit den anderen zusammenarbeitet, kann am Ende trotzdem ein Ransomware-Ereignis stehen. Dann sind Sie verschlüsselt. Alles ist gleich wichtig, alles muss zusammenarbeiten. Das ist der Systemansatz.
Frage 12
Wie starten Sie bei einem Kunden konkret? Nehmen wir ein deutsches Fertigungsunternehmen mit 300 bis 500 Beschäftigten: Workshop, Inventur der Infrastruktur?
Seit Kurzem geben wir darauf mit Sophos CISO Advantage eine Antwort. Wir sehen eine große Lücke im Markt: Es gibt Zehntausende, Hunderttausende von Unternehmen. Mit jedem einzeln werden wir nie sprechen. Wer arbeitet Tag für Tag mit ihnen? Ihre Partner. Diese Partner, die MSPs, werden immer häufiger zu Regulierung, Compliance und Security-Strategie gefragt. Manche machen das gut. Andere stoßen an Kapazitätsgrenzen, weil sie parallel ihr eigenes Geschäft skalieren müssen.
Mit Sophos CISO Advantage bauen wir diese Security-Strategie ins Produkt ein, sodass der MSP jetzt das Gespräch führen kann, das wir gerade führen. Er meldet sich an und sieht alle Kontrollen seines Kunden. Dann kann er sagen: Sie sind in dieser Branche, etwa Öl und Gas oder Finanzdienstleistungen. Sie haben diese Kontrollen. Als Finanzdienstleister fallen Sie zudem unter DORA. So lassen sich Ihre Sicherheitsmaßnahmen den jeweiligen Vorgaben zuordnen. Auf einen Blick zeigen sich die kritischen Punkte, dort klaffen Lücken. Das ist zu tun, wir arbeiten gemeinsam an der Behebung.
Die Behebung kann so einfach sein wie eine Richtlinienänderung. Oder Ihr E-Mail-Produkt genügt den Anforderungen nicht mehr, dann brauchen Sie einen Plan, es in den nächsten sechs Monaten zu ersetzen. Ihnen fehlt die Rund-um-die-Uhr-Abdeckung, weil kein MDR-Partner zur Hand ist. Dann planen wir gemeinsam, diese Abdeckung innerhalb von zwölf Monaten aufzubauen.
Sophos AI Defense ist der nächste Schritt: Sie brauchen Sichtbarkeit über Ihre Agenten. Spätestens in 18 bis 24 Monaten brauchen Sie dafür einen Plan. Wenn der MSP so eine strategische Roadmap-Diskussion führen kann, entsteht noch mehr Vertrauen. Kunden ohne eigenen CISO erhalten eine fundierte Sicherheitsstrategie. Ein vorhandener CISO wird bei seiner Arbeit unterstützt. Als Anbieter positionieren wir uns damit stark, unsere Tools und Technologien einzubringen und dem Kunden zu einem guten Ergebnis zu verhelfen.
Roadmap mit dem MSP · Beispiel aus dem Gespräch
Zwischen Keller-Nerd und KI-Agent
Frage 13
Musste sich der Typ Mensch im IT-Security-Beruf verändern? Früher galten Security-Leute als Nerds im Keller, heute sitzen sie in Geschäftsentscheidungen mit und arbeiten auch emotional belastend, etwa bei einem laufenden Incident.
Rob Harrison: Ob sich das geändert hat, weiß ich nicht sicher. Aber mir fallen zwei Dinge auf. Da sind zum einen zunehmend technologieaffine Business Leader. CEO und COO waren, wenn man zehn oder zwanzig Jahre zurückgeht, stark kommerziell geprägt. Das sind sie bis heute. Ihre technische Bildung und ihre Fähigkeiten haben sich aber deutlich verbessert.
Cybersecurity-Leute wiederum mussten den Geschäftskontext, die Schmerzpunkte der Kunden und die Frage verstehen, warum man etwas so positioniert. Als Product Leader, Tom genauso wie ich, ist es unsere Aufgabe, Ingenieure und Security-Fachleute für diesen Zusammenhang zu gewinnen und ihnen den Kontext nahezubringen. Das Produktmanagement hat sich dadurch deutlich weiterentwickelt und bindet mehr Bereiche des Unternehmens ein.
Tom Foucha: Ich kann da noch einen Schritt weitergehen. Wer ist eigentlich für Cybersicherheit verantwortlich? Meine Antwort: jeder Beschäftigte. Und trotzdem wird sehr wenig unternommen, um die Beschäftigten zu schulen. Jeder Beschäftigte, der Zugang zu einer Unternehmensressource hat, trägt die Verantwortung, diese Ressource zu schützen. Wenn Sie ihm nicht beibringen, wie er das tut, wer trägt dann die Schuld? Wir können als Unternehmen jede erdenkliche technische Kontrolle einbauen, bis das Netzwerk nicht mehr funktioniert. Das schwächste Glied ist immer der Mensch. Genau dort sollten wir zusätzlich ansetzen.
Ich leite hier ein Produkt namens Sophos Phish Threat, das auch Security Awareness Training umfasst. Wir bieten es unseren E-Mail-Kunden an, weil ich überzeugt bin: Das technische Problem zu lösen ist die eine Sache. Sie müssen auch das menschliche Problem lösen. Sie müssen Nutzern beibringen, warum es gefährlich ist, Passwörter ungeschützt zu notieren oder ihre PIN weiterzugeben.
Denken Sie an die normale Belegschaft und weniger an die Techniker: Ein Unternehmen mit 500 Beschäftigten hat vielleicht zehn IT-Fachleute. Dann bleiben 490 Nicht-IT-Beschäftigte, die vielleicht etwas technikaffin sind, aber leicht zum schwächsten Glied des Unternehmens werden können. Wir können zusätzliche Kontrollen bauen, Unternehmen sagen, was sie umsetzen und wie, dazu Checks und Health Checks durchführen. Hält sich der Endnutzer am Ende nicht daran, haben Sie Ihren Angriff.
Vieles von dem, was ich gerade sehe, sind Callback-Phishing-Versuche. Bei mir haben sie das in den letzten drei Wochen mehrfach versucht: eine gefälschte Amazon-Rechnung, angeblich hätte ich eine Apple Watch gekauft, es gebe Schwierigkeiten bei der Auslieferung, bitte rufen Sie eine Nummer an. Ich trage gerade eine Apple Watch und weiß, dass ich keine gekauft habe. Aber meine Frau könnte diese Nachricht bekommen und an ein Problem mit unserer Amazon-Lieferung denken. Sie würde anrufen, man sagt ihr, man erstattet den Betrag. Dann läuft die ganze Masche.
Wir können Kontrollen bauen, die erkennen, dass es möglicherweise Callback-Phishing ist. Aber die Nachricht kommt von einem legitimen Absender aus einer legitimen Domain. Die Nachricht besteht die SPF- und DMARC-Prüfungen. Für den durchschnittlichen Empfänger sieht alles legitim aus. Security-Fachleute sehen, dass etwas faul ist. Ein Klick auf einen Link in einer E-Mail, die echt wirkt, ist für mich etwas anderes: Dafür kann man Kontrollen implementieren. Der „Rufen Sie mich an“-Ansatz ist ein rein menschlicher Angriff. Es gibt keinen Klick und nichts, was auf eine Schadabsicht hindeutet. Da steht: Rufen Sie an. Und dann wird der Mensch getäuscht.
Frage 14
Wie sollten Unternehmen KI-Agenten sicher einsetzen?
Rob Harrison: Wie bei jedem Security-Problem brauchen Sie zuerst Sichtbarkeit. Wenn Sie künstliche Intelligenz nicht in vielen Funktionen Ihres Unternehmens einsetzen, fallen Sie zurück und verlieren Ihren Wettbewerbsvorsprung. Sie müssen das also tun.
Aber Sie brauchen dazu auch Kontrolle und Richtlinien. Sophos AI Defense haben wir innerhalb des letzten Monats gestartet. Es zeigt, welche Agenten laufen und welche Daten geteilt werden. Im Kern sind es all Ihre klassischen Cybersecurity-Probleme, nur mit einer etwas anderen Art der Kommunikation.
An die Business Leader gerichtet: Sorgen Sie zunächst für Sichtbarkeit darüber, was passiert. Dort müssen Sie ansetzen, danach die richtigen Richtlinien und Kontrollen sicherstellen. Drittens: Wenn etwas aus dem Ruder läuft, das Sie nicht autorisieren wollen, müssen Sie es stoppen können. Kontrollen ändern, Richtlinien ändern oder das Geschehen isolieren.
Frage 15
Wie gehen Sie mit Shadow AI und Shadow IT um? Ein Gesprächspartner behandelte sie als Feature-Wunsch: Beschäftigte sollen möglichst einfach melden können, welche Funktion ihrer Lösung fehlt.
Rob Harrison: Ausgangspunkt ist auch hier die Sichtbarkeit. Möchten Sie dazu etwas ergänzen?
Tom Foucha: Wenn ich Sie richtig verstehe, geht es um Feedback der Nutzer dazu, was in einem Produkt fehlt. Dafür haben wir in unserer Plattform Sophos Fusion Mechanismen. Kunden und Partner schicken uns Hinweise, welche Funktion aus ihrer Sicht fehlt. Wir fragen laufend nach. Und glauben Sie mir: Wenn uns eine Funktion fehlt, sagen uns unsere Partner das sehr deutlich.
Rob Harrison: Auch hier kommt es auf den Überblick an. Sie brauchen das vollständige Inventar dessen, was in Ihrem Unternehmen passiert. Sie müssen festlegen, was Sie autorisieren. Mit Sichtbarkeit können Sie blockieren und herausfinden, warum Menschen etwas anderes versuchen. Vielleicht ist es legitim, vielleicht eine gute Idee. Dann braucht es ein Gespräch und eine Freigabe. Machen Sie diese Kontrollen individuell statt allgemein. Ich kann Ihnen erlauben, zwei oder drei verschiedene Agenten zu nutzen, während andere im Unternehmen nur den freigegebenen Agenten verwenden.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Was steckt laut Sophos hinter dem Black October?
Viele der Vorfälle begannen Monate vor Oktober und überschnitten sich nur in der Veröffentlichung, wie Tom Foucha erläutert. Rob Harrison ergänzt, dass dabei auch relativ gewöhnliche Schwachstellen ausgenutzt wurden, gegen die sich heute patchen lässt. KI verändere vor allem Tempo und Volumen der Angriffe.
Wie setzt Sophos KI im eigenen Security-Betrieb ein?
Sophos MDR nutzt KI für die Fallerstellung und um Ermittlungen mit besserem Kontext zu versehen, einzelne Reaktionsaktionen laufen automatisiert. Harrison zufolge bleibt der Mensch verantwortlich, sicherzustellen, dass automatisierte Reaktionen in Leitplanken bleiben, gründlich getestet, auditierbar und mit Gegenkontrollen abgesichert sind.
Wie hebt sich der DACH-Markt von anderen Regionen ab?
Foucha beobachtet eine langsamere Cloud- und M365-Adoption mit vielen On-Premises-E-Mail-Servern, was auch mit Anforderungen zur Datenhoheit zusammenhängt. Bei Managed Detection and Response zählt die Region allerdings zu den schnellsten: Nach Fouchas Einschätzung entfällt etwa ein Drittel des weltweiten MDR-Geschäfts von Sophos auf die DACH-Region.
Quelle: Gespräch mit Rob Harrison und Tom Foucha (Sophos) am 10. November 2026 in Königstein, aus dem Englischen übertragen.
Lesetipps der Redaktion
LesetippBlack October: Viele Angriffe liefen seit MonatenLesetippit-sa 2026: KI-Agenten brauchen eine eigene IdentitätLesetippWenn der Security-Stack schneller wächst als die Strategie
Bildquelle: KI-generiert (November 2026). Porträts: Sophos
Mehr aus dem MBF Media Netzwerk
cloudmagazinSovereign Cloud endet nicht am Serverstandort
Digital ChiefsKI greift in Prozesse ein: Wer ist hier zuständig?
MyBusinessFutureBSI und TÜV: KI-Angriffe treffen jede sechste Firma