KnowBe4 : un lien, trois attaques par hameçonnage
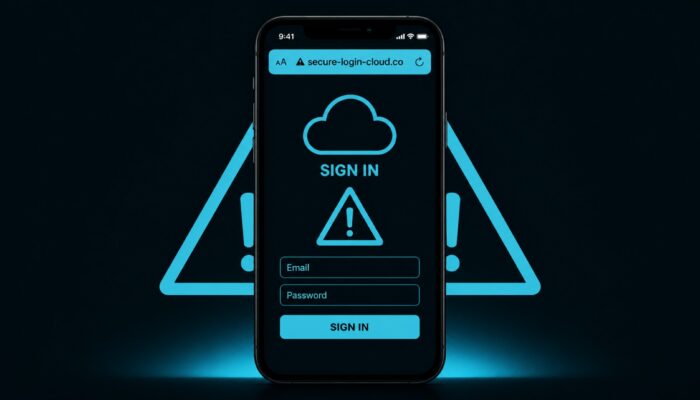
Une fausse alerte de connexion iCloud affiche une connexion Windows et une adresse Apple. Derrière se cache un kit qui dirige le clic vers l’une de trois opérations selon le User-Agent. Windows récupère ScreenConnect. Les appareils Apple aboutissent sur un domaine tiers. Le reste passe par un relais Telegram en direct.
À lire aussi : Contournement du MFA en 2026 : pourquoi votre second facteur ne vous protège plus · Les outils RMM comme porte d’entrée : check-list sécurité pour ConnectWise, Kaseya et consorts
L’appât affiche une connexion Windows
Le mail se présente comme une alerte de sécurité iCloud. Un ordinateur Windows inconnu se serait connecté. Horodatage et adresse IP figurent dans le texte. L’adresse visible est account[.]apple[.]com. Le clic part ailleurs.
Un numéro de dossier 03483526-WQAD et un long pavé de clauses de responsabilité doivent donner à l’alerte l’allure d’un cas en cours. Prabhakaran Ravichandhiran et Jeewan Singh Jalal, du KnowBe4 Threat Lab, ont analysé ce déroulé. All-about-security.de a relayé l’information le 13 août 2026.
Définition · Kit de phishing adapté à l’OS
Qu’est-ce qu’un kit de phishing adapté à l’OS ? Un appât commun, puis un routeur. Le User-Agent détermine vers quelle opération le clic est dirigé. Windows, Apple et le reste suivent des chemins séparés. Le Threat Lab reconstitue le kit à partir d’un répertoire ouvert sur le serveur de payload.
Trois redirections mènent à l’attaque
Le lien intégré n’ouvre aucune page de hameçonnage. Il passe par trois étapes. Le Hop 1 exploite une redirection ouverte sur track[.]rbfcu[.]org, le domaine d’une coopérative de crédit américaine. Les scanners de passerelle voient d’abord une adresse financière.
Le Hop 2 se trouve sur globalema[.]com. La cible est encodée en base64 dans le paramètre. Le Hop 3 est le serveur de payload cherylbirch[.]com. Avant chaque page, antibot.php filtre Defender, SafeLinks, les IP de sandbox et les navigateurs headless. Celui qui est bloqué par le filtre reçoit une page d’erreur 404 anodine.
Le système d’exploitation décide du chemin d’attaque
Derrière le filtre, un script PHP lit le User-Agent. Windows part en interne vers le chemin ScreenConnect. Apple, donc iPhone, iPad et Mac, est dirigé vers https://andersonsin[.]com/gg/g. Linux sans Android et tous les autres aboutissent sur un chemin de collecte général de la même machine.
Le trafic des appareils Apple est délibérément dirigé vers un second domaine. Celui qui ne trouve que cherylbirch[.]com ne voit pas automatiquement l’opération Apple. Un même appât sert à mener trois opérations distinctes. Aucune CVE ne s’y rattache.
Sur Windows, ScreenConnect se déguise en visionneuse de documents
Les utilisateurs de Windows voient un portail dans le style de DocSend. Une visionneuse serait nécessaire pour ouvrir un document sécurisé. Compte à rebours, barre de progression et sceau de certification figurent sur la page. Le fichier s’appelle ScreenConnect.ClientSetup.exe.
ScreenConnect est un outil commercial de prise en main à distance doté d’une signature valide. Après l’installation, l’opérateur dispose de l’écran, des fichiers et de la console. La valeur SHA-256 du fichier livré est f9a67b861d56beffa0c880ecc90ec8c1fe6b540aec6438783bb60ea094c0aef9. Un EDR qui ne cherche que des logiciels malveillants voit ici un outil informatique.
Les utilisateurs Apple sont redirigés à leur insu vers andersonsin[.]com, aux chemins /cc/ et /gg/g. La page imite une connexion. Les cibles y sont iCloud et Microsoft 365. La barre d’adresse est le seul élément manifestement discordant. login1[.]indomesinq[.]click apparaît comme troisième domaine externe de collecte.
Telegram transmet les identifiants et les codes MFA
Android, Linux et le reste passent par plusieurs pages de connexion sur le serveur principal. Après l’envoi, la saisie atterrit chez un bot Telegram. Un opérateur lit en direct et envoie la page suivante. Le navigateur affiche un écran d’attente et renouvelle la requête toutes les trois secondes.
C’est de l’Adversary-in-the-Middle. L’opérateur rejoue de vrais codes MFA contre le vrai compte, tant qu’ils sont valables. La correspondance des nombres dans les notifications push et les codes à usage unique sont inefficaces ici. L’authentification par clé matérielle FIDO2 est liée au service légitime et ne peut pas être relayée.
Une seconde page Microsoft 365 invoque un mot de passe erroné. La première saisie permet de voler le mot de passe, la seconde sert à le confirmer. La même infrastructure héberge des pages de collecte pour Microsoft 365, Microsoft Authenticator, iCloud, Google, le SSO d’entreprise et la plateforme RH Awardco (iex.html). L’alerte iCloud n’est que l’un des déploiements du même kit.
Deux bots apparaissent dans les artefacts : @smokeiT_bot pour la production, @dswagofficebot comme console de test. Le butin arrive dans le groupe Telegram G-MLOGS, qui compte cinq membres. Le créateur indiqué est JH Lee (@jhlee111). Comme opérateur en mai 2026, le Lab cite @dswag10. Trois tokens de bot et des journaux d’erreurs PHP remontent à septembre 2025. C’est une petite équipe, avec au moins huit mois d’exploitation.
Le journal des redirections de l’attaquant compte plus de 250 clics humains confirmés les 5 et 6 mai 2026. Sur 157 victimes géolocalisées, 150 se trouvaient aux États-Unis. Viennent ensuite le Canada et le Pakistan, avec deux victimes chacun, puis le Royaume-Uni, avec une victime, soit au total 155 des 157 victimes. Selon KnowBe4, la campagne a été active en juin et juillet et ne tourne plus actuellement. L’Europe n’était pas une cible en soi. KnowBe4 ne peut pas confirmer s’il y a eu des clics depuis l’Europe, car le jeu de données provient surtout de mails signalés, qui ne capturent pas les clics sur les liens. Appareils : Apple environ 65 %, Windows environ 28 %, Android et le reste environ 7 %.
victimes géolocalisées se trouvaient aux États-Unis
Source : KnowBe4 Threat Lab, journal des redirections des 5 et 6 mai 2026
L’appât DocuSign apporte aussi l’accès à distance sur Mac
Le KnowBe4 Threat Lab a signalé le 14 août 2026 un autre cas impliquant un faux service de signature DocuSign. Le kit livrait ScreenConnect aussi bien aux appareils Windows qu’aux appareils macOS. Le signalement documente une campagne supplémentaire. Un lien entre les auteurs des deux cas n’est pas établi pour autant.
Pour la défense, la comparaison signifie : le cas iCloud conduit les appareils Apple vers une fausse connexion, la variante DocuSign cherche aussi à permettre la prise de contrôle à distance de ces appareils. L’examen des installations suspectes de prise en main à distance doit donc couvrir les appareils effectivement touchés. Un simple changement de mot de passe ne neutralise pas un outil de prise en main à distance déjà installé.
Ce que les équipes sécurité devraient vérifier après le clic
Passerelle, proxy et filtres DNS reçoivent d’abord les domaines track[.]rbfcu[.]org, globalema[.]com, cherylbirch[.]com, andersonsin[.]com et login1[.]indomesinq[.]click. L’EDR cherche le hachage du fichier ScreenConnect. Toute installation inconnue de ScreenConnect ou de ConnectWise après ce clic doit être considérée comme compromise jusqu’à preuve du contraire.
Toute personne ayant saisi des identifiants sur une page de cette chaîne doit renouveler ses identifiants pour son compte Apple, Microsoft 365 et Google. Le trafic sortant vers l’API des bots Telegram doit être placé sous surveillance. Pour contrer le troisième scénario d’attaque, FIDO2 remplace les notifications push et le TOTP. Ce leurre précis (alerte iCloud, appareil Windows et URL Apple affichée) peut servir de scénario de simulation, avant qu’une nouvelle campagne ne réutilise la même infrastructure avec un autre prétexte.
Adressez les signalements à reportphishing@apple.com ainsi qu’à votre propre équipe de sécurité. La reconstruction figure dans l’article du KnowBe4 Threat Lab du 30 juillet 2026. All-about-security.de a repris l’histoire le 13 août. L’analyse ne cite aucun numéro de CVE.
Questions fréquentes
Chaque question est fermée. Un appui déverrouille la réponse.
Ce kit fait-il l’objet d’une CVE ?
Non. Le Threat Lab décrit de l’ingénierie sociale, des redirections, un répertoire ouvert et l’utilisation d’un outil commercial de prise en main à distance. L’analyse du 30 juillet 2026 ne contient aucun numéro de CVE.
L’appât ne vise-t-il que les comptes Apple ?
Non. L’alerte parle d’iCloud. Windows reçoit ScreenConnect. Apple atterrit sur andersonsin[.]com. Le reste passe par une connexion Microsoft avec opérateur en direct. La même machine héberge d’autres pages de collecte.
Le MFA bloque-t-il le troisième chemin ?
Le push et le TOTP sont de vrais codes. L’opérateur les rejoue contre le vrai compte. FIDO2 lie la vérification au vrai service. Le Lab cite FIDO2 comme méthode d’authentification que ce relais ne peut pas retransmettre.
Quels domaines placer dans les filtres ?
track[.]rbfcu[.]org, globalema[.]com, cherylbirch[.]com, andersonsin[.]com et login1[.]indomesinq[.]click. Plus le hachage du fichier ScreenConnect. Les domaines de la chaîne sont neutralisés par l’ajout de crochets ; retirez ces crochets avant l’import dans le SIEM.
Un mail de sensibilisation au personnel suffit-il ?
Un mail seul ne ferme pas ScreenConnect. D’abord filtres et hachage, puis les installations RMM inconnues, puis la réinitialisation des mots de passe, puis FIDO2. La simulation de cet appât est la dernière étape, pas la première.
Plus du réseau MBF Media
Digital ChiefsCRA impose aux fabricants de déclarer sous 24 heures
Source de l’image : généré par IA (août 2026)
Traduit de l’original allemand par intelligence artificielle. La version allemande fait foi.