
S’exercer à la panne IT avant que plus personne ne décide
Deux heures en analogique, des rôles fixes et un calendrier annuel permettent de s'exercer à l'incident réel avant que l'exploitation ne s'arrête.
Que cherchez-vous ?
Alec est Chief Digital Officer chez Evernine et écrit sur les architectures cloud, la sécurité informatique et la pratique des opérations numériques.
Deux heures en analogique, des rôles fixes et un calendrier annuel permettent de s'exercer à l'incident réel avant que l'exploitation ne s'arrête.
La CVE-2026-86218 figure dans CISA-KEV depuis le 8 septembre. Les agences fédérales avaient jusqu’au 11 septembre. Le build corrigé est 2026.3.1.14.
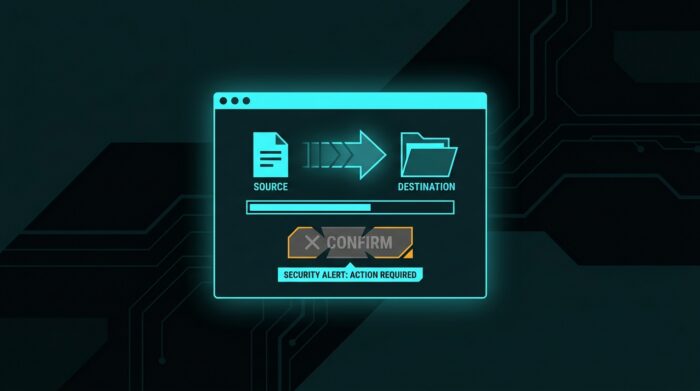
Une faille de ScreenConnect permet l’exécution de fichiers sans confirmation de l’hôte. Une mise à jour ferme la voie d’attaque concernée.

La CVE-2026-8037 de Progress Kemp LoadMaster figure au catalogue KEV depuis le 7 août. Le correctif existe depuis juin 2026.

La BOD 26-04 fixe la priorité des correctifs via le KEV, l'exposition et l'impact. Les CISO croisent EPSS et KEV sans score laundering.

Anthropic Claude : trois organisations testées en cybersécurité. Harness-Misconfig, PyPI-Malware, checklist CISO.

Lors de la perte de Hugging Face, l’analyse en temps réel et le SIEM ont agi. La priorisation est restée trop faible et les …

La faille ffmpeg PixelSmash (CVSS 8.8) : pourquoi l'inventaire des chemins de téléchargement et des images CI pèse plus lourd que le correctif.

Attaque de la chaîne d'approvisionnement : définition, les quatre voies vers la chaîne d'approvisionnement en logiciel et ce que les entreprises doivent faire selon …

Un correctif seul ne suffit pas. Sept contrôles opérationnels après l'exploitation de la faille SMA-1000.

MITRE ATT&CK Enterprise 2025 : bien interpréter détection et protection, évaluer les éditeurs absents et prioriser le PoC.

Un système agentif a utilisé des chemins RCE de dataset sur Hugging Face. OpenAI voit l’élément déclencheur dans les cycles Cyber-Eval. Mesures pour les …

Les puces photoniques en verre rendent les data centers plus efficaces. Moins de chaleur, des emplacements plus flexibles et de nouvelles questions de sécurité.

WithSecure est depuis le 1er juillet 2022 la scission B2B de F-Secure. Elements, la co-sécurité et une approche centrée sur la protection des données …

« La MFA est activée » n’est pas un objectif. Le contrôle adaptatif et les facteurs résistants au phishing font la différence.

Le SOAR combine outils, playbooks et réponse aux incidents. Définition et critères d'adoption pour les PME.

CoreDNS : rewrite-EDNS0 et proxyproto permettent un Remote-DoS. Correctifs dans 1.14.5 et 1.14.4 - à vérifier par les équipes clusters.

Tailscale évalué : ACL, posture des appareils et SSO pour un accès minimal plutôt qu'un VPN ouvert.

Test pratique du YubiKey 5 : MFA résistante au phishing avec FIDO2, cycle de vie du matériel et déploiement sur les comptes privilégiés.

Quatre packages AsyncAPI npm avec une origine OIDC valide ont livré un chargeur de botnet. L'entrée était dans un workflow CI mal configuré.
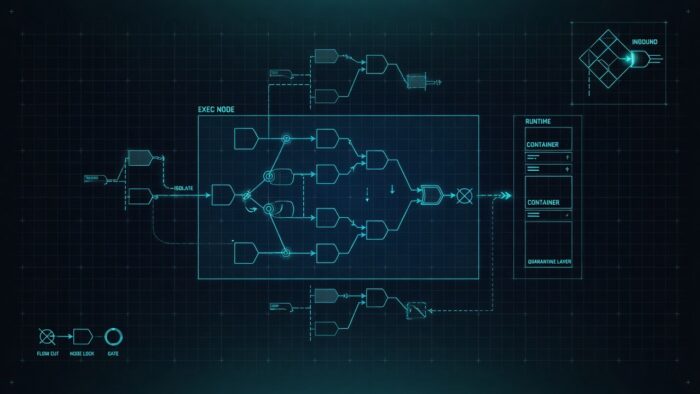
Mindgard : Cursor sous Windows exécute git.exe local au dépôt sans invite. Signalé depuis décembre 2025, non corrigé en juillet 2026. Atténuation via Policy …


