KnowBe4: un enlace inicia tres vías de phishing
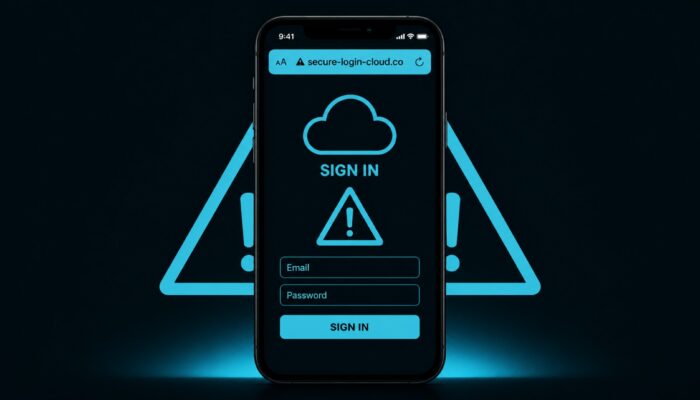
Una alerta falsa de inicio de sesión de iCloud muestra un acceso desde Windows y una dirección de Apple. Detrás hay un kit que divide el mismo clic según el User-Agent en tres operaciones. Windows recibe ScreenConnect. Apple acaba en un dominio ajeno. El resto funciona como relay en vivo por Telegram.
Relacionado: Bypass de MFA 2026: por qué su segundo factor ya no lo protege · Herramientas RMM como puerta de entrada: checklist de seguridad para ConnectWise, Kaseya y otros
El cebo muestra un inicio de sesión de Windows
El correo se presenta como una alerta de seguridad de iCloud. Un equipo Windows desconocido se habría conectado. El texto incluye marca de tiempo y una IP. La dirección visible es account[.]apple[.]com. El clic lleva a otro sitio.
Un número de expediente, 03483526-WQAD, y un extenso aviso de exención de responsabilidad al pie del mensaje deben dar a la alerta el aire de un caso en curso. El flujo lo analizaron Prabhakaran Ravichandhiran y Jeewan Singh Jalal del KnowBe4 Threat Lab. All-about-security.de recogió la noticia el 13 de agosto de 2026.
Definición · Kit de phishing que se adapta al sistema operativo
¿Qué es un kit de phishing que se adapta al sistema operativo? Un cebo común y, después, un router. El User-Agent decide qué operación recibe el clic. Windows, Apple y el resto funcionan por separado. El Threat Lab reconstruye el kit a partir de un directorio abierto en el servidor de payload.
Tres redirecciones llevan al ataque
El enlace incrustado no abre ninguna página de phishing. Pasa por tres saltos de redirección. El hop 1 abusa de una redirección abierta en track[.]rbfcu[.]org, el dominio de una cooperativa de crédito de EE. UU. Los escáneres de gateway ven primero una dirección de una entidad financiera.
El hop 2 está en globalema[.]com. El destino va codificado en base64 dentro del parámetro. El hop 3 es el servidor de payload cherylbirch[.]com. Antes de cada página, antibot.php filtra Defender, SafeLinks, IPs de sandbox y navegadores headless. Quien falla recibe un 404 limpio.
El sistema operativo determina la ruta de ataque
Tras el filtro, un script PHP lee el User-Agent. Windows pasa internamente a la ruta de ScreenConnect. Apple, es decir iPhone, iPad y Mac, se redirige a https://andersonsin[.]com/gg/g. Linux sin Android y todos los demás caen en una ruta genérica de captura de credenciales de la misma máquina.
El tráfico de los dispositivos Apple se dirige deliberadamente a un segundo dominio. Quien solo encuentra cherylbirch[.]com no ve automáticamente la operación de Apple. El mismo cebo da lugar a tres operaciones independientes. Una CVE no forma parte de ello.
En Windows, ScreenConnect se disfraza de visor de documentos
Los usuarios de Windows ven un portal al estilo de DocSend. Se asegura que hace falta un visor para abrir un documento seguro. Cuenta atrás, barra de progreso y sello de verificación aparecen en la página. El archivo se llama ScreenConnect.ClientSetup.exe.
ScreenConnect es una herramienta comercial de administración remota con firma válida. Tras la instalación, el operador controla pantalla, archivos y consola. El valor SHA-256 del archivo entregado es f9a67b861d56beffa0c880ecc90ec8c1fe6b540aec6438783bb60ea094c0aef9. Un EDR que solo busca código malicioso ve aquí una herramienta de TI.
Los usuarios de Apple son redirigidos sin advertirlo a andersonsin[.]com, a las rutas /cc/ y /gg/g. La página imita un inicio de sesión. Los objetivos allí son iCloud y Microsoft 365. La barra de direcciones es el único elemento que delata de forma evidente el engaño. login1[.]indomesinq[.]click aparece como tercer dominio externo de captura de credenciales.
Telegram transmite credenciales y códigos MFA
Android, Linux y el resto pasan por varias páginas de inicio de sesión en el servidor principal. Tras el envío, la entrada va a parar a un bot de Telegram. Un operador lee en vivo y manda la siguiente página. El navegador se queda en una pantalla de espera y consulta cada tres segundos.
Esto es Adversary-in-the-Middle. El operador utiliza códigos MFA reales para acceder a la cuenta legítima mientras siguen siendo válidos. La coincidencia de números en las notificaciones push y los códigos de un solo uso no ayudan aquí. La autenticación con llaves de seguridad FIDO2 queda vinculada al servicio legítimo: el relay no puede retransmitirla.
Una segunda página de Microsoft 365 asegura que la contraseña es incorrecta. La primera introducción de la contraseña permite robarla; la segunda permite confirmarla. La misma infraestructura aloja páginas de captura para Microsoft 365, Microsoft Authenticator, iCloud, Google, SSO corporativo y la plataforma de RR. HH. Awardco (iex.html). La alerta de iCloud es uno de varios usos del mismo kit.
Dos bots aparecen en los artefactos: @smokeiT_bot para producción y @dswagofficebot como consola de pruebas. El botín va a parar al grupo de Telegram G-MLOGS, de cinco miembros. Como creador figura JH Lee (@jhlee111). Como operador en mayo de 2026 el laboratorio cita a @dswag10. Tres tokens de bot y registros de errores de PHP se remontan a septiembre de 2025. Es un equipo pequeño con al menos ocho meses de operación.
El registro de redirecciones del atacante cuenta más de 250 clics humanos confirmados el 5 y el 6 de mayo de 2026. De 157 víctimas geolocalizadas, 150 estaban en EE. UU. Entre los principales países siguen Canadá y Pakistán con dos víctimas cada uno y el Reino Unido con una: juntos, 155 de las 157. Según KnowBe4, la campaña estuvo activa en junio y julio y ahora ya no opera. Europa no fue un objetivo en sí mismo. KnowBe4 no puede confirmar si hubo clics desde Europa porque el conjunto de datos procede sobre todo de correos reportados, que no registran clics en enlaces. Dispositivos: Apple en torno al 65 por ciento, Windows en torno al 28 y Android y el resto en torno al 7.
víctimas geolocalizadas estaban en EE. UU.
Fuente: KnowBe4 Threat Lab, registro de redirecciones del 5 y el 6 de mayo de 2026
El cebo de DocuSign también trae acceso remoto al Mac
El KnowBe4 Threat Lab reportó el 14 de agosto de 2026 otro caso con un servicio de firma DocuSign falso. El kit entregó ScreenConnect tanto a dispositivos Windows como a equipos macOS. El reporte documenta una campaña adicional. Con ello no queda acreditada una conexión entre los autores de ambos casos.
Para la defensa, la comparación significa: el caso iCloud lleva los dispositivos Apple a un inicio de sesión falso, mientras la variante DocuSign apunta también a su acceso remoto. La revisión de instalaciones sospechosas de administración remota debe cubrir por eso los dispositivos realmente afectados. Un cambio de contraseña por sí solo no elimina una herramienta remota ya instalada.
Qué deberían revisar los equipos de seguridad tras el clic
Gateway, proxy y filtros DNS reciben primero los dominios track[.]rbfcu[.]org, globalema[.]com, cherylbirch[.]com, andersonsin[.]com y login1[.]indomesinq[.]click. El EDR busca el hash del archivo de ScreenConnect. Toda instalación desconocida de ScreenConnect o ConnectWise tras este clic se considera comprometida hasta que se demuestre lo contrario.
Quien haya introducido credenciales en una página de esta cadena debe renovar las credenciales de su Apple ID y de sus cuentas de Microsoft 365 y Google. El tráfico saliente hacia la API de bots de Telegram va a la lista de vigilancia. FIDO2 sustituye, donde actúa la tercera ruta, al push y al TOTP. El cebo concreto (alerta de iCloud más equipo Windows más URL visible de Apple) sirve como simulación antes de que el próximo despliegue use otro gancho sobre la misma infraestructura.
Los reportes van a reportphishing@apple.com y al equipo de seguridad propio. La reconstrucción está en el artículo del KnowBe4 Threat Lab del 30 de julio de 2026. All-about-security.de retomó la historia el 13 de agosto. El análisis no menciona ningún número de CVE.
Preguntas frecuentes
Cada pregunta está cerrada. Al tocarla, se desbloquea la respuesta.
¿Hay una CVE para este kit?
No. El Threat Lab describe ingeniería social, redirecciones, un directorio abierto y administración remota comercial. El análisis del 30 de julio de 2026 no incluye ningún número de CVE.
¿El cebo afecta solo a cuentas de Apple?
No. La alerta habla de iCloud. Windows recibe ScreenConnect. Apple acaba en andersonsin[.]com. El resto funciona como inicio de sesión de Microsoft con operador en vivo. La misma máquina aloja más páginas de captura de credenciales.
¿La MFA detiene la tercera ruta?
El push y el TOTP son códigos reales. El operador los utiliza para acceder a la cuenta legítima. FIDO2 vincula la verificación al servicio real. El laboratorio menciona FIDO2 como un método cuya autenticación este relay no puede retransmitir.
¿Qué dominios deben entrar en el filtro?
track[.]rbfcu[.]org, globalema[.]com, cherylbirch[.]com, andersonsin[.]com y login1[.]indomesinq[.]click. Además del hash del archivo de ScreenConnect. Las direcciones se han neutralizado: quite los corchetes antes de incorporarlas al SIEM.
¿Basta un correo de concienciación a la plantilla?
Un correo por sí solo no cierra ScreenConnect. Primero filtros y hash, luego instalaciones de RMM desconocidas, después el cambio de contraseña y, al final, FIDO2. La simulación de este cebo es el último paso, no el primero.
Más de la red MBF Media
Digital ChiefsLa CRA obliga a los fabricantes a notificar en 24 horas
Fuente de la imagen: generado por IA (agosto 2026)
Traducido del original en alemán con inteligencia artificial. La versión alemana es la de referencia.