Cinq indicateurs clés que le conseil de surveillance comprend vraiment
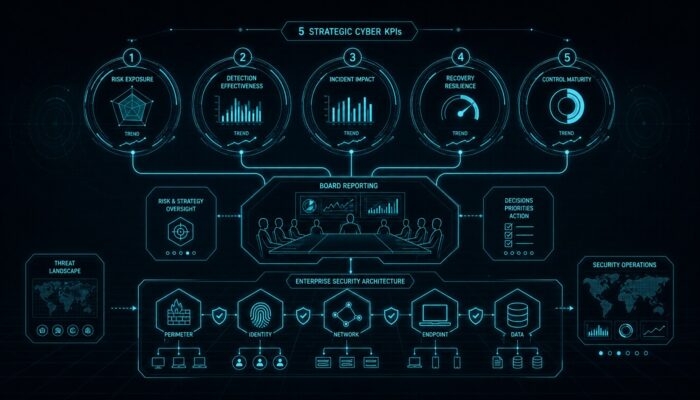
Un scénario tiré d’une réunion du conseil de surveillance : quarante diapositives, un million d’attaques bloquées en diagramme à barres, un tableau de bord de conformité au vert. Le comité hoche la tête et ne pose aucune question. Trois mois plus tard, un processus clé tombe en panne pendant deux jours. Les mêmes membres du conseil demandent pourquoi personne n’avait ce risque à l’écran. Le problème n’était pas un manque de reporting. C’était le mauvais. Celui qui compte les attaques bloquées livre une activité. Celui qui rend visible le risque stratégique fournit une base de décision. La différence détermine si un RSSI est pris au sérieux.
Les points clés en bref
- La LPDS engage la direction, pas le comité : L’article 38 impose à la direction générale de mettre en œuvre les mesures de gestion des risques et d’en surveiller l’application. Aucune voie de reporting direct du RSSI vers le conseil de surveillance n’y est prévue.
- Le besoin d’information découle du droit des sociétés : Le conseil de surveillance supervise la gestion selon l’article 111 de la loi sur les sociétés par actions (AktG), et la direction rend compte au moins trimestriellement de la situation de l’entreprise. Le risque cyber fait partie de cette situation.
- Cinq indicateurs suffisent : Efficacité des contrôles, capacité de restauration, statut des tiers, maturité de la réponse et une vue prospective des menaces. Quatre montrent une tendance, le cinquième offre une image prospective de la situation. Chacun a un lien clair avec l’activité.
- Les métriques de volume n’ont pas leur place en comité : Les attaques bloquées, les alertes firewall et les coches vertes donnent une impression de sécurité sans fournir d’éléments pertinents pour une décision stratégique.
En lien :Quels droits de décision du RSSI doivent être fixés par écrit / RSSI à temps partiel : ce qui peut être externalisé, ce qui doit rester en interne
Que doit contenir le reporting cyber au conseil de surveillance ?
Qu’est-ce que le reporting au conseil dans le contexte de la cybersécurité ? Le reporting au conseil est une synthèse orientée décision, qui rend compte de la situation des risques cyber auprès du conseil de surveillance ou de l’organe de contrôle. Il traduit l’état technique de la sécurité en quelques indicateurs stratégiques, assortis de tendances et d’un lien avec l’activité, afin que le comité puisse évaluer l’efficacité des mesures de sécurité sans s’enliser dans des statistiques opérationnelles.
L’erreur la plus fréquente consiste à confondre activité et pertinence. J’ai vu des rapports qui énuméraient sur trente pages chaque règle de firewall et chaque scan bloqué. Impressionnant à regarder, inutile pour prendre une décision. Un conseil de surveillance ne veut pas savoir combien d’attaques ont été repoussées. Il veut savoir si l’entreprise survivra à une attaque qui passe à travers. C’est une question différente. Elle exige d’autres chiffres.
Pourquoi la direction est responsable et le conseil de surveillance a tout de même besoin de chiffres
La situation juridique est souvent résumée à l’excès. L’article 38 de la loi BSIG, en vigueur depuis le 6 décembre 2025, impose à la direction des établissements particulièrement importants et importants de mettre en œuvre les mesures de gestion des risques prévues à l’article 30 et d’en superviser l’application. Le paragraphe 3 exige en outre que les membres de la direction suivent régulièrement des formations. Cependant, la loi BSIG ne prévoit pas de voie de reporting directe entre le RSSI et le conseil de surveillance.
Le droit à l’information de l’organe de contrôle naît à un autre niveau. Le conseil de surveillance supervise la gestion selon l’article 111 de la loi AktG ; pour la GmbH dotée d’un conseil de surveillance, l’article 52 de la loi GmbHG s’applique en conséquence. Dans la société par actions, le directoire rend compte au conseil de surveillance au moins trimestriellement de l’évolution des affaires et de la situation de l’entreprise, conformément à l’article 90 de la loi AktG. Pour la GmbH avec conseil de surveillance facultatif, la fréquence découle du droit d’information de l’organe et du règlement intérieur, en pratique généralement aussi trimestrielle. Un risque cyber menaçant la disponibilité, l’intégrité ou la confidentialité de services critiques pour l’entreprise fait partie de cette situation. Il en résulte un besoin d’information structuré, et non une loi distincte sur le reporting au conseil.
Pour le RSSI, cela a une conséquence pratique. Son rapport s’adresse formellement à la direction, qui en a besoin pour remplir son obligation de surveillance selon l’article 38 et pour rendre des comptes au conseil de surveillance. Un bon reporting permet à la direction de faire un compte rendu compétent. C’est précisément là que se situe le levier que de nombreux responsables de la sécurité sous-estiment.
Cinq indicateurs clés pour étayer une décision
Les cinq indicateurs suivants couvrent le besoin stratégique en informations. Ils ne constituent pas une liste imposée par la loi. Ils découlent des mesures minimales prévues par le paragraphe 30, alinéa 2 du BSIG et les traduisent dans un langage compréhensible par un organe de contrôle issu d’autres domaines de risque.
| Indicateur | Ce qu’il éclaire | Remplace le théâtre de | Référence BSIG |
|---|---|---|---|
| Efficacité des contrôles | Ce que nous avons décidé fonctionne-t-il ? | Cases vertes de conformité, transparents de certification | Paragraphe 30 al. 2 n° 6 (évaluation de l’efficacité) |
| Capacité de rétablissement | Combien de temps faut-il pour relancer les processus clés après une panne ? | « Les sauvegardes tournent » sans preuve de restauration | Paragraphe 30 al. 2 n° 3 (exploitation, sauvegarde, gestion de crise) |
| Statut des tiers | Quelles dépendances critiques n’ont pas été évaluées ? | Nombre total de contrats SaaS actifs | Paragraphe 30 al. 2 n° 4 (sécurité de la chaîne d’approvisionnement) |
| Maturité de réaction | Avons-nous su agir sous pression ? | Nombre d’attaques bloquées, volume d’alertes | Paragraphe 30 al. 2 n° 2 (gestion des incidents) |
| Situation des menaces (Forward-Look) | Quel projet modifie notre niveau de risque ? | Matrice de risques statique, liste CVE sans lien | Paragraphe 30 al. 2 n° 1 (analyse des risques) |
Efficacité des contrôles. La part des contrôles critiques pour l’entreprise atteignant un seuil d’efficacité défini, présentée avec l’évolution par rapport au trimestre précédent et les trois principales lacunes en cours, accompagnées de la date prévue de résolution. Parmi les exemples figurent la couverture par authentification multifactorielle des comptes privilégiés, le respect des délais de correctifs pour les systèmes exposés à Internet ou la couverture des logs. L’organe de contrôle y reconnaît le même schéma de vérification que pour les contrôles internes en matière financière. Le feu tricolore est secondaire, c’est la tendance qui compte.
Capacité de rétablissement. Pour les processus métiers critiques définis, le temps de reprise atteint lors d’exercices ou d’incidents réels et la perte de données maximale tolérée, ainsi que la date du dernier exercice de restauration réussi. Cet indicateur traduit la résilience technique en temps d’arrêt opérationnel, une grandeur que tout conseil de surveillance connaît dans les domaines de la production ou de la logistique. Le nombre de sauvegardes réussies ne signifie rien tant que la restauration n’a jamais été testée.
Statut des tiers. La part des fournisseurs critiques avec une évaluation des risques à jour, les constats à haut risque en suspens et une indication de concentration lorsqu’un seul prestataire supporte plusieurs fonctions clés. Les tiers représentent des dépendances stratégiques. La dépendance est un langage que comprend un organe de contrôle. J’ai expliqué plus en détail ailleurs comment un risque lié à la chaîne d’approvisionnement devient un programme maîtrisable.
Maturité de réaction. Pour les incidents et exercices pertinents, hors alertes quotidiennes, trois éléments comptent : le temps jusqu’à la contention, le bon fonctionnement des voies d’escalade et l’état de mise en œuvre des mesures issues des retours d’expérience. En tant qu’indicateur de gouvernance, on peut ajouter le statut des obligations de déclaration selon le paragraphe 32 du BSIG. La question centrale après un incident grave n’est pas de savoir combien d’attaques ont été repoussées. Elle est de savoir si l’équipe a su gérer celle qui a réussi à passer.
Situation des menaces en Forward-Look. Le seul indicateur prospectif de l’ensemble, et aussi le plus important. Il s’agit moins d’un chiffre que d’une image structurée de la situation. Quelles initiatives commerciales en cours modifient le niveau de risque, comme une migration vers le cloud, l’introduction d’une IA ou une refonte d’ERP ? Quels nouveaux scénarios de menace ciblent le cœur de métier ? Pour chaque entrée, l’impact attendu, la contre-mesure prévue et le point où l’organe de contrôle doit trancher sur l’appétence pour le risque, le budget ou une clause d’approbation. Dans de nombreuses réunions, le regard rétrospectif sur les programmes terminés domine. Le Forward-Look doit donc être préparé consciemment, sinon il fait défaut. C’est précisément cette lacune qu’un bon RSSI comble activement.
Ce qui n’a pas sa place dans l’organe de surveillance
Tout aussi importante que la sélection des cinq indicateurs est la discipline qui consiste à laisser de côté le reste. Les métriques opérationnelles appartiennent au rapport du CISO à la direction générale, elles appartiennent à l’équipe de sécurité et au tableau de situation opérationnelle. Au sein de l’organe de surveillance, elles nuisent, car elles captent l’attention sans permettre de décision.
Les attaques bloquées et les alertes de pare-feu ne sont que des chiffres de volume. Ils augmentent avec la taille de l’entreprise et ne disent rien de l’efficacité. Les chiffres de correctifs sans lien avec un délai convenu sont de l’activité sans référence. Un tableau de bord de conformité vert ou un certificat tout neuf prouvent qu’un processus a été examiné une fois, non qu’un contrôle s’applique aujourd’hui. Qui présente ces indicateurs crée une impression de sécurité qui s’effondre dès le premier incident réel.
Le rythme : situation trimestrielle, exception immédiate
La BSIG ne prescrit aucune fréquence de reporting à l’organe. Le rythme découle du droit des sociétés. Dans la société anonyme, le directoire rend compte selon le paragraphe 90 AktG au moins trimestriellement de la situation ; dans la GmbH, un rythme comparable découle du droit d’information et du règlement d’information. Le cyber-reporting s’y aligne. Le rapport trimestriel présente la valeur réelle et la tendance par indicateur, le rapport annuel complète la maturité stratégique du programme. En cas d’incident substantiel ou de décision IT de grande portée, s’applique la voie ad hoc que le paragraphe 90 AktG ouvre via le président du conseil de surveillance.
Un mot sur le secteur financier. Pour les entreprises soumises à DORA, le règlement est le droit plus spécifique. L’organe de direction définit, approuve et supervise le cadre de la gestion des risques des technologies de l’information et de la communication. Ses membres sont soumis selon l’article 5 paragraphe 4 de DORA à une obligation de formation continue propre. DORA renforce ainsi avant tout la gouvernance et les flux d’information vers l’organe de direction. Les cinq indicateurs restent pertinents, le rythme face au conseil de surveillance reste de nature sociétale et est complété par les attentes de l’autorité de supervision financière.
Au final, un bon board-reporting est un exercice de traduction. Peu de grandeurs, chacune avec une tendance ou un tableau de situation et une phrase sur l’activité, chacune avec une recommandation claire. C’est moins de matière que les quarante diapositives habituelles et nettement plus d’impact. La condensation crée de l’espace pour les questions de retour pertinentes. Et les bonnes questions de retour sont ce qu’un CISO veut emporter d’une réunion du conseil de surveillance.
Foire aux questions
Chaque question est verrouillée. Un simple clic déverrouille la réponse.
Quels indicateurs un conseil de surveillance attend-il du RSSI ?
La loi ne mentionne aucune liste fixe. En pratique, cinq indicateurs stratégiques sont pertinents : l’efficacité des contrôles critiques, la capacité de rétablissement des processus métiers essentiels, le statut de risque des tiers critiques, la maturité de la réponse aux incidents et une vision prospective des menaces et des évolutions. Chacun doit présenter une tendance et un lien avec l’activité.
À quelle fréquence le risque cyber doit-il être abordé en conseil de surveillance ?
Le BSIG 2025 n’impose aucune fréquence au conseil. Dans les sociétés par actions, le directoire rend compte au conseil de surveillance au moins trimestriellement de la situation de l’entreprise, conformément au paragraphe 90 de l’AktG. Pour les GmbH dotées d’un conseil de surveillance, un rythme comparable découle du droit à l’information et du règlement intérieur. Les rapports cyber s’alignent sur cette cadence : trimestriellement pour la situation et les tendances, immédiatement en cas d’incidents majeurs ou de décisions stratégiques en matière de TI.
Que exige le paragraphe 38 du BSIG de la direction générale ?
Le paragraphe 38 impose à la direction générale des établissements particulièrement importants et importants de mettre en œuvre les mesures de gestion des risques prévues au paragraphe 30 et d’en superviser l’application. En outre, les membres de la direction générale doivent participer régulièrement à des formations, conformément à l’alinéa 3. Le BSIG ne prévoit pas de voie de reporting directe du RSSI vers le conseil de surveillance. Le RSSI rend compte à la direction générale, tandis que le conseil de surveillance reçoit ses informations via l’obligation de reporting de cette dernière, conformément au droit des sociétés.
Quels indicateurs ne conviennent pas pour le reporting au conseil d’administration ?
Ne conviennent pas les métriques opérationnelles basées sur le volume et sans lien avec l’activité : attaques bloquées, alertes firewall, nombre de correctifs sans contexte de délai, ainsi que les cases à cocher de conformité ou les preuves de certification sans démonstration d’efficacité. Elles donnent l’impression d’une activité, mais n’offrent pas au conseil les bases nécessaires pour prendre une décision stratégique en matière de risque.
Suggestions de lecture de la rédaction
Suggestion de lectureQuels pouvoirs de décision du RSSI doivent être réglementés par écritSuggestion de lectureQuels contrôles ne doivent pas disparaître lors de la réduction des outilsSuggestion de lectureNIS2 après l’échéance : la supervision de la BSI commence maintenant

Plus d’articles du réseau média MBF
Digital ChiefsLa géopolitique impacte la feuille de route des datacenters : ce que les DSI doivent sécuriser dès maintenantMyBusinessFutureAI Act européen : ce que les PME doivent obligatoirement signalercloudmagazinXFS4IoT rencontre le cloud : le distributeur automatique devient une plateforme