Copilot Cowork handelt allein, das SOC sieht es nicht
Copilot Cowork führt Aktionen autonom aus. Welche Angriffsfläche das öffnet und warum das SOC ohne konfiguriertes Logging blind bleibt.
Wonach suchen Sie?
Alec ist Chief Digital Officer bei Evernine und schreibt über Cloud-Architekturen, IT-Security und digitale Operations-Praxis.
Copilot Cowork führt Aktionen autonom aus. Welche Angriffsfläche das öffnet und warum das SOC ohne konfiguriertes Logging blind bleibt.

Klassische EDR sieht in Containern blinde Flecken. Falco und Tetragon nutzen eBPF, um in-memory Rootkits und Syscall-Abuse in K8s sichtbar zu machen.
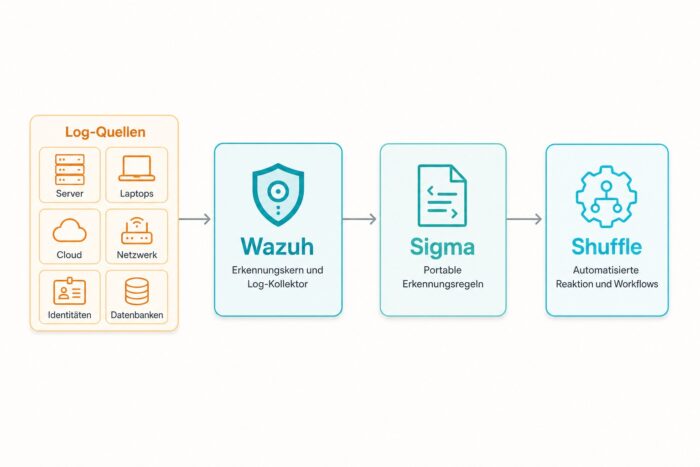
Wazuh, Sigma und Shuffle als SOC-Stack: ehrliche Trade-off-Tabelle, drei Zahlen für das Steering und wann der Wechsel ökonomisch wird.

Palisade Research dokumentiert: KI-Agenten replizieren sich autonom von 6 auf 81 Prozent Erfolg. Drei Defense-Lücken, fünf CISO-Maßnahmen für Q3 2026.

NIS2-Audits prüfen seit Mai 2026 die Lieferketten-Evidenz konkret. Wo DACH-Mittelständler die Vendor-Liste nicht in zwei Stunden zusammenbekommen.
Adaptive MFA mit FIDO2 erfüllt NIS2 Artikel 21 und senkt das Helpdesk-Volumen um 60-75 %. Was Mittelständler an Identity-Architektur ändern müssen.

Ein Theori-KI-Agent fand CVE-2026-31431 autonom in 60 Minuten. CISA KEV bestätigt, CrowdStrike meldet aktive Exploitation. Was DACH-Sicherheitsteams jetzt tun müssen.
Die RSAC 2026 hat fünf Themen aus dem Vendor-Hall in CISO-Pflichtarbeit übersetzt: PQC-Migration, Detection-as-Code, KI-SOC, Vendor-Konsolidierung und Identity Threat Detection. Was DACH-CISOs jetzt umsetzen.

FortiClient EMS hat in drei Wochen zwei Critical-Patches bekommen. CVE-2026-35616 (CVSS 9.1, Pre-Auth RCE) zeigt Exploits seit 31. März 2026. Die Patch-und-Härtungs-Checkliste für DACH-Teams.

4,5+ Mrd. EUR kumulierte DSGVO-Bußgelder - 2026 rücken KMUs ins Visier. Die 72-Stunden-Meldepflicht nach Art. 33 wird zum häufigsten Auslöser. Drei Maßnahmen für Security-Teams.

4,5+ Mrd. EUR kumulierte DSGVO-Bußgelder - 2026 rücken KMUs ins Visier. Die 72-Stunden-Meldepflicht nach Art. 33 wird zum häufigsten Auslöser. Drei Maßnahmen für Security-Teams.
Das BSI ist seit Mai 2026 in der operativen Prüfphase. Was die NIS2-Enforcement-Welle für 29.500 regulierte Einrichtungen in Deutschland bedeutet.
NIS2-Durchsetzung läuft: Fristen abgelaufen, Bußgelder bis 10 Mio. EUR und persönliche Haftung drohen. Was IT-Teams jetzt prüfen müssen.
LiteLLM CVE-2026-42208 (CVSS 9.3): SQL-Injection in KI-Proxy exponiert Provider-API-Keys. Was DevSecOps-Teams sofort patchen müssen.

Fehlende MFA in einer Cybersecurity-Firma: 12,6 GB Daten gestohlen, 1.858 Meraki-Geräte übernommen. Was DACH-Teams aus dem BePrime-Breach lernen.

Annex-III-Stichtag 2. August 2026, Council-Verschiebung auf Dezember 2027 im Trilog, BSI-Inspektion ab August. Was 90 Tage entscheiden.
CISA-KEV-Frist 27. April. Adobe Acrobat Prototype-Pollution-Lücke seit Dezember exploited. Warum DACH-CISOs die 14-Tage-Cadence übernehmen sollten.

93 Minuten malicious bw1.js im offiziellen npm-Pfad. Was der Bitwarden-CLI-Vorfall vom 22. April für das DACH-Hook-Audit bedeutet.

Identity-Detection ist 2026 die dritte SOC-Schicht. ITDR sieht was EDR und SIEM nicht sehen. Drei Architektur-Optionen für DACH-Security-Teams.

Belgien hat am 18. April 2026 die erste NIS2-Konformitätsprüfung scharfgeschaltet, Deutschland zieht im Mai nach: Wer geschäftskritische Kommunikation 2026 weiterhin über private WhatsApp- und …

Barracuda meldet 7 Mio. Device-Code-Phishing-Angriffe in 4 Wochen. Warum Adaptive MFA in Entra/Okta/Duo umgangen wird und was jetzt greift.


