Active Directory härten, bevor der Angreifer es tut
Das Active Directory ist in den meisten Unternehmen das Herz der IT. Wer es kontrolliert, kontrolliert alles: jeden Server, jeden Zugang, jede Freigabe. Genau …
Wonach suchen Sie?
Alec ist Chief Digital Officer bei Evernine und schreibt über Cloud-Architekturen, IT-Security und digitale Operations-Praxis.
Das Active Directory ist in den meisten Unternehmen das Herz der IT. Wer es kontrolliert, kontrolliert alles: jeden Server, jeden Zugang, jede Freigabe. Genau …
Was ist NIS2? Die Richtlinie (EU) 2022/2555 zur Netz- und Informationssicherheit, kurz NIS2, ist ein EU-Rechtsakt, der den Cybersicherheitsrahmen für kritische Infrastrukturen und wichtige …
Zwischen Offenlegung und Ausnutzung einer Schwachstelle liegen heute oft nur Tage. Der State of Vulnerabilities Report 2026 zeigt, was jetzt zählt.
Cybersecurity-Alarm: Die SimpleHelp-Lücke CVE-2026-48558 hebelt MFA aus und wird aktiv ausgenutzt. CVSS 10.0, CISA-Frist, IOCs und Sofortmaßnahmen.
DORA gilt seit 2025, doch erst die Hälfte der Finanzinstitute ist compliant. 2026 zählen Register-Meldung, Penetrationstests und CTPP-Aufsicht.
Cloud-Sicherheit: Der BSI-Katalog C5:2026 bringt erstmals Post-Quantum-Kryptografie. Was Anbieter bis zum Stichtag 2027 auf die Roadmap nehmen müssen.
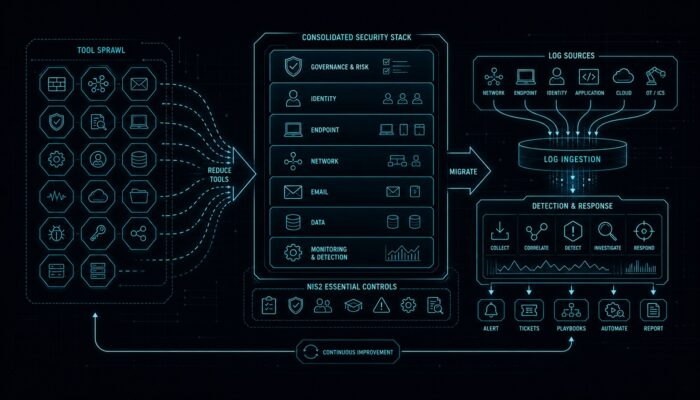
Security-Stack konsolidieren spart Kosten. Welche Controls nach Paragraf 30 BSIG erhalten bleiben müssen, damit die Einsparung keine NIS2-Lücke reißt.
NIS2 gibt 24 Stunden, DORA nur 4, die DSGVO 72. Welche Meldefrist wann startet und wie der Workflow für die erste Incident-Stunde aussieht.
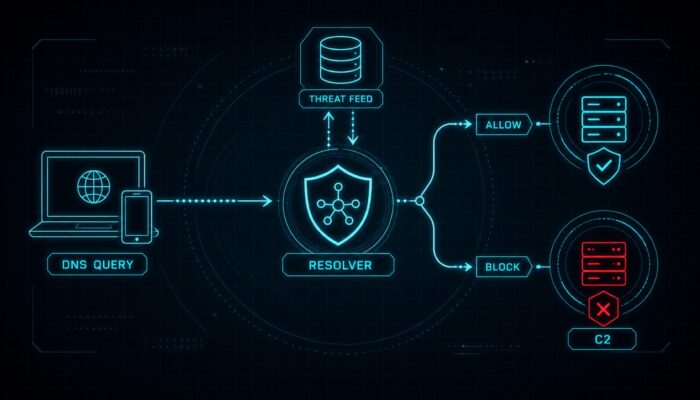
Fast jeder Angriff beginnt mit einer DNS-Anfrage. Wie Protective DNS Malware und Phishing früh blockt und warum DNS over HTTPS die Lücke ist.
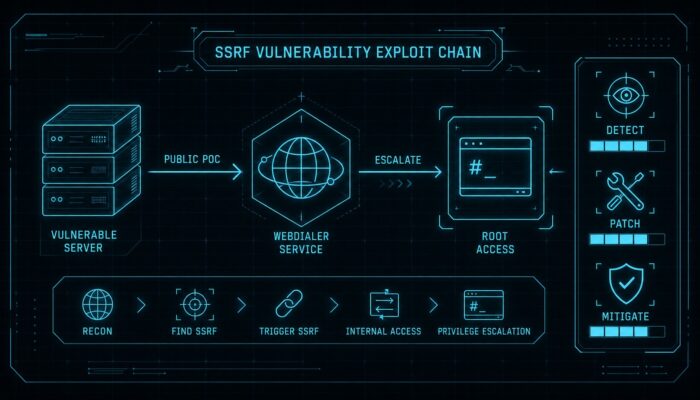
Für die kritische SSRF-Lücke in Cisco Unified Communications kursiert Exploit-Code. Warum Security-Teams jetzt patchen sollten, auch ohne aktive Angriffe.
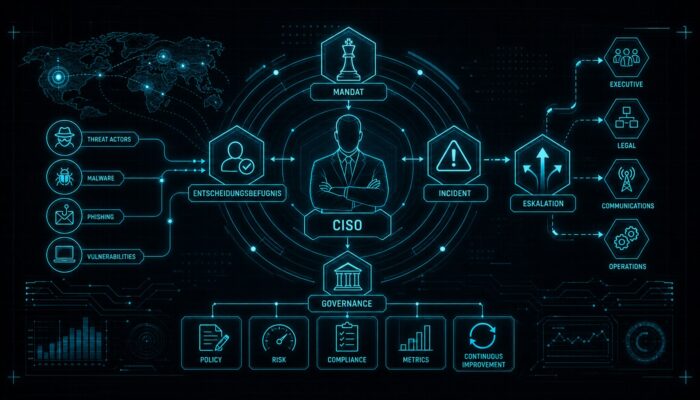
CISO-Mandat 2026: Welche Entscheidungs-, Veto- und Eskalationsrechte schriftlich geregelt sein müssen, damit im Incident klar ist, wer handeln darf.
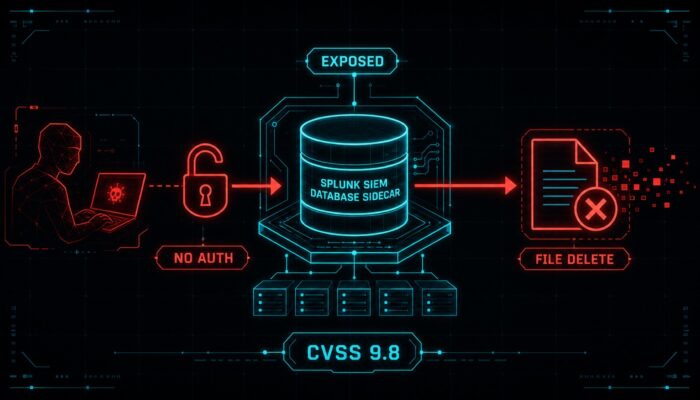
Eine kritische Splunk-Lücke erlaubt Angriffe ohne Login. Die CISA warnt vor aktiver Ausnutzung. Was DACH-CISOs jetzt patchen und prüfen müssen.
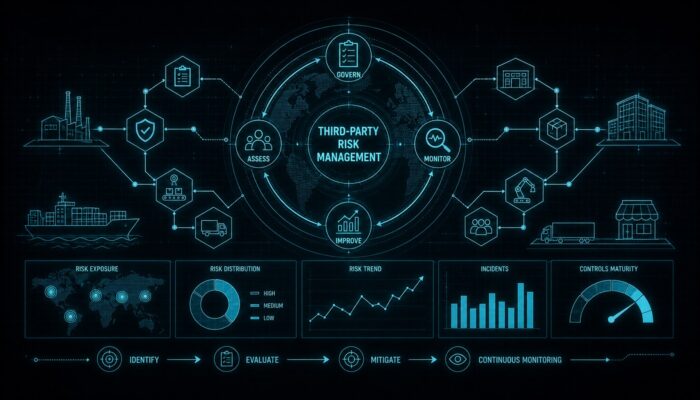
Lieferkettenrisiko nach NIS2 und DORA: Warum der Vendor-Fragebogen nicht reicht und wie ein TPRM-Programm mit Tiering, Register und Ownership wirklich trägt.
Service Accounts überleben abgeschaltete Dienste jahrelang. Warum OWASP das zum NHI-Risiko Nummer eins macht und wie CISOs die Zombie-Konten finden.
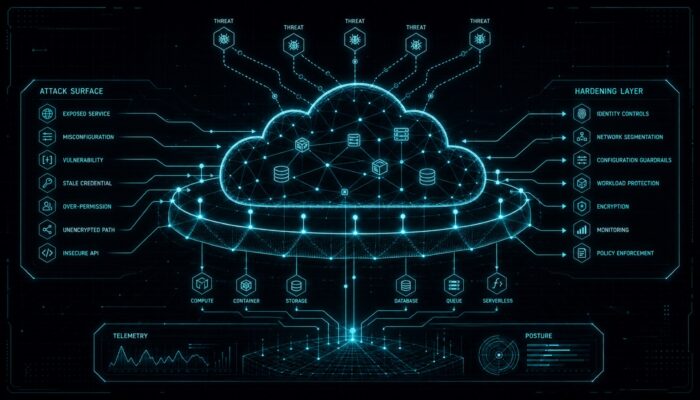
Cloud-Security: CrowdStrike weitet Project QuiltWorks mit AWS aus. Was die Allianz gegen KI-getriebene Angriffe leistet und was Teams selbst tun müssen.
NIS2-Aufsicht startet: Die BSI-Registrierungsfrist ist abgelaufen, jetzt prüft und sanktioniert die Behörde. Warum Vorlauf zum Wettbewerbsvorteil wird.
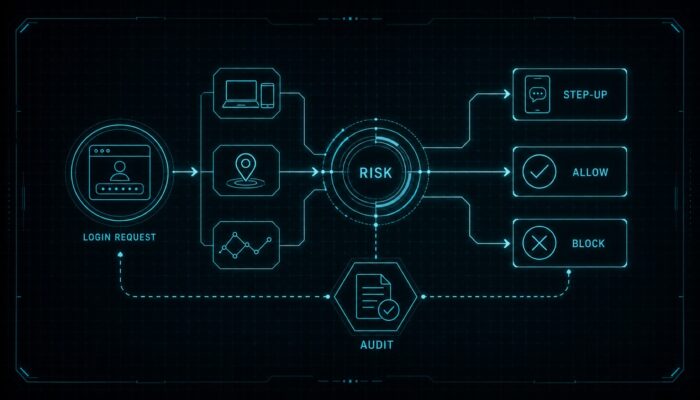
Adaptive MFA besteht ein NIS2-Audit nur mit dokumentierter, exportierbarer und begründeter Policy. Praxis zu Entra ID, Okta und Duo.

Supply-Chain-Angriff auf Arch Linux: Über 400 AUR-Pakete schmuggelten Infostealer und Rootkit. Was DACH-Teams aus dem Muster für ihre Lieferkette lernen.
Microsoft 365 Copilot erbt jede Berechtigungslücke und macht Oversharing sichtbar. Warum Governance vor dem Rollout über Erfolg oder Datenleck entscheidet.
Fast jeder hat einen Incident-Response-Plan, kaum jemand probt ihn. Getestete Pläne senken laut IBM die Breach-Kosten um 58 Prozent.
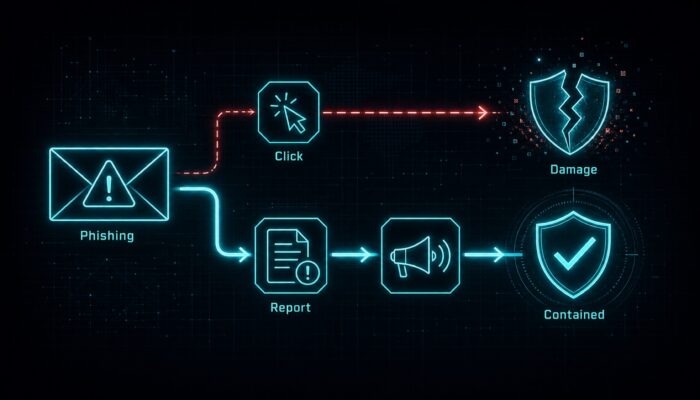
Phishing-Klickraten stagnieren bei 1,5 Prozent. Warum die Meldequote der bessere KPI ist und Passkeys mehr bringen als Dauerschulung.


