Un CISO ne décharge pas la direction de sa responsabilité
Matthias Muhlert, Chair de l’ECSO CISO Community, avant l’ECSO CISO Meetup à Berlin : responsabilité de la direction, indicateurs, fournisseurs et risques IA.
Que cherchez-vous ?
Matthias Muhlert, Chair de l’ECSO CISO Community, avant l’ECSO CISO Meetup à Berlin : responsabilité de la direction, indicateurs, fournisseurs et risques IA.
La loi-cadre KRITIS rend les fournisseurs fiables à la responsabilité des exploitants. Le plan de gouvernance jusqu'à l'enregistrement.
Pourquoi les audits individuels négligent le risque de cluster et comment un conseil contrôle les risques de concentration et de tiers. DORA et le …
L'AI Act est perçu par beaucoup comme un sujet d'éthique et de conformité, une question de transparence et de discrimination. Pour les équipes de …
À partir du 11 septembre 2026, une nouvelle obligation s'applique, que de nombreuses entreprises sous-estiment encore. Les entreprises qui vendent des produits connectés dans …
Security Today analyse l'attaque informatique de Südwestfalen deux ans plus tard : un VPN sans authentification multifacteur (MFA), une reconstruction…
Entre la divulgation et l'exploitation d'une vulnérabilité, il ne se passe souvent que quelques jours.
Budget de sécurité comme financement des risques : les cinq postes qu'un CISO finance avant le premier outil coûteux et comment l'article 30 du …
L’utilisation de WhatsApp à des fins privées au sein d’une entreprise représente un risque en matière de conformité (Compliance).
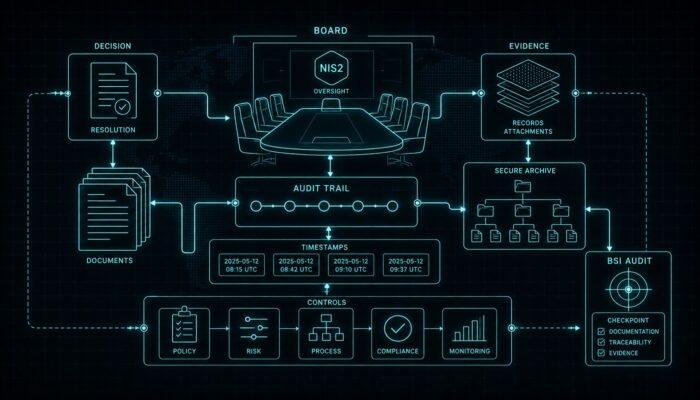
Le BSIG n'exige pas de décision formelle, mais une mise en œuvre vérifiable. Six documents qui décident de la preuve dans l'audit BSI.


