Faille OpenSSH : contournement de l’authentification sous Alpine Linux
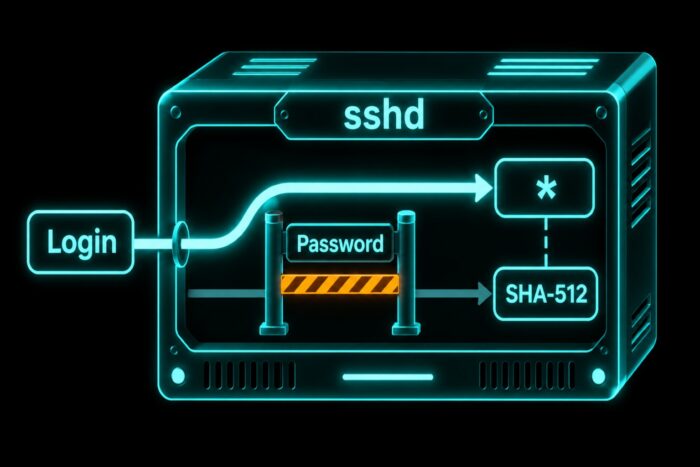
OpenSSH 10.6p2 corrige une faille de contournement de l’authentification dans le serveur SSH sur les systèmes musl comme Alpine Linux. Les serveurs concernés fonctionnent sans PAM, avec connexions par mot de passe autorisées et une combinaison de comptes spécifique. Après la mise à jour, il faut redémarrer sshd explicitement : le numéro de version seul ne reflète pas la protection de façon fiable.
L’essentiel en bref
- OpenSSH 10.6p2 corrige une faille de contournement de l’authentification sur les systèmes musl. Sont concernées les versions antérieures avec UsePAM=no et PasswordAuthentication=yes.
- Sur Alpine, la configuration des comptes décide de la vulnérabilité. Il faut un compte cible avec * dans le champ du mot de passe et un autre compte local avec un hachage de mot de passe SHA-256 ou SHA-512.
- La mise à jour implique un redémarrage de sshd. Les paquets Alpine corrigés conservent d’anciens numéros de version : la seule référence ne révèle pas la vulnérabilité de façon fiable.
À lire aussi : Oracle comble 1 209 failles avec 112 correctifs critiques
Une faille avec des conditions préalables
Pour les administrateurs, le serveur SSH est la porte d’entrée habituelle vers les machines Linux distantes. Depuis le 5 novembre, on sait que cette porte s’ouvre sur certains systèmes sans mot de passe valide. OpenSSH 10.6p2 empêche ce contournement de l’authentification dans le serveur SSH. Sont concernées les versions d’OpenSSH antérieures à 10.6p2 sur une base musl, à condition que le serveur tourne avec UsePAM=no et PasswordAuthentication=yes.
musl est une bibliothèque C standard compacte, c’est-à-dire la couche de base par laquelle les programmes sous Linux appellent des fonctions élémentaires. Alpine Linux repose sur musl. PAM signifie Pluggable Authentication Modules et règle la connexion au moyen de modules interchangeables. Ce sont donc la configuration et la situation des comptes qui décident si une machine est vulnérable.
Qu’est-ce que PAM ? PAM signifie Pluggable Authentication Modules, une interface par laquelle les services Linux confient les connexions à des modules interchangeables. Un serveur SSH n’a ainsi pas besoin d’effectuer lui-même la vérification du mot de passe. Sur Alpine, OpenSSH avec prise en charge de PAM se trouve dans le paquet openssh-server-pam et utilise PAM avec le réglage UsePAM yes.
Des comptes avec astérisque dans le champ du mot de passe
Sur les systèmes Alpine, la faille ne frappe que si plusieurs conditions se réunissent. SSH fonctionne sans PAM et autorise les connexions par mot de passe. Le compte cible porte un astérisque * dans le champ du mot de passe et n’a ainsi aucun mot de passe utilisable. Un autre compte local possède un hachage de mot de passe selon la méthode SHA-256 ou SHA-512. Dans ces conditions, les versions Alpine testées, de la 3.16 à la 3.24, sont concernées, tout comme la branche de développement edge.
Dans ses propres tests, Check Point a observé que l’attaque supposait en outre un autre compte actif avec un vrai mot de passe. Un hachage de mot de passe enregistré n’y suffisait pas à lui seul. Font exception les systèmes qui utilisent le paquet openssh-server-pam et ont activé UsePAM yes.
De l’image cloud jusqu’à root
Une chaîne d’attaque complète concerne les images avec tiny-cloud, l’outil qui configure les instances Alpine dans le cloud au démarrage. Si un hachage de mot de passe SHA-512 a été créé sur une image concernée, la connexion en tant qu’utilisateur alpine réussit. De là, doas sans mot de passe mène aux droits root. doas est une alternative compacte à sudo et permet aux utilisateurs d’exécuter des commandes avec des droits étendus. Le contournement de l’authentification se transforme ainsi en contrôle total de l’instance.
Le numéro de version ne révèle pas le correctif
Celui qui vérifie la situation dans son propre parc se heurte à un problème d’inventaire. Les paquets Alpine corrigés conservent d’anciens numéros de version d’OpenSSH. Pour Alpine 3.24, le paquet corrigé porte par exemple la référence 10.3_p1-r2. La seule référence de version ne permet donc pas de dire de façon fiable si un système est vulnérable.
Une requête qui ne recherche qu’OpenSSH 10.6p2 reste ainsi insuffisante sur Alpine. Pour une vérification solide, il faut considérer ensemble la révision du paquet, les réglages de sshd et les champs de mot de passe des comptes locaux.
Mesures immédiates pour les administrateurs
Les administrateurs concernés doivent mettre OpenSSH à jour, puis redémarrer sshd explicitement. Lorsqu’une mise à jour n’est pas possible immédiatement, ils doivent définir PasswordAuthentication no et redémarrer également sshd. Les connexions par mot de passe au serveur SSH sont ainsi désactivées.
Il faut aussi regarder en arrière. Les administrateurs doivent rechercher dans le journal système /var/log/messages des connexions par mot de passe sur des comptes dépourvus de mot de passe. Si une telle connexion ne peut être exclue, la machine doit être traitée comme compromise.
Questions fréquentes
Chaque question est fermée. Un appui déverrouille la réponse.
Dropbear est-il aussi concerné ?
Non. Le contournement de l’authentification touche OpenSSH. Dropbear, un serveur SSH alternatif compact, n’est pas plus touché que les autres logiciels hors OpenSSH qui reposent sur des connexions par mot de passe.
Les conteneurs sont-ils menacés ?
Les conteneurs sans sshd en cours d’exécution sont exclus. Pour évaluer un conteneur, il faut donc d’abord vérifier si un serveur SSH y est actif.
Existe-t-il une référence CVE ?
Selon GitHub, la faille est répertoriée sous la référence CVE-2026-123158. L’avis date du 5 novembre et est marqué comme non vérifié. Il décrit le contournement de l’authentification dans OpenSSH antérieur à 10.6p2 sous Linux avec musl et sans PAM.
Source de l’image : généré par IA (novembre 2026)
Traduit de l’original allemand par intelligence artificielle. La version allemande fait foi.