Una vulnerabilidad de OpenSSH permite eludir la autenticación en Alpine Linux
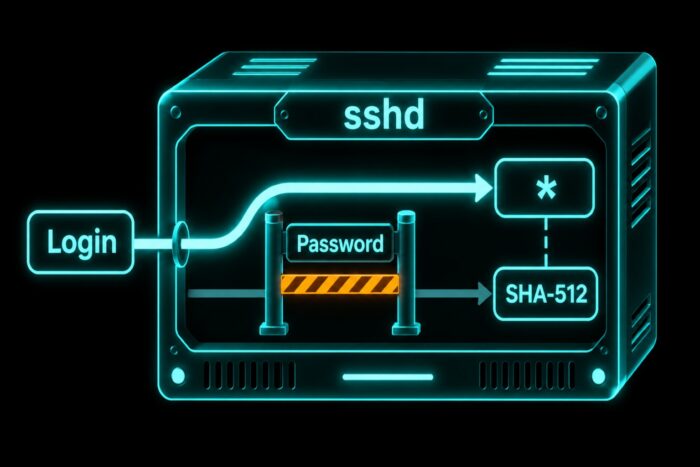
OpenSSH 10.6p2 corrige una vulnerabilidad que permite eludir la autenticación en el servidor SSH en sistemas basados en musl como Alpine Linux. Afecta a servidores sin PAM con acceso por contraseña permitido y una combinación concreta de cuentas. Tras la actualización hay que reiniciar sshd expresamente: la versión por sí sola no indica la protección de forma fiable.
Lo esencial en breve
- OpenSSH 10.6p2 corrige una vulnerabilidad que permite eludir la autenticación en sistemas basados en musl. Afecta a versiones anteriores con UsePAM=no y PasswordAuthentication=yes.
- En Alpine, la situación de las cuentas decide si un sistema está afectado. Se necesita una cuenta de destino con un * en el campo de contraseña y otra cuenta local con un hash de contraseña SHA-256 o SHA-512.
- La actualización incluye reiniciar sshd. Los paquetes parcheados de Alpine conservan números de versión antiguos: la versión por sí sola no revela la vulnerabilidad de forma fiable.
Relacionado: Oracle corrige 1.209 vulnerabilidades con 112 parches críticos
Una vulnerabilidad con condiciones previas
Para los administradores, el servidor SSH es la puerta habitual a las máquinas Linux remotas. Desde el 5 de noviembre está claro que esta puerta se puede abrir en determinados sistemas sin una contraseña válida. OpenSSH 10.6p2 impide que se eluda la autenticación en el servidor SSH. Están afectadas las versiones de OpenSSH anteriores a 10.6p2 sobre la base de musl, siempre que el servidor se ejecute con UsePAM=no y PasswordAuthentication=yes.
musl es una biblioteca estándar de C compacta, es decir, esa capa base mediante la cual los programas bajo Linux invocan funciones elementales. Alpine Linux se apoya en musl. PAM significa Pluggable Authentication Modules y regula el inicio de sesión mediante módulos intercambiables. Así, la configuración y la situación de las cuentas deciden si una máquina es vulnerable.
¿Qué es PAM? PAM significa Pluggable Authentication Modules, una interfaz mediante la cual los servicios de Linux delegan la autenticación en módulos intercambiables. Un servidor SSH no tiene así que comprobar la contraseña por sí mismo. En Alpine, OpenSSH con soporte de PAM está en el paquete openssh-server-pam y utiliza PAM con la opción UsePAM yes.
Cuentas con un asterisco en el campo de contraseña
En los sistemas Alpine, la vulnerabilidad solo puede explotarse cuando se cumplen varias condiciones. SSH se ejecuta sin PAM y permite inicios de sesión por contraseña. La cuenta de destino lleva un asterisco * en el campo de contraseña y no tiene así ninguna contraseña utilizable. Otra cuenta local posee un hash de contraseña según el procedimiento SHA-256 o SHA-512. Bajo estos requisitos están afectadas las versiones de Alpine examinadas, de la 3.16 a la 3.24, igual que la rama de desarrollo edge.
En las pruebas propias de Check Point, el ataque requería además otra cuenta activa con una contraseña real. Allí no bastó un hash de contraseña almacenado por sí solo. Quedan excluidos los sistemas que utilizan el paquete openssh-server-pam y tienen configurado UsePAM yes.
De la imagen en la nube hasta root
Una cadena de ataque completa afecta a imágenes con tiny-cloud, la herramienta que configura las instancias Alpine en la nube al arrancar. Si en una imagen afectada se ha creado un hash de contraseña SHA-512, el inicio de sesión como usuario alpine tiene éxito. Desde allí, doas sin contraseña conduce a los privilegios de root. doas es una alternativa compacta a sudo y permite a los usuarios ejecutar comandos con privilegios ampliados. Así, eludir la autenticación permite obtener el control total de la instancia.
El número de versión no revela el parche
Quien comprueba la situación en su propio parque se topa con un problema de inventario. Los paquetes parcheados de Alpine conservan números de versión antiguos de OpenSSH. Para Alpine 3.24, el paquete corregido lleva por ejemplo la denominación 10.3_p1-r2. Por eso, el número de versión por sí solo no permite determinar con fiabilidad si un sistema es vulnerable.
Una consulta que solo busca OpenSSH 10.6p2 se queda corta en Alpine. Para una comprobación sólida hay que considerar en conjunto la revisión del paquete, los ajustes de sshd y los campos de contraseña de las cuentas locales.
Medidas inmediatas para operadores
Los operadores afectados deben actualizar OpenSSH y reiniciar después sshd de forma explícita. Donde una actualización no sea posible de inmediato, deben configurar PasswordAuthentication no y reiniciar también sshd. Con ello quedan desactivados los inicios de sesión por contraseña en el servidor SSH.
También hay que revisar lo ocurrido anteriormente. Los operadores deben buscar en el registro del sistema /var/log/messages inicios de sesión mediante contraseña en cuentas sin contraseña. Si no se puede descartar un acceso de este tipo, hay que tratar la máquina como comprometida.
Preguntas frecuentes
Cada pregunta está cerrada. Un toque desbloquea la respuesta.
¿Dropbear también está afectado?
No. La vulnerabilidad que permite eludir la autenticación afecta a OpenSSH. Dropbear, un servidor SSH alternativo y compacto, no está afectado, igual que otros programas fuera de OpenSSH que utilizan inicios de sesión basados en contraseña.
¿Están en peligro los contenedores?
Los contenedores sin un sshd en ejecución quedan excluidos. Por tanto, para evaluar un contenedor, lo primero es comprobar si tiene un servidor SSH activo.
¿Existe un identificador CVE?
Según GitHub, la vulnerabilidad está registrada como CVE-2026-123158. La entrada del advisory es del 5 de noviembre y está marcada como sin verificar. Describe una vulnerabilidad que permite eludir la autenticación en versiones de OpenSSH anteriores a 10.6p2 en Linux con musl y sin PAM.
Fuente de la imagen: generado por IA (noviembre 2026)
Traducido del original en alemán con inteligencia artificial. La versión alemana es la de referencia.