L’application de gestion de mots de passe d’Apple change maintenant les mots de passe elle-même
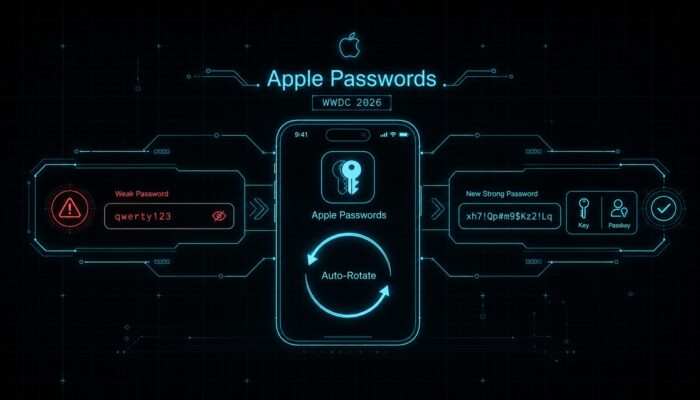
L’application de gestion de mots de passe d’Apple va bénéficier d’une fonctionnalité qui devrait retenir l’attention des responsables de la sécurité lors de la WWDC 2026 : elle est capable de détecter les mots de passe faibles ou compromis, de se connecter au site Web concerné, de naviguer dans les menus et de remplacer le mot de passe par un mot de passe fort. L’utilisateur n’a qu’à donner un coup de pouce, et le reste est géré par l’application. C’est pratique, oui. Mais un acteur de connexion automatisé qui clique à travers des interfaces Web étrangères est une affaire à double tranchant en termes de sécurité.
Les points clés en bref
- Un coup de pouce, et le reste est géré par l’agent. Apple Passwords se connecte automatiquement à un site Web après un clic de confirmation et remplace le mot de passe faible.
- L’hygiène et la surface d’attaque augmentent simultanément. Les mots de passe faibles et réutilisés disparaissent, mais l’application automatise les processus de connexion sur des sites étrangers.
- Les passkeys restent l’objectif principal. Pour l’identité d’entreprise, la rotation est une étape intermédiaire vers des méthodes sans mot de passe.
Lié :Passkeys dans les PME : la fin du mot de passe / PAM sans budget d’entreprise : les droits d’administrateur sous contrôle
Ce que l’application de gestion de mots de passe fait désormais de manière autonome
Jusqu’à présent, un gestionnaire de mots de passe indiquait simplement qu’un mot de passe était faible ou avait été compromis. L’utilisateur devait lui-même effectuer le changement. Apple inverse cette étape. Sur un clic, l’application Passwords appelle le site Web concerné, se connecte avec l’ancien mot de passe, recherche l’élément de menu pour la modification du mot de passe, définit un nouveau mot de passe fort et le stocke.
Qu’est-ce que la rotation de mot de passe agentique ? Cela signifie qu’un logiciel propose non seulement de changer un mot de passe, mais exécute également la procédure après confirmation. L’agent navigue à travers les flux de connexion et de paramètres d’un site étranger et remplace le mot de passe, sans que l’utilisateur ne doive cliquer sur chaque étape.
Techniquement, c’est un petit robot qui clique à travers des interfaces Web étrangères. C’est précisément cette autonomie qui est le point où le confort et le risque se rencontrent.
La force : les mots de passe faibles disparaissent en arrière-plan
Le gain de sécurité est réel et ne doit pas être minimisé. Le plus grand problème pratique avec les mots de passe est l’inertie. Les mots de passe faibles et réutilisés restent en place pendant des années, car la modification manuelle est fastidieuse. Un agent qui prend en charge ce travail augmente l’hygiène en un seul coup, sans discipline de l’utilisateur.
De plus, Apple adopte une approche sur appareil. Selon Apple, le contexte reste sur l’appareil, les données personnelles ne le quittent pas. Pour les utilisateurs privés, c’est un progrès clair par rapport à l’état actuel des choses, avec des boutons collants et des mots de passe identiques partout.
Le risque : plus d’automatisation à un endroit sensible
La face cachée pèse lourdement pour les entreprises. Un acteur automatisé qui effectue des processus de connexion sur des sites étrangers se trouve à un endroit sensible. Plus ces processus sont automatisés, plus le contrôle et la traçabilité de ce que l’application fait au nom de qui deviennent importants.
Ce qui l’améliore
- Les mots de passe faibles et réutilisés disparaissent sans intervention de l’utilisateur
- Réaction plus rapide en cas de fuite de mot de passe
- Le traitement sur l’appareil maintient les données localement
Ce qu’il ouvre
- Plus de processus de connexion automatisés augmentent la dépendance à un mécanisme
- Les connexions automatisées nécessitent une reconnaissance fiable de la page cible réelle
- Une liaison plus forte avec le gestionnaire de mots de passe d’Apple
Ce qui est décisif, c’est à quel point l’automatisme reconnaît de manière fiable la page cible réelle. Une connexion automatisée n’est aussi sécurisée que la vérification qu’elle atterrit vraiment sur la page légitime. Pour les entreprises, il est donc principalement important de savoir si une telle automatisation peut être contrôlée et enregistrée.
Ce que cela signifie pour l’identité d’entreprise
Pour les responsables de la sécurité, cette fonctionnalité est initialement une fonctionnalité grand public qui forme des attentes. Les employés exigeront une commodité similaire dans le contexte de l’entreprise. La réponse à cela appartient aux outils existants : les comptes Apple gérés, les profils MDM, une politique de gestionnaire de mots de passe claire et surtout une feuille de route de passe-clés contraignante.
Les passe-clés et les méthodes sans mot de passe selon la norme FIDO2 résolvent le problème de base à la racine, car sans secret réutilisable, il n’y a plus rien à faire tourner. Le pas d’Apple peut être mieux classé comme une étape intermédiaire. La rotation des agents comble un monde qui fonctionne encore sur des mots de passe, l’objectif dans l’entreprise reste de sortir de ce modèle. Il y a du temps pour cela : les nouveaux systèmes d’exploitation apparaîtront à l’automne 2026 et Siri AI est retardé sur iPhone et iPad dans l’UE en raison de la loi sur les marchés numériques.
Foire aux questions
Chaque question est verrouillée. Un clic déverrouille la réponse.
Qu’est-ce qui distingue la rotation de mot de passe par agent d’un gestionnaire de mots de passe normal ?
Un gestionnaire normal stocke les mots de passe et avertit des entrées faibles ou compromises. L’utilisateur effectue le changement. Dans la variante agente, le logiciel exécute lui-même le processus de modification après un conseil de confirmation sur le site Web, de la connexion à l’enregistrement du nouveau mot de passe.
Quel risque de sécurité est créé par la rotation automatique ?
L’application exécute automatiquement les processus de connexion sur des sites étrangers. Cela augmente la dépendance à un mécanisme et exige que l’application reconnaisse de manière fiable la page cible réelle. Le contrôle et l’enregistrement de tels processus deviennent ainsi plus importants.
Les mots de passe quittent-ils l’appareil ?
Selon la présentation d’Apple, le traitement reste local sur l’appareil, les données personnelles ne sont pas externalisées. Les entreprises devraient néanmoins examiner la mise en œuvre détaillée sur la base de la documentation officielle avant une évaluation.
La fonctionnalité remplace-t-elle une stratégie de passe-clés dans l’entreprise ?
Non. Elle améliore l’hygiène dans un monde qui fonctionne encore sur des mots de passe. Les passe-clés selon la norme FIDO2 éliminent complètement le secret réutilisable et restent l’objectif réel pour les entreprises.
À partir de quand la fonctionnalité est-elle pertinente pour les entreprises allemandes ?
Les nouveaux systèmes d’exploitation apparaîtront à l’automne 2026. L’intelligence artificielle Siri est retardée sur iPhone et iPad dans l’UE en raison de la loi sur les marchés numériques. Les responsables de la sécurité ont donc le temps d’évaluer la fonctionnalité et d’adapter leur stratégie d’identité en conséquence.
Les choix de la rédaction
À lireMFA adaptative : levier NIS2 zéro-trust PMEÀ lireIdentités de machines : les comptes que personne ne compteÀ lireNIS2 est en application : premières procédures, responsabilité personnelle, BSI audite


Plus du réseau MBF Media
cloudmagazinOpenTofu contre Terraform : quel outil de gestion de configuration répond vraiment à vos besoinsMyBusinessFutureLorsque la mise à jour devient la porte d’entrée des intrusionsDigital ChiefsVotre organisation ne supporte que deux changements par an