Deepfakes en entreprise : les fraudes aux faux dirigeants
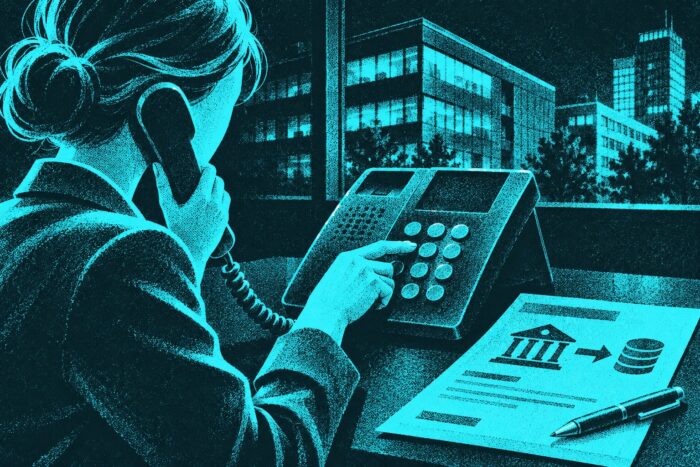
Une voix familière au téléphone ou un visage connu en visioconférence ne suffisent pas à confirmer un ordre de paiement. Les criminels peuvent utiliser des contenus générés par l’IA pour usurper l’identité de dirigeants et inciter des collaborateurs à effectuer des virements. Le rapport annuel 2025 du FBI consacre pour la première fois une section à la fraude assistée par l’IA. Les contre-appels indépendants et les validations obligatoires compliquent ces attaques.
L’essentiel en bref
- Les voix et les vidéos peuvent tromper. Les contenus générés par l’IA peuvent être associés à de faux ordres de paiement.
- Les contre-appels nécessitent un contact vérifié. Les coordonnées figurant dans le message suspect ne conviennent pas à cet effet.
- Les règles de validation doivent aussi s’appliquer dans l’urgence. Les responsabilités, les étapes de contrôle et les circuits de signalement doivent être définis avant tout incident.
Comment fonctionne la fraude par deepfake
Un deepfake reproduit artificiellement, par exemple, la voix ou l’apparence d’une personne. Dans le cadre d’une tentative de fraude, un faux message envoyé au nom d’un dirigeant peut demander un virement. Un appel ultérieur imitant sa voix peut rendre l’ordre plus crédible.
Ces méthodes peuvent s’inscrire dans une fraude au faux ordre de virement, ou Business Email Compromise. Les criminels cherchent alors à déclencher des transferts de fonds au moyen de communications professionnelles trompeuses. Le rapport annuel 2025 de l’IC3 du FBI consacre pour la première fois une section à la fraude assistée par l’IA en 2025. Les chiffres reposent sur les signalements reçus par le FBI et ne reflètent qu’une partie du préjudice réel.
Vérifier les paiements de manière indépendante
Les entreprises devraient définir qui peut ordonner des paiements et qui peut les valider. Une deuxième personne autorisée vérifie le bénéficiaire, le montant et le motif à partir des documents disponibles. Cette règle s’applique aussi aux demandes présentées comme confidentielles ou particulièrement urgentes. L’entreprise définit les seuils de validation et les règles de suppléance en fonction de ses risques.
Les changements de coordonnées bancaires et les demandes de paiement inhabituelles sont confirmés auprès d’un contact vérifié indépendamment. Un contre-appel effectué à l’initiative de l’entreprise vers un numéro déjà enregistré convient par exemple à cette vérification. Un numéro communiqué dans l’e-mail ou l’appel suspect ne suffit pas. Le FBI recommande un deuxième canal pour vérifier les changements de coordonnées bancaires.
Les collaborateurs des services financiers, des achats et de l’assistanat devraient savoir comment signaler un ordre suspect et suspendre sa validation jusqu’à clarification. Des exercices permettent de vérifier ces procédures.
Détection et réaction en cas de soupçon
Une pression inhabituelle liée aux délais, des demandes de confidentialité ou un écart par rapport au processus de paiement habituel justifient une vérification. À l’inverse, une voix qui semble familière ne prouve pas l’authenticité d’un appel. La détection technique peut fournir des indices ; la validation des paiements devrait rester soumise à des contrôles indépendants.
En cas de soupçon, le paiement demandé devrait être interrompu et la procédure interne de sécurité ou de signalement déclenchée. Si les fonds ont déjà été transférés, l’entreprise doit contacter immédiatement sa banque et lui demander d’examiner les possibilités de récupération. Les messages, les données de paiement et les informations relatives à l’appel devraient être conservés pour l’enquête.
Questions fréquentes
Chaque question est fermée. Appuyez pour afficher la réponse.
Comment vérifier un appel suspect ?
Mettre fin à la conversation et rappeler la personne supposée être à l’origine de l’appel sur un numéro déjà connu et vérifié indépendamment. Les ordres de paiement restent suspendus jusqu’à leur validation habituelle.
Une visioconférence suffit-elle pour valider un paiement ?
Une visioconférence ne devrait pas remplacer la procédure de vérification des paiements établie. Le bénéficiaire, le montant et le motif doivent être contrôlés selon le circuit de validation prévu.
La fraude par deepfake est-elle punissable ?
En Allemagne, une telle attaque peut remplir les conditions prévues au § 263 StGB du Code pénal allemand. La tentative est également punissable. Les infractions constituées dépendent des circonstances de chaque cas.
Sélection de la rédaction
À lireSensibilisation à la sécurité 2025 : pourquoi les formations seules ne résolvent pas les risques cyberÀ lireZero Trust pour les PME : Entrée en 5 étapes
Plus du réseau MBF Media
Digital ChiefsG?opolitique et datacenters : ce que les DSI s?curisentcloudmagazinFinOps : maîtriser enfin les coûts cloud
À découvrir dans le réseau MBF Media
- Géopolitique et feuille de route des datacenters : ce que les DSI doivent sécuriser
- FinOps : comment les entreprises maîtrisent leurs coûts cloud
Source de l’image : générée par IA (novembre 2026)
Source de l’image : générée par IA (November 2026)
Traduit de l’original allemand par intelligence artificielle. La version allemande fait foi.