Le risque de cluster que les audits de fournisseurs ne voient pas
Pourquoi les audits individuels négligent le risque de cluster et comment un conseil contrôle les risques de concentration et de tiers. DORA et le …
Que cherchez-vous ?

Tobias Massow est directeur général d'Evernine Media GmbH et éditeur de SecurityToday. Il définit l'orientation stratégique du magazine et de l'ensemble du réseau MBF Media.
Pourquoi les audits individuels négligent le risque de cluster et comment un conseil contrôle les risques de concentration et de tiers. DORA et le …
À partir du 11 septembre 2026, une nouvelle obligation s'applique, que de nombreuses entreprises sous-estiment encore. Les entreprises qui vendent des produits connectés dans …
BSI lancera les premiers audits NIS2 chez les fournisseurs d'énergie KRITIS à l'été 2026.
DORA et NIS2 se chevauchent, les chemins d'audit sont parallèles. Trois réalités qui expliquent pourquoi les banques se trompent en les mettant en œuvre…
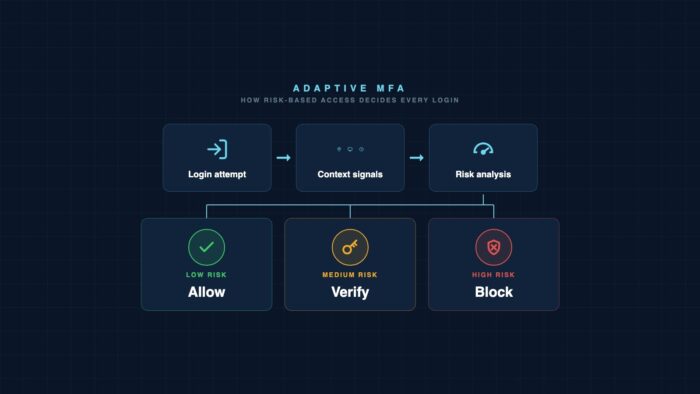
Le MFA adaptatif est souvent activé mais pas configuré : comment l'authentification basée sur le risque protège au-delà des réglages d'usine.
Vérification NIS2 pour les PME : cinq failles techniques qui ressortent lors de l’audit et comment les corriger avant le premier contrôle.
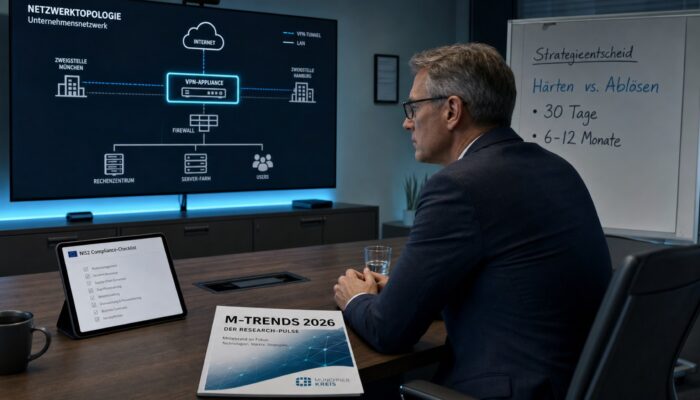
CISA a ajouté une nouvelle vulnérabilité Ivanti‑Connect‑Secure à la KEV. Mandiant signale une exploitation active dans les réseaux KRITIS.
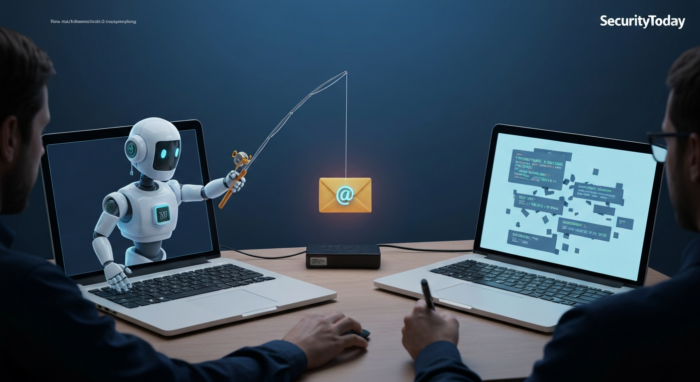
Le phishing par IA contourne les filtres de messagerie classiques tels que Gmail, SpamAssassin et Proofpoint.
Une vulnérabilité critique dans l'interface d'hébergement la plus utilisée par les PME permet aux attaquants d'obtenir un accès complet sans connexion.
Trellix, Okta, LastPass – trois fournisseurs de sécurité, trois violations du code source, un même schéma. Les attaquants compromettent délibérément des fournisseurs de sécurité …
CVE-2026-3854 (CVSS 8.7) : Exécution de code à distance via git push dans GitHub Enterprise. 88 % des instances auto-hébergées ne sont pas corrigées.
Bitwarden-CLI 22.04.2026 : L'GitHub Action checkmarx/ast-github-action est le levier.
Avril 2026 : Vague de violations de données dans le secteur de la santé. Rapport d'incident anonyme de la région DACH avec 500k données …
PaperCut NG/MF est de retour dans le catalogue CISA-KEV depuis le 20 avril 2026. CVE-2023-27351 est activement exploitée. Balayage d'inventaire en 72 heures et …
RedLine, Lumma, Raccoon : les malwares infostealers volent des cookies de session et contournent la MFA. Que faut-il vraiment pour y remédier en 2026 …

À partir de juin 2026, les certificats Microsoft Secure Boot de 2011 n'auront plus de validité. Les équipes IT ont deux mois pour l'inventaire …

À compter du 11.09.2026, l'obligation de déclaration CRA s'applique : 24h Early Warning, 72h déclaration complète, rapport de clôture de 14 jours. Ce que …
Anthropic a construit un modèle d'IA qui trouve des vulnérabilités plus rapidement que la plupart des équipes de sécurité. Claude Mythos a découvert un …
Gmail rejette les e-mails sans DMARC. Comment configurer SPF, DKIM et DMARC correctement en 5 jours.
Le NIST a finalisé trois standards post-quantiques. Deadline BSI 2030/2032. Pourquoi la migration PQC doit commencer maintenant.
Chaque requête envoyée à un service d'IA dans le cloud constitue un transfert de données vers un tiers. Grâce à des modèles open source …


