Étude de cas : Migration vers le cloud d’un prestataire de services financiers — Sécurité dès le départ

Un prestataire de services financiers a migré ses applications principales vers le cloud Azure – avec la sécurité comme composante intégrale dès le jour 1. Résultat : conformité DORA maintenue, coûts opérationnels réduits de 22 %.
L’essentiel
Un prestataire de services financiers avec 2 000 employés a migré ses applications principales d’un environnement sur site vers le cloud Azure – avec la sécurité comme composante intégrale dès le jour 1. Résultat : conformité réglementaire (DORA, BaFin) maintenue, posture de sécurité améliorée de manière mesurable, coûts opérationnels réduits de 22 %.
Contexte
L’entreprise exploitait ses applications principales (gestion de portefeuille, CRM, reporting) sur du matériel propre dans deux centres de données. L’infrastructure était obsolète, l’exploitation coûteuse et la mise à l’échelle difficile pour répondre aux nouvelles exigences réglementaires.
Le principal défi : le secteur financier réglementé par la BaFin impose des exigences particulières à l’utilisation du cloud (MaRisk, BAIT, DORA). Chaque migration doit être approuvée au préalable.
Approche sécurité d’abord
L’équipe de projet a défini les exigences de sécurité avant l’architecture :
Zone d’atterrissage :
- Zone d’atterrissage Azure avec topologie Hub-and-Spoke
- Pare-feu Azure comme point de sortie central avec inspection TLS
- Points de terminaison privés pour tous les services PaaS (aucun accès public)
- Politique Azure pour l’application de la conformité (aucune ressource sans chiffrement au repos)
Identité et accès :
- Azure AD avec accès conditionnel et gestion des identités privilégiées
- Accès just-in-time pour les droits administratifs
- Authentification sans mot de passe pour tous les employés
Surveillance :
- Microsoft Sentinel comme SIEM cloud
- Règles de détection personnalisées pour les menaces spécifiques au secteur
- Playbooks automatisés pour les 10 types d’alertes les plus fréquents
Mise en œuvre réglementaire
Les exigences de la BaFin ont été adressées comme suit :
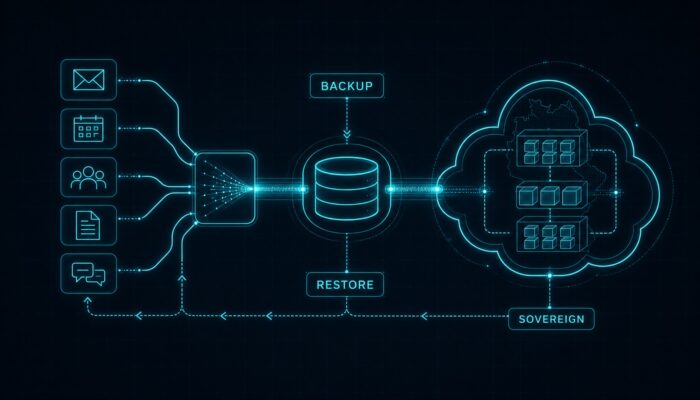
- Localisation des données : Toutes les données dans la région Azure Germany West Central (Francfort)
- Gestion de l’externalisation : Documentation complète de l’utilisation du cloud comme externalisation
- Stratégie de sortie : Plan documenté pour la rémigration dans un délai de 90 jours
- Capacité d’audit : Rétention des journaux de 7 ans, immuable dans le stockage Azure Immutable
Résultats
- Coûts opérationnels réduits de 22 % grâce à l’élimination du matériel propre
- Cycles de correctifs réduits de 30 jours à 48 heures
- Disponibilité de 99,99 % (contre 99,5 % sur site)
- Audits BaFin réussis sans réserves
- Conformité DORA dès le jour 1 de la mise en production
Faits clés
Secteur : Services financiers (réglementés par la BaFin)
Cloud : Microsoft Azure (région Germany West Central)
Durée du projet : 12 mois
Réduction des coûts : 22 % par rapport à l’environnement sur site
Conformité : DORA, MaRisk, BAIT sans réserves
Fait : Selon Gartner, d’ici 2026, plus de 75 % de tous les prestataires de services financiers transféreront des charges de travail critiques pour les affaires vers le cloud – une augmentation de 45 % par rapport à 2023.
Fait : Le rapport IBM Cost of a Data Breach 2024 évalue le coût d’une violation de données dans le secteur financier à 5,9 millions de dollars américains en moyenne.
Questions fréquentes
Chaque question est verrouillée. Un clic déverrouille la réponse.
La migration vers le cloud est-elle possible pour les secteurs réglementés ?
Oui, si les exigences réglementaires sont intégrées dans l’architecture dès le départ. Les points clés sont la localisation des données (UE/Allemagne), la documentation de l’externalisation et une stratégie de sortie vérifiable.
Quelle région cloud convient aux prestataires de services financiers allemands ?
Azure Germany West Central (Francfort) ou AWS eu-central-1 (Francfort). Les deux répondent aux exigences de la BaFin en matière de localisation des données au sein de l’UE.
Quelles exigences de conformité s’appliquent spécifiquement aux charges de travail cloud dans le secteur financier ?
En plus de NIS2, les prestataires de services financiers sont également soumis au règlement DORA, qui impose des exigences strictes en matière de résilience opérationnelle numérique. Les charges de travail cloud doivent être chiffrées, auditées et stockées de manière géoredondante. De plus, les directives de la BaFin exigent une traçabilité complète de tous les accès aux données.
Articles complémentaires
NIS2-Richtlinie : Ce que les entreprises doivent savoir
Zero Trust : Les 7 erreurs les plus courantes
Articles connexes
- Cybersec Europe 2026 : la conférence de sécurité de Bruxelles au cœur de la réglementation de l’UE
- Tendances de la cybersécurité 2026 : les 7 évolutions que les décideurs en matière de sécurité doivent connaître
- RGPD 2026 : ce qui change et sur quoi les entreprises doivent prêter attention
Plus du réseau MBF Media