Riesgo de agrupación que ningún auditor de proveedores ve
Por qué los auditorías individuales pasan por alto el riesgo de agrupación y cómo un consejo de administración controla el riesgo de concentración y …
¿Qué está buscando?

Tobias Massow es director general de Evernine Media GmbH y editor de SecurityToday. Dirige la orientación estratégica de la revista y de toda la red MBF Media.
Por qué los auditorías individuales pasan por alto el riesgo de agrupación y cómo un consejo de administración controla el riesgo de concentración y …
A partir del 11 de septiembre de 2026 entra en vigor una nueva obligación que muchas empresas aún subestiman. Quien vende productos conectados en …
El BSI iniciará en el verano de 2026 las primeras auditorías NIS2 en proveedores críticos de suministro energético (KRITIS).
DORA y NIS2 se entrelazan, los caminos de auditoría corren en paralelo. Tres realidades por las que los bancos se equivocan al implementarlos doblemente.
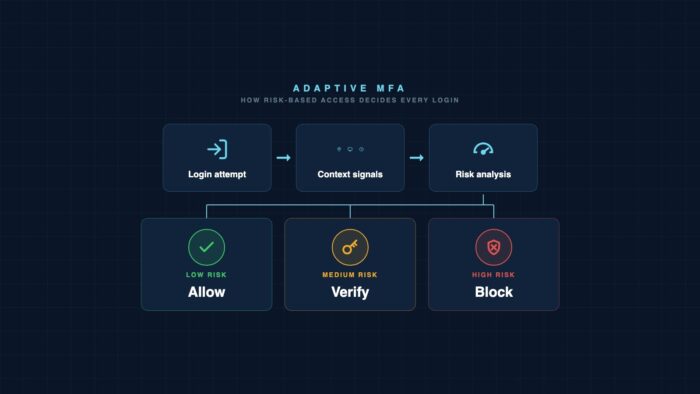
La autenticación multifactor (MFA) adaptativa suele estar activada, pero no configurada: cómo la autenticación basada en riesgos protege de verdad más…
Comprobación NIS2 para las empresas de tamaño medio: cinco brechas técnicas que llaman la atención en la auditoría y cómo se pueden cerrar antes …
CISA ha incluido una nueva vulnerabilidad de Ivanti Connect Secure en la KEV. Mandiant informa de explotación activa en redes de infraestructuras…
El AI‑phishing elude los filtros de correo clásicos como Gmail, SpamAssassin y Proofpoint.
Una vulnerabilidad crítica en la interfaz de hosting más utilizada entre las medianas empresas permite a los atacantes obtener acceso completo sin…
Trellix, Okta, LastPass - tres proveedores de seguridad, tres brechas en el código fuente, un patrón. Los atacantes comprometen de forma selectiva a los …
CVE-2026-3854 (CVSS 8.7): Ejecte remota en GitHub Enterprise mediante git push. El 88% de las instancias autoalojadas no están parcheadas.
Bitwarden-CLI 22.04.2026: La acción de GitHub checkmarx/ast-github-action es la palanca.
Abril 2026: Oleada de brechas en atención sanitaria. Informe de incidente anónimo de DACH con 500k datos de pacientes, reconstrucción en 96h, obligaciones NIS2/DSGVO.
PaperCut NG/MF ha estado de vuelta en el CISA-KEV desde el 20 de abril de 2026. CVE-2023-27351 está siendo explotado activamente. Barrido de inventario …
RedLine, Lumma, Raccoon: el malware Infostealer roba cookies de sesión y evade la autenticación multifactor. ¿Qué realmente ayudará en 2026?

A partir de junio de 2026, los certificados de Microsoft Secure Boot emitidos en 2011 perderán su validez. Los equipos de TI tienen dos …

Desde el 11.09.2026 aplica la obligación de notificación del CRA: alerta temprana en 24h, notificación completa en 72h, informe final en 14 días. Lo …
Anthropic ha creado un modelo de IA que detecta vulnerabilidades más rápido que la mayoría de los equipos de seguridad. Claude Mythos descubrió un …
Gmail rechaza correos sin DMARC. Cómo configurar SPF, DKIM y DMARC correctamente en 5 días.
El NIST ha finalizado tres estándares poscuánticos. Plazo BSI 2030/2032. Por qué la migración PQC debe comenzar ahora.
Con Gemma 4, se puede ejecutar la IA por primera vez en calidad lista para producción completamente On-Premise. ¿Qué significa esto para los equipos …


