Fraude deepfake en la empresa: pérdidas millonarias
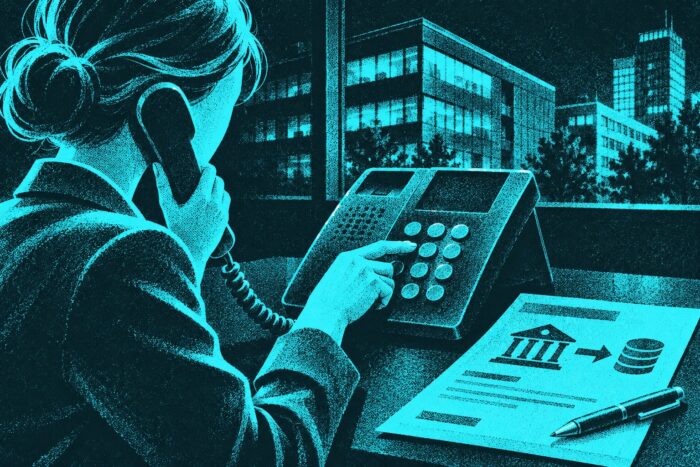
Una voz familiar al teléfono o un rostro conocido en una videollamada no bastan para confirmar una orden de pago. Los delincuentes pueden utilizar contenidos generados con IA para suplantar a directivos y convencer a empleados de que realicen transferencias. El informe anual de 2025 del FBI dedica por primera vez una sección específica al fraude con ayuda de IA. Las llamadas de verificación independientes y las autorizaciones obligatorias dificultan estos ataques.
Lo esencial en breve
- Las voces y los vídeos pueden engañar. Los contenidos generados con IA pueden combinarse con órdenes de pago falsas.
- Las llamadas de verificación requieren un contacto comprobado. Los datos de contacto incluidos en el mensaje sospechoso no sirven para ello.
- Las autorizaciones deben respetarse incluso bajo presión de tiempo. Las responsabilidades, los controles y los canales de notificación deben establecerse antes de que se produzca un incidente.
Cómo funciona el fraude mediante deepfakes
Un deepfake reproduce artificialmente, por ejemplo, la voz o el aspecto de una persona. En un intento de fraude, un mensaje falso enviado en nombre de un directivo puede solicitar una transferencia. Una llamada posterior con una voz imitada puede dar más credibilidad a la orden.
Estos métodos pueden formar parte del Business Email Compromise, o compromiso del correo electrónico empresarial. En este tipo de fraude, los delincuentes intentan provocar transferencias de dinero mediante comunicaciones comerciales engañosas. El informe anual del IC3 del FBI correspondiente a 2025 incluye por primera vez en 2025 una sección específica sobre el fraude con ayuda de IA. Las cifras se basan en las denuncias presentadas ante el FBI y solo reflejan una parte de las pérdidas reales.
Verificar los pagos de forma independiente
Las empresas deben definir quién puede ordenar pagos y quién puede autorizarlos. Una segunda persona autorizada comprueba el destinatario, el importe y el motivo a partir de la documentación disponible. Esto también se aplica a las solicitudes supuestamente confidenciales o especialmente urgentes. La empresa establece los límites de autorización y las normas de sustitución según su nivel de riesgo.
Los cambios de datos bancarios y las solicitudes de pago inusuales se confirman a través de un contacto verificado de forma independiente. Para ello sirve, por ejemplo, una llamada iniciada por la propia empresa a un número registrado previamente. Un número incluido en el correo electrónico o en la llamada sospechosos no es suficiente. El FBI recomienda utilizar un segundo canal para verificar los cambios en los datos bancarios.
Los empleados de finanzas, compras y asistencia deben saber cómo comunicar una orden sospechosa y suspender su autorización hasta que se aclare. Los ejercicios ayudan a comprobar estos procedimientos.
Detección y respuesta ante una sospecha
Una presión de tiempo inusual, las exigencias de confidencialidad o una desviación del proceso habitual de pago son motivos para realizar una comprobación. A la inversa, una voz que suena familiar no demuestra la autenticidad. La detección técnica puede aportar indicios; la autorización del pago debe seguir sujeta a controles independientes.
Ante una sospecha, debe detenerse el pago solicitado y activarse el canal interno de seguridad o notificación. Si el dinero ya ha salido de la cuenta, la empresa debe ponerse en contacto de inmediato con su banco y solicitar que examine la posibilidad de recuperarlo. Deben conservarse los mensajes, los datos del pago y la información de las llamadas para la investigación.
Preguntas frecuentes
Cada pregunta está cerrada. Toca para abrir la respuesta.
¿Cómo se puede comprobar una llamada sospechosa?
Finaliza la conversación y devuelve la llamada a la supuesta persona de contacto mediante un número conocido y verificado de forma independiente. Las órdenes de pago permanecen suspendidas hasta que se autoricen por el procedimiento habitual.
¿Basta una videoconferencia para autorizar un pago?
Una videoconferencia no debe sustituir la verificación de pagos establecida. El destinatario, el importe y el motivo deben comprobarse a través del circuito de autorización previsto.
¿Es delito el fraude mediante deepfakes?
En Alemania, un ataque de este tipo puede reunir los requisitos del § 263 del Código Penal alemán (StGB). La tentativa también es punible. Los tipos penales aplicables dependen de cada caso.
Selección editorial
RecomendadoConciencia de Seguridad 2025: Por qué las capacitaciones solas no resuelven los riesgos cibernéticosRecomendadoZero Trust para las pymes: Entrada en 5 pasos
Más de la red MBF Media
Digital ChiefsGeopol?tica y datacenters: lo que los CIO deben asegurarcloudmagazinFinOps: Cómo las empresas controlan sus costes en la nube
Más de la red MBF Media
- La geopolítica irrumpe en la hoja de ruta de los centros de datos: qué deben proteger ahora los CIO
- FinOps: cómo controlan las empresas los costes de la nube
Fuente de la imagen: generada por IA (November 2026)
Traducido del original en alemán con inteligencia artificial. La versión alemana es la de referencia.