
API-Security: der blinde Fleck hinter jeder Integration
API-Security ist der blinde Fleck im Mittelstand. Hinter jeder App und Integration hängen APIs, oft schlechter geschützt als das sichtbare Frontend.
Wonach suchen Sie?
Alec ist Chief Digital Officer bei Evernine und schreibt über Cloud-Architekturen, IT-Security und digitale Operations-Praxis.
API-Security ist der blinde Fleck im Mittelstand. Hinter jeder App und Integration hängen APIs, oft schlechter geschützt als das sichtbare Frontend.

Passkeys im Mittelstand: wie passwortlose Anmeldung Phishing aushebelt, was der Rollout über Entra ID kostet und wo die Recovery-Fallstricke liegen.
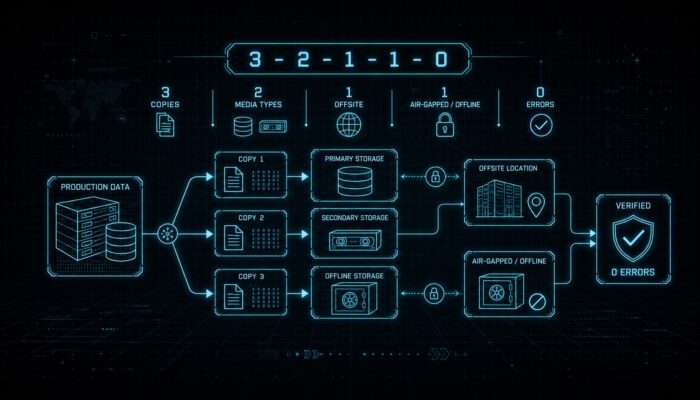
Ransomware zielt auf die Backups. Warum 3-2-1-1-0 die alte Regel ablöst, was Immutability und Air-Gap bedeuten und warum der Restore-Test entscheidet.
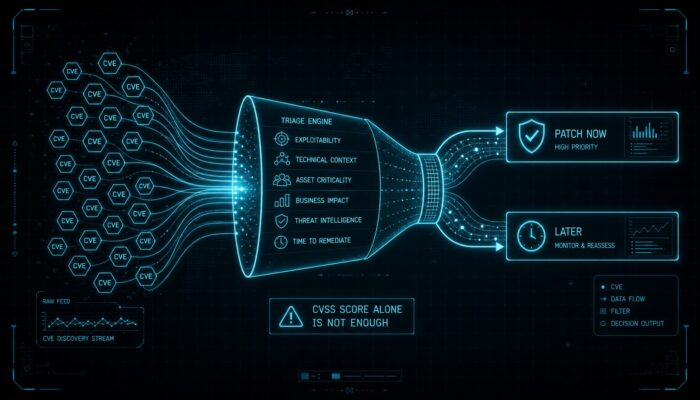
Warum CVSS allein dein SOC in die Irre führt: Mit EPSS und dem KEV-Katalog priorisierst du Patches nach Ausnutzung statt nach Schwere.
NIS2 hebt Coordinated Vulnerability Disclosure von freiwilliger Praxis zum vorgeschriebenen Meldeweg. Was das für Sicherheitsforscher und Betreiber ändert.

Ein Angreifer schob in vier Stunden 14 bösartige npm-Pakete in die Registry und griff CI/CD-Secrets ab. Warum statische Prüfung zu langsam ist und was …

Das BSI aktualisiert seine Warnung zu Linux-Kernel-Lücken: Dirty Frag (CVSS 7,8) erlaubt lokale Root-Eskalation. Was Ops-Teams jetzt patchen müssen.
NIS2 ist in der Vollstreckung: erste Sanktionen, BSI auditiert, Geschäftsleitung haftet persönlich bis 10 Mio Euro. Was SOCs jetzt nachweisen müssen.

VPN- und Firewall-Appliances sind das häufigste Ransomware-Eingangstor, oft trotz aktiver MFA. Warum Edge-Geräte die strengste Patch-Disziplin brauchen.

Im flachen Netz breitet sich Ransomware ungebremst aus. Warum Segmentierung die seitliche Bewegung stoppt und wo der Mittelstand am besten anfängt.

Fortinet 2026 Global Threat Landscape Report (30. April): Time-to-Exploit von 4,76 Tagen auf 24-48 Stunden gesunken, Ransomware-Opfer plus 389 Prozent. Was DACH-CISOs jetzt anders …
Bund, Länder, Kommunen arbeiten parallel. Anbieter rutschen in die Haftungslücke. Was Verwaltungs-Lieferanten vertraglich klären sollten.

Microsoft warnt vor aktiv ausgenutztem OWA-Spoofing-/XSS-Issue in Exchange Server. Eine präparierte Mail reicht für JavaScript im Browser-Kontext.

Socket dokumentiert 34 Pakete in npm, PyPI und Crates.io mit Wallet-, SSH- und KI-Editor-Stealern. Was CI/CD-Teams unter NIS2 jetzt prüfen müssen.
Signaturen, Behavior-Analytics, ML-Anomalie, LLM-Reasoning: vier Detection-Engines mit unterschiedlichen Stärken. Schichtung schlägt Konsolidierung.
NIS2 zwingt zur Lieferketten-Sicherung, der US CLOUD Act hebelt den europäischen Schutz aus. Die Haftung sitzt 2026 beim Geschäftsführer.
Drei Sekunden Audio reichen 2026 für einen Voice-Clone. Warum klassische Awareness-Trainings nicht ausreichen und welche prozessuale Abwehr wirklich greift.

Variantenangriffe in 14 Minuten, 43 Prozent tote SIEM-Regeln, BSI-relevante Verschiebungen: Wo deutsche SOCs 2026 wirklich nachziehen müssen.
NIS2 gilt seit Dezember 2025 ohne Übergangsfrist. Ein praktischer Umsetzungs-Fahrplan für den Mittelstand: machbare Schritte und teure Fehler.

Rund 72 Prozent der Security-Lösungen in deutschen Unternehmen sind importiert. Wo CISOs Souveränität im Stack realistisch zurückholen können.
Entra Agent ID gibt KI-Agenten eigene Identitäten. Warum daraus ein Konten-Wildwuchs wird und wie Security-Teams ihn in den Griff bekommen.


