Cyberangriff legt Onlineshops von Ahold Delhaize lahm
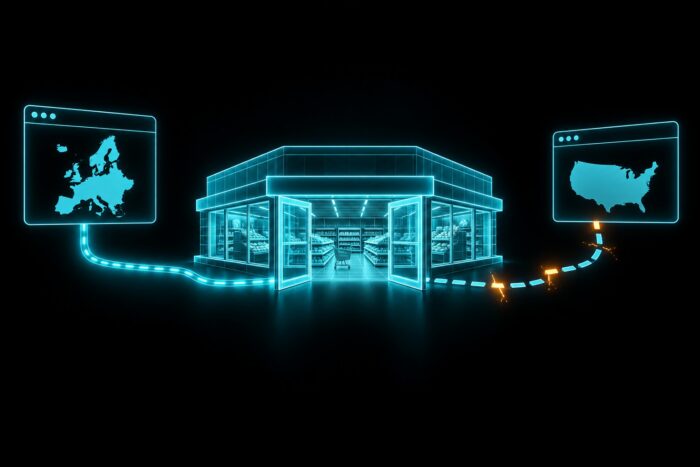
Ahold Delhaize führt die Ausfälle seiner Handelsmarken in Europa und den USA auf einen Cyberangriff Dritter zurück und hat Strafanzeige bei der niederländischen Polizei erstattet. Die Systeme kehren phasenweise zurück. Albert Heijn ist wieder online, die E-Commerce-Dienste der US-Marken wie Stop & Shop und Food Lion fehlen noch.
Das Wichtigste in Kürze
- Ahold Delhaize bestätigt einen Cyberangriff. Extern beauftragte Experten führten die verdächtige Aktivität auf böswillige Handlungen Dritter zurück, am 19. Oktober folgte die Strafanzeige.
- Die Filialen blieben während des gesamten Vorfalls geöffnet. Die vorsorgliche Abschaltung traf die Websites und Apps der meisten Marken in Europa und den USA, je Marke unterschiedlich stark.
- Der Wiederanlauf verläuft regional gestaffelt. Europa ist überwiegend wieder online, die E-Commerce-Dienste der US-Marken sollen in den kommenden Tagen folgen.
Verwandt: Wenn gekaufte KI-Router Schadcode einschleusen · KnowBe4: Ein Link startet drei Phishing-Wege
Eine Woche im Vorsichtsmodus
Am Montag, dem 12. Oktober, meldete Ahold Delhaize erstmals ein Sicherheitsproblem in seinem Netzwerk. Der Konzern nahm einzelne Systeme vorsorglich offline, um sie zu schützen. Alle Geschäfte blieben geöffnet.
Am Morgen desselben Tages waren die Websites aller fünf US-Marken nicht erreichbar, also von Hannaford, Stop & Shop, Giant Food, Food Lion und The Giant Company. Von rund einem Dutzend internationaler Marken des Konzerns waren zudem die niederländischen Ketten Albert Heijn, Etos und Gall & Gall offline. Einen Zeitplan für die Wiederinbetriebnahme nannte das Unternehmen nicht.
Die Woche folgte einer klaren Reihenfolge. Zuerst schaltete Ahold Delhaize ab, eine Woche später benannte der Konzern die Ursache.
Was ist Containment? Containment bezeichnet in der Incident Response, der geordneten Reaktion auf Sicherheitsvorfälle, die Eindämmung eines Angriffs. Betroffene Systeme werden isoliert oder vom Netz genommen, damit sich Angreifer nicht weiter im Netzwerk ausbreiten. Die Maßnahme geht der Bereinigung und dem Wiederanlauf der Systeme voraus.
Vom Sicherheitsproblem zum Angriff
Am 19. Oktober folgte das Update zum Stand des Vorfalls. Extern beauftragte Cybersecurity-Experten bestätigten, dass die verdächtige Aktivität in der IT-Infrastruktur auf böswillige Handlungen Dritter zurückgeht. Am selben Tag erstattete Ahold Delhaize formell Strafanzeige bei der niederländischen Polizei.
Das NCSC, das nationale Zentrum für Cybersicherheit der Niederlande, hatte der Konzern innerhalb von 24 Stunden nach Entdeckung der böswilligen Aktivität informiert. Die Meldung an die Behörde ging damit der öffentlichen Bestätigung des Angriffs voraus.
Frans Muller, President und CEO von Ahold Delhaize, wandte sich mit einer Entschuldigung an die Öffentlichkeit. „Auch wenn dieser Vorfall durch die böswilligen Handlungen anderer verursacht wurde, entschuldigen wir uns für die Unannehmlichkeiten, besonders bei unseren Kunden“, erklärte er. Die Abschaltung der Systeme bezeichnete er als richtige Vorsichtsentscheidung.
Offene Filialen und dunkle Websites
Die vorsorgliche Abschaltung betraf die Websites und Apps der meisten Marken in Europa und den USA, je Marke in unterschiedlichem Ausmaß. Die Geschäfte blieben während des gesamten Vorfalls geöffnet. Im Laden lief der Einkauf weiter, im Netz waren viele Marken des Konzerns nicht erreichbar.
Sicherheitsteams nennen solche Schritte Containment. Ahold Delhaize begründete die Abschaltung von Anfang an mit dem Schutz der Systeme. Muller hält sie im Rückblick für richtig.
Für Kunden des Onlinegeschäfts dauert die Unterbrechung länger. Die Heimlieferungen von Albert Heijn sollen erst ab Freitag, dem 23. Oktober, wieder anlaufen, obwohl Website und App der Kette bereits wieder online sind.
Gestaffelter Wiederanlauf
Der Wiederanlauf verläuft regional gestaffelt. Zum Stand vom 19. Oktober sind Website und App von Albert Heijn wieder verfügbar, ebenso die Websites von Etos und Gall & Gall. In Belgien arbeiten die E-Commerce-Dienste wieder voll. In der Region Central and Southeastern Europe, kurz CSE, also Mittel- und Südosteuropa, ist die Mehrheit der Websites und Apps erreichbar.
Die Kunden der US-Marken warten weiterhin auf die Rückkehr der konzerneigenen E-Commerce-Dienste. Die E-Commerce-Dienste von Stop & Shop, Food Lion, Hannaford, Giant Food und The Giant Company sollen in den kommenden Tagen zurückkehren. Ein konkretes Datum für die Rückkehr der E-Commerce-Dienste der US-Marken nennt der Konzern nicht.
Was über die Daten bekannt ist
Zum Stand vom 19. Oktober hat Ahold Delhaize keine Hinweise darauf, dass sensible Kunden-, Mitarbeiter- oder Partnerdaten abgeflossen sind. Weitere Details nennt der Konzern wegen des laufenden Verfahrens nicht, um Sicherheitsmaßnahmen nicht zu gefährden. Die Ermittlungen liegen inzwischen auch bei der niederländischen Polizei.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
War die erste Meldung von Ahold Delhaize börsenrelevant?
Ja. Der Konzern stufte seine Erklärung vom 12. Oktober als Insiderinformation nach Artikel 7 Absatz 1 der EU-Marktmissbrauchsverordnung ein. Die Verordnung regelt den Umgang mit kursrelevanten Informationen börsennotierter Unternehmen.
Welche Stellen informiert Ahold Delhaize über den Vorfall?
Der Konzern hält das NCSC, Strafverfolgungsbehörden und weitere regulatorische Stellen fortlaufend auf dem Laufenden. Die Erstmeldung an das NCSC erfolgte binnen 24 Stunden nach Entdeckung der böswilligen Aktivität.
Wurde Ahold Delhaize schon früher angegriffen?
Ja. Ein Cybersecurity-Vorfall Ende 2024 legte potenziell sensible Informationen von mehr als 2 Millionen Menschen offen. Betroffen waren überwiegend aktuelle und frühere Mitarbeiter sowie deren Angehörige und Bezugsberechtigte. Die Daten stammten wahrscheinlich nicht aus Zahlungs- oder Apothekensystemen für Kunden.
Lesetipps der Redaktion
LesetippWenn der Security-Stack schneller wächst als die StrategieLesetippOpenSSL: Was Hersteller jetzt nachweisen müssenLesetippSimon Gooch: KI-Agenten brauchen einen getesteten Stopp
Bildquelle: KI-generiert (Oktober 2026)
Mehr aus dem MBF Media Netzwerk
cloudmagazinGoogle kontert Meta mit Spitzen-KI zum halben Preis
MyBusinessFutureNachfolge: Käufer brauchen die Bankzusage vor dem Termin
Digital ChiefsMicrosoft: Deutschland ist EU-Spitze bei Cyberangriffen