Kertos: Drei Gründer machen Compliance zum Vorsprung
Dr. Kilian Schmidt kannte Compliance als Jurist vor allem als Last. 2021 gründete er mit Johannes Hussak und Alexander Prams in München Kertos, eine Plattform für Compliance-Automatisierung, die Nachweise für Standards wie ISO 27001 und NIS2 erzeugt. Heute hat Kertos mehr als 75 Mitarbeitende und steht auf Platz 20 der am schnellsten wachsenden Startups in DACH und Mittel- und Osteuropa.
Das Wichtigste in Kürze
- Ein Problem aus dem eigenen Berufsalltag. Kilian Schmidt erlebte Datenschutzarbeit als Jurist bei Home24, TIER Mobility und Gorillas und machte daraus 2021 mit Johannes Hussak und Alexander Prams ein eigenes Produkt.
- Europäische Regeln als Ausgangspunkt. Die Plattform deckt unter anderem ISO 27001, DSGVO, NIS2, EU AI Act und TISAX ab und läuft auf europäischer Infrastruktur.
- Platz 20 im Sifted 100. Im Sifted 100 für DACH und Mittel- und Osteuropa steht Kertos mit 248,91 Prozent Umsatzwachstum über zwei Jahre auf Platz 20, als einzige Compliance-Plattform der Liste.
Verwandt: Die CRA-Meldepflicht bindet einen Teil des Security-Etats · NIS2-Enforcement trifft 29500 deutsche Firmen
Ein Jurist mit Frust
Kilian Schmidt hat Compliance von der Seite kennengelernt, auf der die Arbeit anfällt. Er begann seine Karriere bei Home24 als Senior Legal Counsel und Datenschutzbeauftragter der Gruppe, arbeitete danach bei der Kanzlei Freshfields Bruckhaus Deringer und wechselte zu TIER Mobility. Dort begleitete er laut Unternehmensseite von Kertos den Ausbau der Rechts- und Public-Policy-Bereiche, während der Scooter-Verleiher von einer auf 65 Städte und von 50 auf 800 Mitarbeitende wuchs. Später beriet er den Lieferdienst Gorillas.
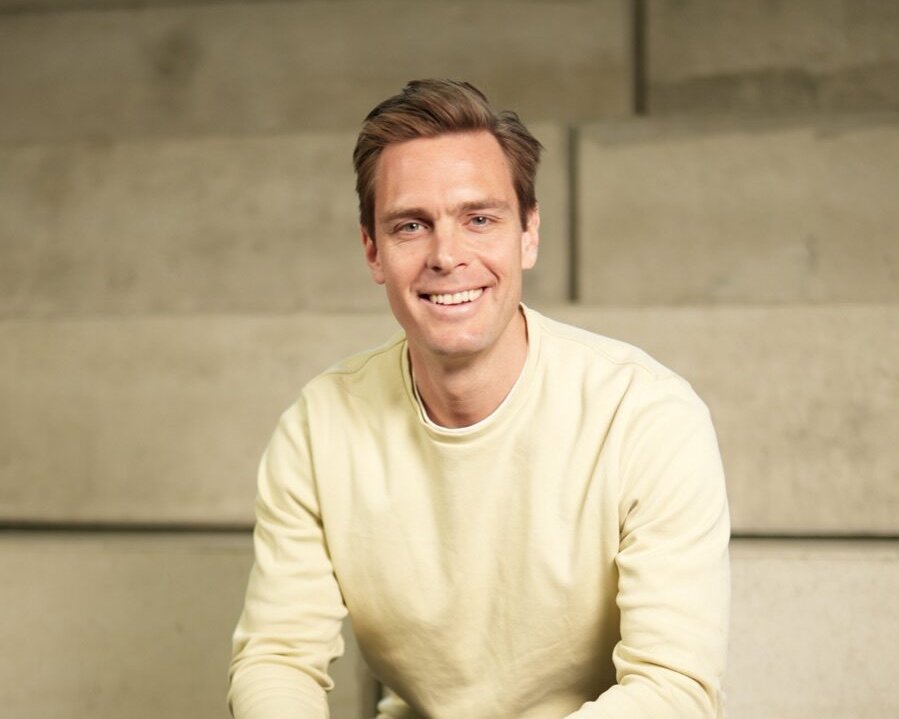
Aus dieser Zeit stammt die Erfahrung, die Kertos bis heute prägt. „When I started my career as a lawyer and legal counsel, compliance wasn’t exactly a passion“, schreibt Schmidt in einem offenen Brief zur Series A. Den beschwerlichsten Ablauf der DSGVO sah er in den Betroffenenanfragen, bei denen Menschen wissen wollen, welche Daten ein Unternehmen über sie speichert.
Genau diesen Ablauf wollte Schmidt automatisieren. Aus dem ersten Werkzeug für Betroffenenanfragen wurde Schritt für Schritt eine Suite, die heute unter anderem ISO 27001, ISO 42001, NIS2, DORA und TISAX abdeckt. Schmidt hatte Compliance als Pflichtprogramm erlebt. Nun baute er ein Werkzeug für die Menschen, die diese Pflicht täglich erfüllen.
Was ist Compliance-Automatisierung? Compliance-Automatisierung bezeichnet Software, die Nachweise für Standards wie ISO 27001, DSGVO, NIS2 oder SOC 2 laufend aus den Systemen eines Unternehmens erzeugt und prüft. Ziel ist, Belege dort entstehen zu lassen, wo Teams arbeiten, statt sie kurz vor dem Audit zusammenzutragen.
Drei Gründer aus München
Schmidt gründete Kertos 2021 nicht allein. Johannes Hussak und Alexander Prams kannten sich bereits aus einem gemeinsamen Unternehmen und brachten Erfahrung aus Technik und Gründungsalltag mit. Kertos arbeitet heute von München und Berlin aus.
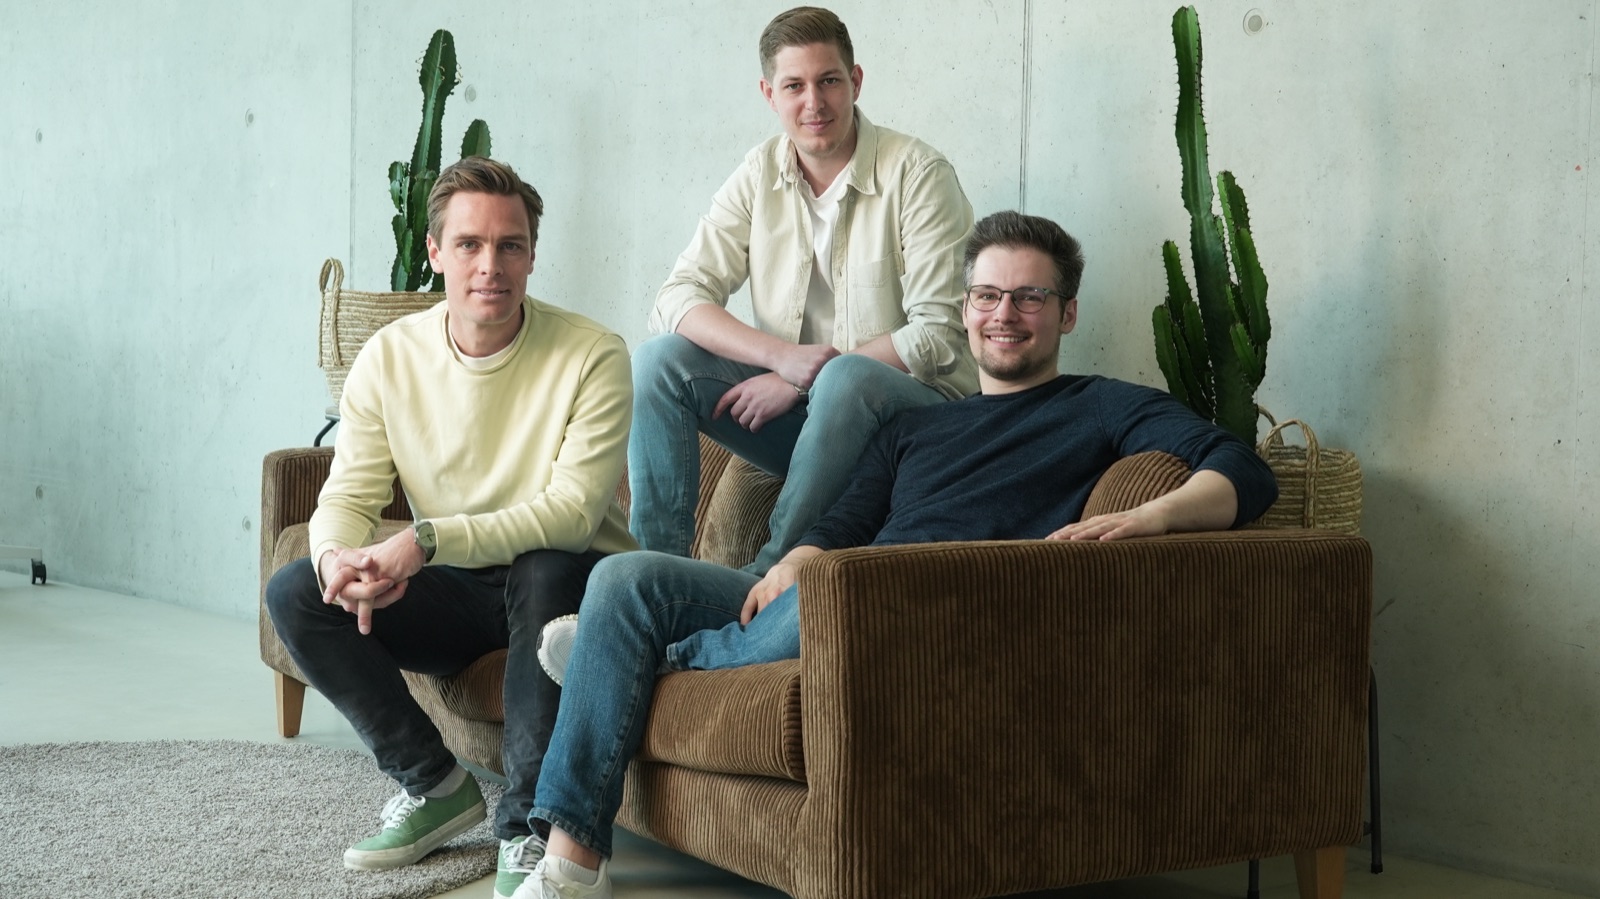
Für Hussak ist Kertos laut Unternehmensangabe das dritte Gründungsvorhaben. Er studierte an der TU München Maschinenbau und International Management jeweils bis zum Master und durchlief das UnternehmerTUM-Programm Manage&More. Danach gründete er ein E-Commerce-Unternehmen und leitete über zwei Jahre die Innovationsabteilung eines Münchner Entwicklungsunternehmens.
Prams begann mit elf Jahren zu programmieren und arbeitete mit 16 an einer Game Engine mit. Während des Informatikstudiums an der TU München veröffentlichte er zwei Apps im App Store, später leitete er über fünf Jahre die Abteilung für KI und Computer Vision eines Münchner Entwicklungsunternehmens. 2020 gründeten Hussak und Prams gemeinsam die Aitaro GmbH, ein Jahr bevor sie mit Schmidt Kertos starteten.
Die Rollen sind heute klar verteilt. Schmidt führt Kertos als CEO, Hussak verantwortet als COO das operative Geschäft und Prams als CTO die Technologie. Ein Jurist, ein Ingenieur und ein Informatiker bringen damit Recht, Abläufe und Software in einem Gründerteam zusammen.
Europäische Regeln zuerst
Die Gründer stellten europäische Regeln an den Anfang. Schmidt begründet das so. „Compliance Automation wurde lange von Anbietern dominiert, die auf nordamerikanische Frameworks optimiert sind. Das europäische Gegenstück musste von Grund auf anders entstehen, mit europäischen Frameworks zuerst und Datensouveränität als Standard. Genau diese Position wollten wir besetzen, als wir 2021 in München gestartet sind“, sagte er Mitte September in einer Mitteilung zur Sifted-Platzierung.
Das Unternehmen beschreibt sich im Brief zur Series A als „lawyer-founded, EU-native“, also von Juristen gegründet und in Europa zu Hause. Die Plattform ist auf europäisches Recht ausgelegt und läuft auf europäischer Infrastruktur.
Johannes Hussak kennt die Ausgangslage in vielen Unternehmen. „Viele Unternehmen sehen Datenschutz und Compliance immer noch als notwendiges Übel. Notwendig ist es auch, da es Gesetze gibt, die für Unternehmen bindend sind“, sagte er Anfang 2025 im Gespräch mit Business Punk. Schmidt formulierte im selben Gespräch das Gegenprogramm: „Compliance nicht als Bremse, sondern als Beschleuniger für digitales Wachstum begreifen – das ist unser Ziel mit Kertos.“
Kapital für den eigenen Weg
Den Start finanzierte eine Seed-Runde: 2023 sammelte Kertos laut Munich Startup 4 Millionen Euro ein. 2024 kam eine Förderung der Europäischen Union dazu. Im Projekt EUProFIT erhielt Kertos 2,2 Millionen Euro, mit denen es laut eigener Mitteilung unter anderem einen Knowledge Graph, Chatbot- und Autofill-Funktionen sowie einen Compliance Monitor entwickeln wollte. Ziel war, kleineren und mittleren Unternehmen die Einhaltung der DSGVO zu erleichtern.
Im September 2025 folgte die Series A. Insgesamt 14 Millionen Euro flossen nach Angaben von Finance Forward in das Unternehmen, neu dabei war der auf Finanztechnologie spezialisierte Investor Portage. Die Bestandsinvestoren PiLabs, Redstone, 10x Founders um Felix Haas und seed + speed Ventures investierten erneut, nachdem Kertos in früheren Runden rund 5 Millionen Euro erhalten hatte. Das Thema hat nach Einordnung von Finance Forward weltweit Rückenwind, zur gleichen Zeit sammelte auch der in den USA aktive Anbieter Myriad AI neues Kapital ein.
| Finanzierung | Betrag | Quelle |
|---|---|---|
| Frühere Runden | rund 5 Millionen Euro | Finance Forward |
| EU-Förderung EUProFIT, 2024 | 2,2 Millionen Euro | Mitteilung Kertos |
| Series A, September 2025 | 14 Millionen Euro | Finance Forward |
Mit dem Geld aus der Series A will Kertos die Automatisierung vertiefen und den sogenannten Trust Graph ausbauen. Darin sollen Unternehmen einmal geprüfte Kontrollen mit Kunden und Lieferanten wiederverwenden können, statt jeden Nachweis für jeden Geschäftspartner neu zu erbringen. KI-Agenten übernehmen dabei die Arbeit, das Team des Kunden behält die Freigaben.
Ein Produkt für viele Regeln
Die Plattform führt Informationssicherheit, Datenschutz und KI-Management in einem System zusammen. Nach Unternehmensangaben deckt sie ISO 27001, ISO 42001, ISO 27701, DSGVO, NIS2, EU AI Act, SOC 2, TISAX und C5 ab. Der agentische Assistent KAIA erstellt Richtlinien, prüft Nachweise und überwacht Kontrollen.
Anfang 2026 ließ sich Kertos selbst nach ISO 42001 zertifizieren, dem internationalen Standard für Managementsysteme rund um Künstliche Intelligenz. Die Plattform bildet denselben Standard für ihre Kunden ab.
Nach eigenen Angaben betreut Kertos Hunderte Kunden. Dazu zählen laut Finance Forward Unternehmen wie Personio, Enpal, Flink und Pliant. Die Software prüft mithilfe von KI unter anderem die Einhaltung der Datenschutz-Grundverordnung und der KI-Regulierung und automatisiert die Aufgaben, die dabei anfallen.
Gegenüber den Deutschen Wirtschafts Nachrichten nannte CTO Alexander Prams im September 2025 DSGVO, ISO 27001, NIS2 und den AI Act als die Regelwerke, an denen sich die Plattform messen lassen will.
Berater und Bühne
Kertos wächst auch über Partner. Ende April 2026 gab das Unternehmen eine Partnerschaft mit dem Compliance-Beratungshaus Axipro bekannt. Laut der Mitteilung zur Partnerschaft soll die Erfahrung der Berater in die Produktentwicklung einfließen.
Der Gründer tritt dabei selbst als Erklärer auf. Auf der Deutschen Compliance Konferenz in Frankfurt stand Schmidt am 11. Juni 2026 mit einem Vortrag zu NIS2 und KI auf dem Programm, der Frage folgend, ob KI eher ein Einfallstor für Risiken oder ein Treiber für bessere Cybersicherheit ist. Im Firmenblog erklärt er Themen wie die Meldepflicht bei Datenschutzvorfällen und die Frist von 72 Stunden nach Artikel 33 DSGVO.
Starke Rivalen aus den USA
Kertos tritt in einem Markt an, der schnell wächst und von US-Anbietern geprägt ist. Das Analysehaus Frost & Sullivan erwartet für den weltweiten Markt der Compliance-Automatisierung zwischen 2024 und 2029 ein jährliches Wachstum von knapp 40 Prozent. Zu den führenden Anbietern zählt es unter anderem Vanta und Drata. Vanta nutzen nach eigenen Angaben über 16.000 Unternehmen, Drata unterstützt laut Gartner Peer Insights mehr als 8.500 Organisationen.
Das Tempo hat eine Kehrseite. Im März 2026 berichtete TechCrunch über Vorwürfe gegen den US-Anbieter Delve. Dessen Plattform soll Kunden mit gefälschten Nachweisen in falscher Sicherheit gewiegt haben. Delve wies das zurück und betonte, Prüfberichte stellten allein unabhängige Auditoren aus. Adam Shnider vom Prüfdienstleister Coalfire beschrieb danach einen Markt, in dem manche Plattformen vor allem über Preis und Geschwindigkeit konkurrieren.
Für Anbieter wie Kertos ist das eine Bewährungsprobe. Ein automatisch erzeugter Nachweis ist nur so viel wert, wie ein Auditor ihm glaubt. Kertos verweist auf Anwenderberichte. Der Desktop-as-a-Service-Anbieter Designair bestand nach Darstellung von Kertos sein erstes ISO-27001-Audit ohne Abweichungen, rund ein halbes Jahr nach dem Start des Projekts. Unabhängig geprüft sind solche Fallberichte nicht.
Nachweise aus dem Arbeitsalltag
Am 22. September 2026 gaben Kertos und Aikido Security eine strategische Partnerschaft bekannt. Aikido wurde im belgischen Gent gegründet und bietet eine Plattform für Software-Sicherheit, die laut der gemeinsamen Mitteilung mehr als 150.000 Teams nutzen, darunter Revolut, SoundCloud, Deel und Niantic.
„Nachweise entstehen dort, wo gearbeitet wird“, sagte Schmidt in der Mitteilung zur Partnerschaft. Eine Tabelle, die drei Wochen vor dem Audit ausgefüllt wird, sei dafür der falsche Ort. Eric Gallegos, Head of Tech Alliances bei Aikido Security, ergänzte: „Entwicklungsteams beheben Sicherheitsprobleme dort, wo sie entstehen: im Code und in der Pipeline.“
Die Integration übernimmt Befunde aus dem Schwachstellenmanagement von Aikido in Kertos, als Nachweis für ISO 27001, SOC 2 und NIS2. Laut der technischen Beschreibung von Kertos liest die Verbindung ausschließlich und verändert nichts in Aikido. Sie aktualisiert sich einmal täglich im Hintergrund oder auf Anforderung.
Kertos prüft dabei täglich, ob die vom Kunden gesetzten Fristen zur Behebung überschritten wurden. Das Ergebnis, bestanden oder nicht bestanden, landet als Auditnachweis bei den ISO-27001-Anforderungen für Schwachstellenmanagement, sichere Entwicklung und Sicherheitstests. So soll die Dokumentation nach Darstellung von Kertos nebenbei entstehen.
Seit September 2026 vertreiben beide Unternehmen ihre Plattformen gemeinsam. Aikido ist bereits an Compliance-Plattformen aus dem US-Markt angebunden, mit Kertos liegen beide Seiten des Ablaufs bei europäischen Anbietern. Schmidt erwartet, dass europäische Kunden und ihre Auditoren darauf zunehmend achten. Dass die Kombination den Weg zur Zertifizierung verkürzt, ist bislang eine Aussage der beiden Unternehmen.
Platz 20 im Sifted 100
Mitte September 2026 erschien das Sifted 100 für DACH und Mittel- und Osteuropa, eine Liste der am schnellsten wachsenden Startups aus 25 Ländern. Kertos steht darin laut eigener Pressemitteilung auf Platz 20 und ist die einzige Compliance-Plattform der Liste.
Grundlage ist das Umsatzwachstum über zwei Jahre. Kertos weist dafür 248,91 Prozent aus, der Durchschnitt der Liste liegt nach derselben Mitteilung bei 157,61 Prozent.
Auch das Team ist in kurzer Zeit gewachsen. Zum Zeitpunkt der Studie arbeiteten 32 Menschen für Kertos, inzwischen sind es nach Unternehmensangaben mehr als 75. Nach Angaben auf der Website sind rund 40 Prozent der Beschäftigten Frauen. Das Team kommt aus 21 Nationen.
„Ich bin stolz auf die Zahl“, sagte Schmidt zur Platzierung. Noch stolzer sei er auf den Weg dorthin, denn „zufällig war daran nichts“. Ob das Tempo hält, muss sich zeigen. Die Liste misst das Umsatzwachstum über zwei Jahre, zur Profitabilität sagt sie nichts.
Was andere mitnehmen können
Die Geschichte von Kertos zeigt, wie aus eigener Erfahrung mit einem lästigen Problem ein Unternehmen werden kann. Schmidt kannte den Aufwand hinter Betroffenenanfragen und Audits aus seiner Zeit als Jurist, Hussak und Prams brachten die Erfahrung mit, daraus Software zu bauen. Daraus entstand eine Software, die Nachweise aus laufenden Abläufen erzeugen soll.
Für Sicherheitsverantwortliche ist vor allem der Gedanke hinter der Aikido-Integration interessant. Entstehen Nachweise täglich aus der Arbeit der Entwicklungsteams, schrumpft die Sammelaktion kurz vor dem Audit.
Offen bleibt, ob europäische Anbieter bei Auditoren tatsächlich einen Vorteil haben. Kertos hat 2021 darauf gesetzt. Die Antwort geben die Audits seiner Kunden in den kommenden Jahren.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Wer hat Kertos gegründet?
Dr. Kilian Schmidt, Johannes Hussak und Alexander Prams gründeten Kertos 2021 in München. Schmidt ist CEO, Hussak COO und Prams CTO. Das Unternehmen arbeitet von München und Berlin aus.
Was leistet die Integration mit Aikido Security?
Die Verbindung übernimmt Befunde aus dem Schwachstellenmanagement von Aikido als Nachweis für ISO 27001, SOC 2 und NIS2. Sie liest ausschließlich und aktualisiert sich einmal täglich oder auf Anforderung. Kertos prüft dabei, ob gesetzte Fristen zur Behebung eingehalten wurden.
Wie schnell wächst Kertos?
Im Sifted 100 für DACH und Mittel- und Osteuropa 2026 steht Kertos mit 248,91 Prozent Umsatzwachstum über zwei Jahre auf Platz 20. Das Team wuchs nach Unternehmensangaben von 32 Mitarbeitenden zum Zeitpunkt der Studie auf mehr als 75.
Lesetipps der Redaktion
LesetippWas ist ISO 27001? Definition, Zertifikat und AbgrenzungLesetippCRA-Meldepflicht startet: Frühwarnung binnen 24 StundenLesetippNIS2-Patchwork: Vier Staaten vor dem EuGH


Mehr aus dem MBF Media Netzwerk
MyBusinessFutureBitkom: 90 Prozent der Firmen wollen eine DSGVO-ReformDigital ChiefsAI Act ab 2. August: Transparenz vor HochrisikocloudmagazinopenDesk öffnet sich für private Cloud-Anbieter
Bildquelle: KI-generiert (September 2026)


