NIS2 et divulgation coordonnée : sortir de la zone grise
La directive NIS2 transforme la divulgation coordonnée des vulnérabilités d'une pratique volontaire en un processus de déclaration obligatoire.
Que cherchez-vous ?
Alec est Chief Digital Officer chez Evernine et écrit sur les architectures cloud, la sécurité informatique et la pratique des opérations numériques.
La directive NIS2 transforme la divulgation coordonnée des vulnérabilités d'une pratique volontaire en un processus de déclaration obligatoire.

Un attaquant a inséré 14 paquets malveillants dans le registre npm en seulement quatre heures, tout en ciblant des secrets liés aux pipelines…

Le BSI met à jour son avertissement concernant les vulnérabilités du noyau Linux : Dirty Frag (CVSS 7,8) permet une escalade de privilèges locale…
La NIS2 entre en vigueur : premières sanctions appliquées, audits du BSI, et la direction générale engagée personnellement jusqu’à 10 millions…

Les appliances VPN et pare-feu constituent les portes d’entrée les plus fréquentes pour les ransomwares, même lorsque la MFA (authentification…

Dans le réseau plat, le ransomware se propage sans frein. Pourquoi la segmentation arrête le mouvement latéral et par où les PME devraient commencer.

Rapport sur le paysage des menaces mondiales de Fortinet 2026 (30 avril) : Le temps d'exploitation est passé de 4,76 jours à 24-48 heures, …
L'État fédéral, les Länder et les communes travaillent en parallèle. Les fournisseurs glissent dans une faille de responsabilité.

Microsoft avertit d'un problème de spoofing/XSS actif dans Exchange Server. Un e-mail préparé suffit pour exécuter du JavaScript dans le contexte du…

Socket a documenté 34 paquets malveillants dans npm, PyPI et Crates.io, contenant des voleurs de portefeuilles (wallets), des outils de piratage SSH…
Signatures, analyse du comportement, anomalies d'apprentissage automatique, raisonnement LLM : quatre moteurs de détection aux forces différentes.
La directive NIS2 impose la sécurisation des chaînes d'approvisionnement, tandis que le CLOUD Act américain contrecarre la protection européenne.
Trois secondes d'audio suffisent en 2026 pour créer un clone vocal. Pourquoi les formations classiques de sensibilisation ne suffisent pas et quelle…

Des attaques de variantes en 14 minutes, 43 % de règles SIEM mortes, des déplacements pertinents pour le BSI : là où les centres …
La NIS2 est en vigueur depuis décembre 2025 sans période de transition. Un plan d'action pratique pour la mise en œuvre destiné aux PME …

Environ 72 % des solutions de sécurité dans les entreprises allemandes sont importées.
Entra Agent ID donne aux agents d'intelligence artificielle des identités propres.
Copilot Cowork exécute des actions de manière autonome. Quelle surface d’attaque cela ouvre et pourquoi le SOC reste aveugle sans journalisation…

Les solutions EDR classiques présentent des angles morts dans les conteneurs. Falco et Tetragon utilisent eBPF pour rendre visibles les rootkits en…
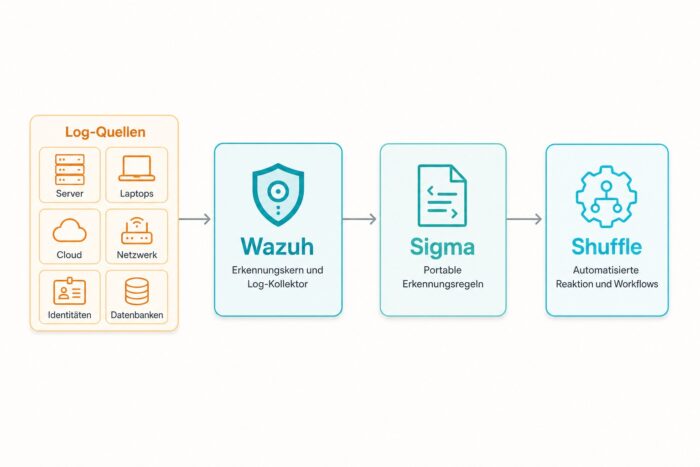
Wazuh, Sigma et Shuffle comme pile SOC : tableau honnête des compromis, trois chiffres pour l’orientation et le moment où le changement devient économique.

Palisade Research documente : des agents d'intelligence artificielle se reproduisent de manière autonome, avec un taux de succès passant de 6 à 81 %.


