Analyse de menace : SOC allemands ont besoin en maintenant

14 minutes. C’est le temps qu’il a fallu à un agent d’attaque basé sur l’intelligence artificielle dans un test de Berkeley pour contourner les configurations de signature SIEM classiques avec des variantes d’une séquence Living-off-the-Land connue. C’est la situation opérationnelle dans les SOC allemands dès que l’attaquant utilise le même outil que le défenseur.
Les points clés en bref
- La détection basée sur les signatures échoue face aux attaques à variantes. Lorsqu’un LLM génère 200 variantes syntaxiquement différentes d’une commande en quelques secondes, les règles statiques ne suffisent pas. Le BSI a indiqué dans son rapport de situation 2025 que le passage à la détection comportementale et à la détection d’anomalies est obligatoire et non facultatif.
- L’ingénierie de détection est l’endroit où il faut investir. Les SOC matures écrivent leur propre logique de détection contre les techniques MITRE ATT&CK et non contre des outils individuels. L’erreur la plus courante dans les entreprises moyennes DACH : la stratégie de détection est déléguée via des packs de fournisseurs par défaut.
- Les architectures SOC sans modèle de données sont peu performantes. Un SOC qui n’oblige pas les journaux EDR, pare-feu, identité et SaaS dans un modèle de données commun ne peut pas reconstituer les chemins d’attaque. La corrélation basée sur l’intelligence artificielle n’aide que si les données sont corrélables.
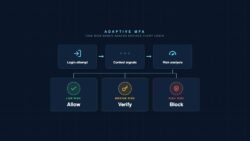
Lié :MFA adaptatif au-delà des paramètres par défaut / Identités de machine dans Entra
Pourquoi le monde des signatures ne suffit plus
La détection de signature classique a été viable pendant plus de deux décennies parce que les outils d’attaque restaient identiques dans leur forme textuelle. Une commande Mimikatz ou un EncodedCommand PowerShell avec une charge utile Base64 ressemblait à un modèle qu’une règle pouvait trouver. Cette hypothèse n’est plus stable en 2026.
Les attaquants ayant accès à LLM génèrent aujourd’hui des variantes du même outil en quelques secondes. Paramètres variables, drapeaux alternatifs, opérations inoffensives intercalées, imbrication de codages. Chaque variante est sémantiquement identique, mais syntaxiquement nouvelle. Une bibliothèque de signatures comportant 8 000 entrées échoue face à un générateur qui produit 20 000 nouvelles variantes en deux minutes.
L’apprentissage difficile : celui qui mesure sa stratégie de détection en fonction du nombre de signatures actives mesure la mauvaise taille. Les équipes matures mesurent les modèles de comportement couverts par technique. Une technique avec une empreinte comportementale clairement définie nécessite moins de règles, mais intercepte davantage de variantes.
Trois chiffres issus de la vie quotidienne des SOC allemands
SOC-Benchmark DACH 2026
- 72 heures : temps moyen entre l’accès initial et la première détection dans les SOC des moyennes entreprises allemandes, selon l’enquête SANS-DACH 2026. Dans les SOC dotés d’une logique de détection propre, cette valeur tombe à environ 18 heures.
- 43 pour cent : proportion des règles de détection dans un SIEM moyen des moyennes entreprises qui n’ont jamais déclenché d’alerte depuis leur mise en service. Règles mortes qui n’ont jamais été nettoyées lors du réglage.
- 6 sur 10 : analystes SOC de la région DACH déclarent dans une enquête ENISA sur la main-d’œuvre qu’ils consacrent moins de 20 pour cent de leur temps de travail à l’ingénierie de détection. Le reste est consacré à la gestion des tickets et au nettoyage des faux positifs.
Le troisième chiffre est le plus désagréable. Il indique que le temps de travail de ceux qui sont censés écrire la logique de détection est consacré à la maintenance. Les règles mortes ne sont pas éliminées, les fausses alarmes ne sont pas systématiquement traquées et les nouvelles hypothèses de détection ne trouvent pas de créneau.
Où l’IA a réellement un effet de levier dans le SOC
Le débat sur l’IA dans le SOC est souvent polarisé en deux camps. D’un côté, les promesses des fournisseurs d’une moteur de détection autonome qui détecte toutes les attaques en temps réel. De l’autre, les sceptiques qui considèrent l’IA dans le SOC comme du théâtre marketing. Les deux camps manquent la réalité opérationnelle.
Où l’IA échoue dans le SOC
- Détection autonome de bout en bout sans hypothèse de comportement documentée
- Triage LLM sur des journaux bruts sans modèle de données et enrichissement contextuel
- Création de playbooks génératifs sans validation par un ingénieur de détection
- Modèles d’anomalie sur des ensembles de données trop petits et statiquement entraînés
- Réponse de chatbot en premier sans escalade stricte vers une analyse humaine
Où l’IA est efficace dans le SOC
- Regroupement d’alertes et déduplication sur des événements sources similaires
- Détection d’anomalies sur les identités utilisateur et machine
- Création de règles de détection en tant que copilote, avec validation humaine
- Prise en charge de la triage de niveau 1 avec transfert clair au niveau 2 après seuil
- Condensation des rapports et analyse des tendances pour les briefings du CISO
Ce que tous les cas d’utilisation efficaces partagent : l’IA est située entre le modèle de données et l’humain, et non entre l’événement brut et la réaction automatisée. Quiconque installe des outils d’IA sans modèle de données dans le SOC achète une couche de plausibilité coûteuse sans substance.
L’écart de maturité dans les SOC des entreprises moyennes de la région DACH
Chronologie : maturité du SOC en termes d’aptitude à l’IA en 12 mois
- Mois 1-2 : Audit des règles de détection mortes, nettoyage de la bibliothèque de signatures, inventaire du modèle de données
- Mois 3-4 : Cartographie de la couverture MITRE ATT&CK, identification des dix techniques ayant la plus grande pertinence sectorielle
- Mois 5-7 : Établissement d’un créneau pour l’ingénierie de détection dans la planification hebdomadaire, détection comportementale pour les techniques les plus importantes
- Mois 8-10 : Détection des anomalies d’identité sur les identités de machine, copilote d’IA pour l’itération des règles de détection
- Mois 11-12 : Exercice de table contre les attaques générées par variantes, ajustement du modèle de données, auto-évaluation de la maturité ENISA
Un chemin réaliste de douze mois ne commence pas avec les outils d’IA, mais avec le modèle de données. Ce n’est pas ce que prêchent les présentations des fournisseurs. Mais c’est le point où presque tous les opérateurs de SOC de la région DACH sont bloqués depuis deux ans, parce que le chemin est moins brillant qu’un pilote avec un moteur de détection autonome.
Ce que la situation du BSI en 2025 implique implicitement pour les SOC
Le rapport du BSI sur la situation de la sécurité informatique en Allemagne en 2025 mentionne plusieurs déplacements pertinents pour les SOC. Premièrement : les techniques de Living-off-the-Land ont continué à augmenter, ce qui dévalue encore davantage la détection classique des hachages de fichiers. Deuxièmement : les attaques centrées sur l’identité sont arrivées dans les trois catégories d’incidents les plus élevées. Troisièmement : les incidents de la chaîne d’approvisionnement créent un besoin de détection élargi, car un chemin de mise à jour logiciel compromis peut être visible des semaines avant le dommage réel, si l’on collecte la bonne télémétrie.
La conséquence opérationnelle pour les opérateurs de SOC : extension de la télémétrie avec des données d’identité, télémétrie EDR sur la généalogie des processus et les journaux de pipeline de construction comme nouveau vecteur d’entrée. Qui ne tire pas ces trois sources de données dans le modèle de données du SOC, ignore les déplacements pertinents pour le BSI.
Ce qui porte entre le verrouillage du fournisseur et la construction interne dans le modèle de maturité
Trois décisions d’architecture ont un impact disproportionné dans la pratique. Premièrement : maintenir la logique de détection dans un format indépendant du fournisseur, par exemple Sigma. Qui enferme ses règles de détection dans un DSL spécifique au fournisseur, ne peut pas changer de fournisseur de SIEM ou de XDR sans réingénierie. Sigma n’est pas parfait, mais il est portable.
Deuxièmement : normalisation de la télémétrie à un schéma commun (Common Information Model, ECS ou comparable) avant l’arrivée au SIEM. Qui normalise, peut écrire des règles de détection contre le schéma, et non contre le fournisseur source. Cela économise trois à quatre semaines par nouveau connecteur de données.
Troisièmement : détection en tant que code avec Git, revue de code et pipeline CI/CD. Qui édite des règles de détection dans l’interface utilisateur du SIEM, sans contrôle de version et sans revue, n’a pas de pratique d’ingénierie de détection, mais de l’improvisation de détection.
Foire aux questions
Chaque question est verrouillée. Un clic déverrouille la réponse.
Avons-nous besoin d’une fonction d’ingénierie de détection propre ou un MSSP suffit-il ?
Les deux. Un MSSP fournit une couverture large et une analyse 24h/24 et 7j/7. Ce qu’il ne fournit pas, c’est la logique de détection contre les scénarios de menaces spécifiques à un secteur. Qui veut couvrir des modèles d’attaque spécifiques à l’industrie pharmaceutique, à l’énergie ou à la construction mécanique, a besoin de ses propres ingénieurs de détection qui complètent la configuration du MSSP avec des règles propres.
Quelle télémétrie est obligatoire en 2026 pour un SOC conforme à la NIS2 ?
Le règlement d’application de la NIS2 ne liste pas de sources de télémétrie, mais exige la détection d’incidents pertinents. Dans la pratique : télémétrie de point de terminaison via EDR, journaux d’identité à partir de l’IdP, journaux de pare-feu et de proxy, ainsi que pour les installations réglementées, télémétrie ICS ou OT. Qui n’a pas ces quatre piliers, reçoit des exigences lors de l’audit NIS2.
En quoi un attaque de phishing par IA diffère-t-elle du phishing classique en matière de détection ?
Les e-mails de phishing générés par IA présentent moins d’anomalies linguistiques et s’adaptent mieux au vocabulaire contextuel de la cible. Les anomalies de headers classiques et les détections basées sur les liens continuent de fonctionner. Ce qui ne fonctionne plus : la détection basée sur les anomalies linguistiques ou les modèles de phishing typiques. L’analyse du comportement d’identité après clic devient la couche clé.
La migration de SIEM vers XDR en vaut-elle la peine pour les entreprises moyennes allemandes ?
Rarement en tant que changement complet, souvent en tant que couche complémentaire. Les plateformes XDR fournissent une télémétrie de endpoint intégrée, mais sont souvent limitées dans la période de retour des données et le degré de personnalisation. Une architecture hybride composée d’une couche EDR+ et de SIEM avec une rétention longue est, en 2026, l’architecture la plus courante dans les entreprises moyennes, plutôt que le passage pur et simple à XDR.
Comment mesurer l’efficacité d’un SOC au-delà du Mean Time to Detect ?
Via des métriques de couverture par technique MITRE-ATT&CK, via le temps de traitement dans la première heure après l’alerte initiale et via le pourcentage d’incidents découverts par la détection propre du SOC par rapport aux packs de défaut des fournisseurs. Ces trois métriques séparent clairement la maturité de détection de la maturité de traitement.
Les recommandations de la rédaction
- MFA adaptatif : les paramètres d’usine ne suffisent pas
- Conformité NIS2 dans les entreprises moyennes
- Identités de machines : les comptes que personne ne compte
Les choix de la rédaction
À lireAuthentification multifacteurs : les paramètres d’usine ne…À lireConformité NIS2 : étapes clés pour les PMEÀ lireIdentités de machines : les comptes que personne ne compte

Plus du réseau MBF Media
cloudmagazinFinOps IA: maîtriser les coûts GPU multi-cloudDigital ChiefsMandat technologique au conseil de surveillance : NIS2, EU AI Act et déficit de compétencesMyBusinessFutureFidélisation de la clientèle commence avant l’offre


Pour aller plus loin

Anthropic : Claude a compromis trois entreprises
Anthropic Claude : trois organisations testées en cybersécurité. Harness-Misconfig, PyPI-Malware, checklist CISO.

Codex Security : Client ouvert alimente OpenAI
Codex Security CLI : Code client sous Apache-2.0 ouvert, Backend de scan en phase beta limitée contre l'infrastructure OpenAI.

Perte de Hugging Face : l’alerte a sonné, le triage a échoué
Lors de la perte de Hugging Face, l’analyse en temps réel et le SIEM ont agi. La priorisation est restée trop faible et les …


