PoC LegacyHive et correctifs Windows récents
Un PoC public d'élévation de privilèges Windows LegacyHive apparaît juste après le Patch Tuesday. Détection ciblant le chargement Hive et le service de profil …
Que cherchez-vous ?
Alec est Chief Digital Officer chez Evernine et écrit sur les architectures cloud, la sécurité informatique et la pratique des opérations numériques.
Un PoC public d'élévation de privilèges Windows LegacyHive apparaît juste après le Patch Tuesday. Détection ciblant le chargement Hive et le service de profil …
La CISA intègre CVE-2026-48939 (iCagenda) et CVE-2026-56291 (Balbooa Forms) au KEV. Scores CVSS jusqu'à 10, exploitation active, correctifs et vérification des IoC.
CVE-2026-55040 : faille critique (CVSS 9.1) permettant un contournement JWT non authentifié. Correctif de juillet et guide pour les admins locaux.
Définition des infrastructures critiques, les acteurs concernés et les obligations, seuils et déclarations exigés par l'ANSSI.
Une SBOM est la nomenclature lisible par machine de tous les composants logiciels. Le Cyber Resilience Act en fait une obligation pour les fabricants.
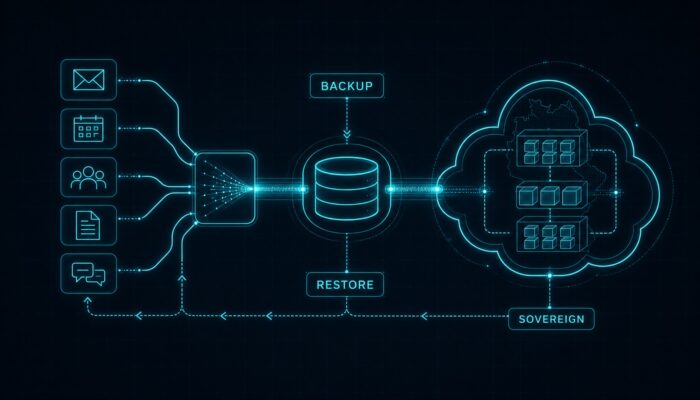
Sauvegarde M365 via DataManagement as a Service : Une institution sociale utilise Pink Elephant pour la sauvegarde des données, la récupération et l'hébergement allemand.
La sécurité OT sécurise les systèmes de contrôle industriels. La disponibilité prime sur la confidentialité, la norme IEC 62443 est essentielle.
La sécurité OT protège les systèmes de contrôle industriel. La disponibilité prime sur la confidentialité ; la norme IEC 62443 est essentielle.
La réponse aux incidents est un processus structuré pour détecter, contenir et analyser les cyberincidents, incluant les obligations NIS2 et RGPD.
Le guide IT-Grundschutz du BSI propose une méthodologie complète pour un SMSI, incluant normes, compendium et modules concrets.

**Traduction :** La sécurité informatique : un pilote noyau signé Microsoft désactive la protection EDR.
Cryptographie post-quantum expliquée : comment les ordinateurs quantiques menacent RSA, les normes NIST et ce que les entreprises doivent faire maintenant.
EDR et XDR démystifiés : comment fonctionne la détection des terminaux, quand XDR fait la différence et comment ils se distinguent de SIEM et …
La CISA ajoute quatre vulnérabilités exploitées activement au catalogue KEV, dont ColdFusion et Langflow. Un signal crucial pour les équipes.
SIEM expliqué simplement : comment fonctionne la corrélation centralisée des logs, ses différences avec SOC et XDR, et les erreurs coûteuses à éviter.
Zero Trust expliqué simplement : le sens de « never trust, always verify », les composants clés et pourquoi ce n'est pas un produit.
Le 31 août 2025, les systèmes chez Jaguar Land Rover ont commencé à se comporter de façon étrange. Quelques jours plus tard, la production …
Les passkeys remplacent le mot de passe par une paire de clés et privent le phishing de sa base.
L'Active Directory est au cœur de l'informatique dans la plupart des entreprises. Celui qui le contrôle, contrôle tout : chaque serveur, chaque accès, chaque …
Découvrez qui est concerné par NIS2, les obligations en vigueur depuis décembre 2025 et pourquoi la direction engage sa responsabilité personnelle.
Entre la divulgation et l'exploitation d'une vulnérabilité, il ne se passe souvent que quelques jours.


