
14 paquetes npm maliciosos en cuatro horas: por qué la verificación estática de terceros ya no es
Un atacante introdujo 14 paquetes maliciosos en el registro de npm en solo cuatro horas y accedió a credenciales secretas de pipelines CI/CD.
¿Qué está buscando?
Alec es Chief Digital Officer en Evernine y escribe sobre arquitecturas cloud, seguridad informática y la práctica de operaciones digitales.
Un atacante introdujo 14 paquetes maliciosos en el registro de npm en solo cuatro horas y accedió a credenciales secretas de pipelines CI/CD.

El BSI actualiza su advertencia sobre vulnerabilidades en el núcleo de Linux: *Dirty Frag* (CVSS 7.8) permite escalada de privilegios locales a…
La NIS2 ya está en vigor: primeras sanciones aplicadas, el BSI realiza auditorías y los directivos responden con responsabilidad personal hasta…

Las appliances de VPN y firewall son la puerta de entrada más común para el ransomware, a menudo a pesar de la MFA activa.

En redes planas, el *ransomware* se propaga sin freno. ¿Por qué la segmentación detiene su movimiento lateral y por dónde debe empezar el sector …

Informe del panorama de amenazas globales de Fortinet 2026 (30 de abril): El tiempo de explotación ha disminuido de 4,76 días a 24-48 horas, …
El gobierno federal, los estados y los municipios trabajan en paralelo. Los proveedores caen en la brecha de responsabilidad.

Microsoft advierte sobre una vulnerabilidad activa de OWA-Spoofing/XSS en Exchange Server que, al abrir un correo malicioso, ejecuta JavaScript en el…

Socket documenta 34 paquetes en npm, PyPI y Crates.io con *stealers* de billeteras, SSH y editores de IA, y lo que los equipos de …
Firmas, análisis de comportamiento, anomalías de aprendizaje automático y razonamiento de modelos lingüísticos grandes: cuatro motores de detección con…
La directiva NIS2 obliga a garantizar la seguridad de las cadenas de suministro, mientras que el CLOUD Act estadounidense socava la protección…
Okay, the user wants me to translate a German article excerpt into Spanish. Let me start by reading the original text carefully. The original …

Okay, the user wants me to translate a German article excerpt into Spanish. Let me start by reading the original text carefully. The original …
NIS2 entra en vigor desde diciembre de 2025 sin período de transición. Una hoja de ruta práctica de implementación para las pymes: pasos viables …

Alrededor del 72 % de las soluciones de seguridad en las empresas alemanas son importadas.
Entra Agent ID proporciona a los agentes de IA sus propias identidades. Descubre por qué esto genera un crecimiento descontrolado de cuentas y cómo …
Copilot Cowork ejecuta acciones de forma autónoma. Qué superficie de ataque abre esto y por qué el SOC permanece ciego sin un registro configurado.

Los EDR tradicionales presentan puntos ciegos en los contenedores. Falco y Tetragon utilizan eBPF para hacer visibles los rootkits en memoria y el abuso…
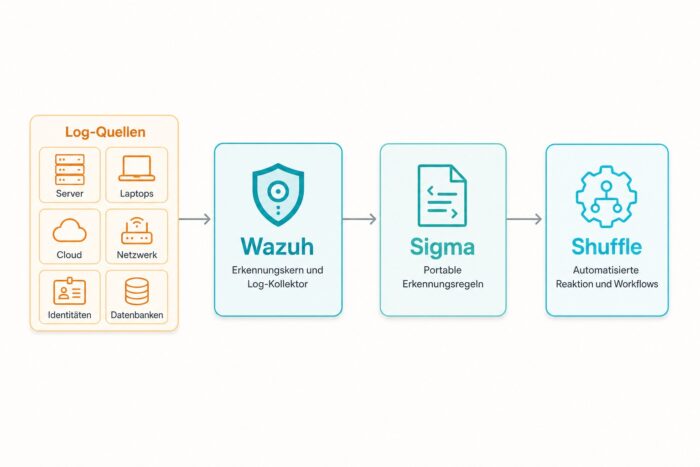
Wazuh, Sigma y Shuffle como pila de SOC: tabla de compensaciones honesta, tres cifras para la dirección y cuándo se vuelve rentable el cambio.

Palisade Research documenta: Agentes de inteligencia artificial se replican de forma autónoma con un éxito del 6 al 81 por ciento.

NIS2-Audits evalúan específicamente la evidencia de las cadenas de suministro desde mayo de 2026.


