Ingeniería de detección sin bloqueo de proveedor: pila Wazuh 2026
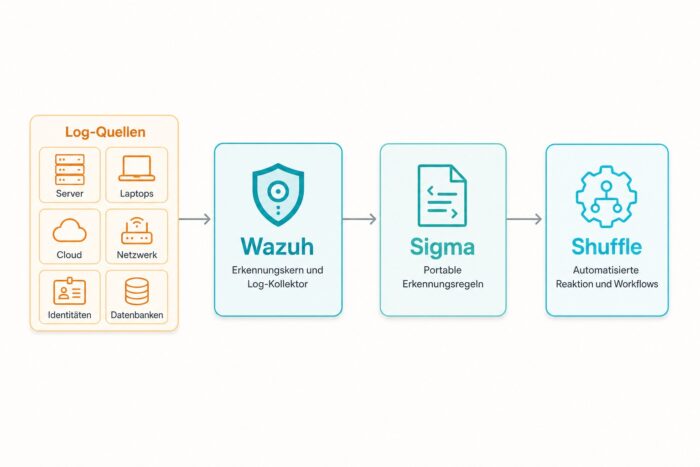
Los contratos de SIEM de los grandes proveedores se renegociarán en los próximos dos años en muchos equipos de seguridad DACH. Quien aprovecha la fecha de renovación no solo busca un proveedor más barato, sino también una arquitectura que no implique un bloqueo de proveedor. Wazuh, Sigma y Shuffle no son una pila de marketing, sino una opción seria, siempre y cuando el equipo exponga honestamente las compensaciones.
Lo más importante en resumen
- La ingeniería de detección no es una cuestión de herramientas, sino una disciplina. Wazuh + Sigma + Shuffle no reemplazan un SIEM, reemplazan un modelo operativo específico. Quien no construye la disciplina tiene los mismos problemas que con el proveedor más caro.
- NIS2 requiere auditoría, no conformidad con el proveedor. Las pilas de código abierto cumplen con los requisitos si se documenta el registro de auditoría. El obstáculo está en el esfuerzo propio, no en la elección de herramientas.
- El cálculo del TCO no es trivial. Los costos de licencia disminuyen, el esfuerzo de FTE aumenta – en equipos pequeños a menudo no es mejor en neto. A partir de tres ingenieros de detección senior, la pila se vuelve económicamente viable.
RelacionadoAuditoría NIS2: La lista de proveedores se rompe en 2 horas / MFA adaptable: La presión de NIS2 como palanca
Por qué el bloqueo de proveedor en el mercado de SIEM se convierte en un riesgo operativo
Las renovaciones de SIEM en empresas medianas y grandes de DACH han seguido un patrón en los últimos 18 meses. Los costos de licencia aumentan dos dígitos, los límites de EPS se vuelven más estrictos, el volumen de registro crece más rápido que el presupuesto debido a las cargas de trabajo en la nube. Quien firmó un contrato en 2018, paga a menudo el doble en 2026 por la misma arquitectura nominal.
El bloqueo de proveedor no es solo una cuestión de costos. Quien ha mantenido 2.000 reglas de detección en un lenguaje de consulta propietario no puede cambiar sin fricción. Eso hace que la ingeniería de detección sea una disciplina que debe estar anclada en el modelo operativo, y no en un contrato de proveedor. Quien pospone esto, paga en la renovación el descuido de tres años.
La nube híbrida no es un patrón de arquitectura, sino la consecuencia de que dos equipos no se han comunicado a tiempo. El bloqueo de proveedor en SIEM es la consecuencia de que nadie trata las reglas de detección como un activo independiente.
La pila en resumen: Wazuh, Sigma, Shuffle, DFIR-IRIS
La pila de código abierto discutida aquí consta de cuatro componentes que cubren diferentes funciones. Están diseñados para trabajar juntos, pero no son una plataforma integrada en el sentido de un SIEM comercial. Precisamente eso es su fortaleza y, al mismo tiempo, su obstáculo.
Wazuh constituye la plataforma de detección. Combina la funcionalidad de HIDS, análisis de registros y generación de informes de cumplimiento en base a Elasticsearch y proporciona una interfaz web para la clasificación de alertas. Sigma es el estándar de reglas de detección, formulado de manera independiente de la plataforma, que se puede traducir en reglas de Wazuh, reglas de detección de Elastic o consultas de Splunk. Shuffle es el componente SOAR que orquesta los flujos de trabajo entre detección, enriquecimiento y respuesta. DFIR-IRIS es la herramienta de gestión de casos para flujos de trabajo de respuesta a incidentes.
Quien escuche la palabra «capacidad de inteligencia artificial agéntica» debe ser cauteloso. Los componentes tienen puntos de integración para el enriquecimiento basado en LLM, pero eso no convierte la pila en una plataforma de seguridad autónoma. Quien utilice agentes de inteligencia artificial en flujos de trabajo de Shuffle también asume la responsabilidad de la «alucinación» que conlleva cada agente. Quien trate las claves KMS como un menú desplegable, o no ha experimentado una auditoría o no ha tenido una buena. Lo mismo se aplica a los agentes de inteligencia artificial en la canalización de detección.
Ventajas y desventajas en la tabla honesta
La comparación honesta entre un SIEM comercial y una pila de código abierto centrada en Wazuh tiene compensaciones claras que faltan en la mayoría de las presentaciones de marketing. Quien presente la tabla antes de la fecha de renovación obtendrá al menos una base para la discusión.
| Dimensión | A favor de la pila de código abierto | A favor del SIEM comercial |
|---|---|---|
| Costos de licencia | Ninguno por EPS, sin límite en el volumen de datos. A menudo, 70 por ciento más barato en el elemento de licencia para configuraciones con mucho uso de la nube. | Predecible, con respaldo de soporte. El informe trimestral del proveedor incluye automáticamente la mayoría de los requisitos de auditoría. |
| Esfuerzo de FTE | Mayor. 2-3 ingenieros de detección en la línea, un senior para el rol de propietario de la arquitectura. | Menor en el día a día, mayor en las escaladas del proveedor. La habilidad de usuario avanzado es específica del proveedor. |
| Portabilidad de la lógica de detección | Las reglas de Sigma son independientes de la plataforma. Cambio a Elastic, Splunk o Sentinel sin pérdida total posible. | Lenguajes de consulta propietarios. La migración suele costar entre 6 y 12 meses por cartera de detección. |
| Auditoría / Cumplimiento NIS2 | Se puede cumplir si se documenta el historial de auditoría. Mayor esfuerzo propio para la prueba. | El proveedor proporciona módulos de auditoría de forma estándar. Estado de cumplimiento en un panel. |
| Escalada de soporte Sev-1 | Comunidad + suscripción paga de Wazuh. Esfuerzo propio en preguntas profundas de arquitectura. | Soporte del proveedor 24/7, acuerdo de nivel de servicio contractual. Ruta de escalada establecida. |
La tabla tiene una consecuencia importante. Las pilas de código abierto no se justifican principalmente por razones financieras, sino estratégicas. Quien considere que el bloqueo del proveedor es un riesgo mayor que la dedicación de FTE, tiene una respuesta. Quien priorice el soporte del proveedor sobre la portabilidad, tiene una respuesta diferente. Ambas son legítimas, ambas tienen sus consecuencias.
Tres números que el CISO debe presentar en el Steering
En el comité de dirección, la discusión sobre código abierto a menudo fracasa en un solo número que nadie ha calculado correctamente. Tres valores sobrios ayudan a dibujar la realidad de manera más clara.
Realidad operativa
3 FTE
Umbral de ingeniería de detección. Por debajo de tres ingenieros senior de detección, la pila de código abierto se vuelve económicamente riesgosa. Por encima, se vuelve productiva.
~ 70 %
Ahorro de licencia en promedio. En perfiles de registro en la nube intensivos. La mitad de esto se destina a esfuerzo de FTE, el resto es ahorro neto.
12 M
Ventana de migración. Duración realista desde la decisión de arquitectura hasta la producción con cobertura completa de reglas. Quien planea más corto, planea de manera deshonesta.
Los números no son un estudio, son valores de experiencia de migraciones productivas. Quien no puede medirlos en su propia configuración, no tiene una propuesta fiable para el Steering. Esa es la verdad incómoda. La diferencia entre «seguridad por diseño» y «seguridad por incidente» es aproximadamente una semana de sueño. La diferencia entre «pensamos en código abierto» y «migramos en 12 meses» son tres números fiables.
Qué cambia Sigma como estándar de reglas
El cambio conceptual más importante no es Wazuh, sino Sigma. Las reglas de detección se convierten en un activo portable, no en un artefacto de proveedor. Un equipo que trabaja con Sigma-First puede ejecutar su lógica de detección en Wazuh, Elastic, Splunk o Sentinel, sin tener que repetir el 80 por ciento del trabajo.
En la práctica, esto significa una disciplina de mantenimiento. Las reglas de detección se versionan en Sigma-YAML, se gestionan en Git, se validan con pipelines de CI contra registros de prueba, y solo después se traducen al lenguaje de la plataforma respectiva. Esta canalización rara vez existe en las pilas de SIEM clásicas, porque no parece necesaria. Se vuelve necesaria tan pronto como se cambia de proveedor.
„Hemos reescrito el manual dos veces, porque el primer intento a las 03:40 horas suena como algo que ha inventado un departamento de marketing. Las reglas de Sigma solo las intentamos escribir una vez.»
Ingeniero senior de detección, consorcio industrial DACH, 2026
Cuándo se merece la pena la pila, cuándo no
La pila se merece la pena en la práctica en tres configuraciones. Primero: en equipos de seguridad con tres ingenieros senior que practican la detección como disciplina y no solo como una cuestión de herramientas. Segundo: en empresas medianas que tienen registros en la nube intensivos y se ahogan bajo las tapas de SIEM-EPS. Tercero: en corporaciones que tienen la diversificación de proveedores como objetivo estratégico y no quieren depender de un solo proveedor para cada categoría de herramientas.
No se merece la pena si el equipo tiene menos de dos ingenieros senior, si los requisitos de auditoría exigen un informe de cumplimiento llave en mano que se pueda generar con cuatro clics, o si el modelo operativo entiende la detección como una entrega pura del proveedor. Quien olvida esto, se construye una segunda tarea de tiempo completo que no fue solicitada en el Steering.
Preguntas frecuentes
Cada pregunta está bloqueada. Un toque desbloquea la respuesta.
¿Es suficiente Wazuh como único SIEM para los obligados a NIS2?
Técnicamente sí, con el esfuerzo propio necesario. Wazuh cumple con la mayoría de los requisitos de detección, registro y cumplimiento. Sin embargo, la conformidad con NIS2 no se logra a través de la herramienta en sí, sino a través del proceso documentado: seguimiento de auditoría, frecuencia de informes, escalada de incidentes. Quien ya lo tenga, ahorra dinero. Quien aún no lo tenga, no debería combinar el cambio de proveedor con la configuración del proceso.
¿Cuán laborioso es el mantenimiento de las reglas Sigma en comparación con un SIEM comercial?
Inicialmente mucho más laborioso, porque se deben configurar la canalización de CI y el registro de pruebas. Después de 6-9 meses, el esfuerzo de mantenimiento continuo es comparable, porque la cobertura de pruebas detecta regresiones antes que el ciclo de actualización del proveedor.
¿Cuánto cuesta una pila de Wazuh realista en funcionamiento?
En configuraciones medias (5.000 EPS, 50 sensores), los costos de infraestructura son de 30.000 a 60.000 euros al año, más 3 FTE de ingeniería de detección. Un SIEM comercial comparable a menudo se encuentra en el rango de licencia de seis dígitos bajos, más 1-2 FTE. La cuenta se inclina a favor de la pila de código abierto tan pronto como aumenta el volumen de EPS o la profundidad de la auditoría.
¿Qué papel desempeña DFIR-IRIS frente a las herramientas comerciales de gestión de casos?
DFIR-IRIS cubre el 80% de lo que una gestión de casos de mercado medio ofrece. El 20% restante suele ser plantillas de informes y lógica de SLA preconfigurada. Para configuraciones de grupo con requisitos de auditoría estrictos, las herramientas comerciales siguen siendo ventajosas; para empresas medianas, DFIR-IRIS es muy productivo.
¿Se pueden combinar los flujos de trabajo de Shuffle con herramientas SOAR comerciales?
Sí, a través de API REST en ambos lados. Sin embargo, en la práctica, esto rara vez tiene sentido, ya que la arquitectura híbrida genera más rutas de escalada de las que ahorra. O el equipo decide Shuffle como SOAR principal, o se queda con la herramienta comercial. La híbrida es una fase de transición, no una arquitectura objetivo.
Más del network de MBF Media
Lectura adicional

Anthropic: Claude vulneró tres empresas
Claude de Anthropic superó tres evaluaciones cibernéticas: errores en Harness, malware en PyPI y lista de verificación para CISOs.

Codex Security: CLI abierta alimenta a OpenAI
Codex Security CLI: Código del cliente bajo Apache-2.0 abierto, Backend de escaneo en fase beta limitada contra infraestructura de OpenAI.

Intrusión en Hugging-Face: Alarma activada, triage omitido
En la intrusión de Hugging-Face, el análisis de tiempo de ejecución y SIEM actuaron. La priorización fue demasiado baja y los equipos de SOC …


