Bypass de JWT en SharePoint abre sitios locales
CVE-2026-55040: bypass de JWT no autenticado en SharePoint, CVSS 9.1. Cadena Rapid7, parche de julio y checklist para administradores locales.
¿Qué está buscando?
Alec es Chief Digital Officer en Evernine y escribe sobre arquitecturas cloud, seguridad informática y la práctica de operaciones digitales.
CVE-2026-55040: bypass de JWT no autenticado en SharePoint, CVSS 9.1. Cadena Rapid7, parche de julio y checklist para administradores locales.
Descubre qué significa KRITIS, qué operadores están afectados y cuáles son las obligaciones, umbrales y reportes que exige el BSI.
Una SBOM es la lista legible por máquina de todos los componentes de software. El Acta de Ciberresiliencia la exige como obligación del fabricante.
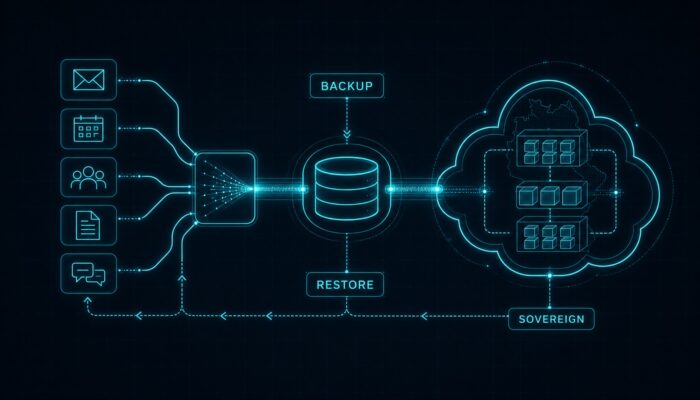
Copia de seguridad M365 vía DataManagement as a Service: Una institución social utiliza Pink Elephant para la copia de seguridad de datos, recuperación y …
La ciberseguridad OT protege sistemas de control industrial. La disponibilidad prima sobre la confidencialidad; la IEC 62443 es la norma clave.
La seguridad OT protege sistemas de control industrial. La disponibilidad es prioritaria sobre la confidencialidad; la norma IEC 62443 es clave.
La respuesta a incidentes es el proceso estructurado para detectar, contener y analizar incidentes de seguridad, incluyendo obligaciones de notificación según NIS2 y GDPR.
Proteccion basica de TI: metodologia del INTECO para un SGSI con estandares, compendio y modulos concretos. Definicion, estructura y certificacion.

Ciberseguridad: Un controlador de kernel firmado por Microsoft desactiva la protección EDR.
Criptografía postcuántica explicada: por qué los ordenadores cuánticos amenazan RSA, qué regulan los estándares NIST y cómo empezar ya.
EDR y XDR explicados: cómo funciona la detección en endpoints, cuándo XDR marca la diferencia y cómo se comparan con SIEM y NDR.
CISA incluye cuatro vulnerabilidades activamente explotadas en el catálogo KEV, entre ellas ColdFusion y Langflow.
SIEM explicado: cómo funciona la correlación central de registros, diferencias con SOC y XDR, y errores costosos al implementarlo.
Zero Trust explicado: qué significa 'nunca confiar, siempre verificar', sus componentes clave y por qué no es un producto.
El 31 de agosto de 2025, los sistemas de Jaguar Land Rover comenzaron a comportarse de manera extraña. Pocos días después, la producción se …
Las *passkeys* reemplazan la contraseña con un par de claves y privan al *phishing* de su base fundamental. Lo esencial al implementarlas en una …
El Active Directory es el corazón de la TI en la mayoría de las empresas. Quien lo controla, controla todo: cada servidor, cada acceso, …
Descubre quiénes están afectados, qué obligaciones entraron en vigor en diciembre de 2025 y por qué los directivos responden personalmente.
Entre la divulgación y la explotación de una vulnerabilidad suelen mediar hoy solo días.
Alerta de ciberseguridad: vulnerabilidad CVE-2026-48558 en SimpleHelp elude autenticación multifactor. CVSS 10.0, plazo CISA, IOCs y acciones urgentes.
DORA está vigente desde 2025, pero solo la mitad de las entidades financieras cumplen. En 2026 importan informes registrales, pruebas de penetración y supervisión …


