Kertos: tres fundadores convierten el cumplimiento en una ventaja
Como jurista, el Dr. Kilian Schmidt conocía el cumplimiento sobre todo como una carga. En 2021 fundó Kertos en Múnich con Johannes Hussak y Alexander Prams, una plataforma que automatiza el compliance y genera evidencias para normas como ISO 27001 y NIS2. Hoy Kertos tiene más de 75 empleados y ocupa el puesto 20 entre las startups de mayor crecimiento de DACH y Europa central y oriental.
Lo más importante en resumen
- Un problema surgido del propio día a día profesional. Kilian Schmidt vivió el trabajo de protección de datos como jurista en Home24, TIER Mobility y Gorillas, y en 2021 lo convirtió, junto con Johannes Hussak y Alexander Prams, en un producto propio.
- Normas europeas como punto de partida. La plataforma cubre, entre otras, ISO 27001, el RGPD (Reglamento General de Protección de Datos), NIS2, el EU AI Act y TISAX, y funciona sobre infraestructura europea.
- Puesto 20 en el Sifted 100. En el Sifted 100 para la región DACH y Europa central y oriental, Kertos ocupa el puesto 20 con un crecimiento de ingresos del 248,91 % en dos años, como única plataforma de compliance de la lista.
Relacionado: La aplicación de NIS2 afecta a 29.500 empresas alemanas
Un jurista frustrado
Kilian Schmidt conoció el cumplimiento normativo desde el lado en el que se acumula el trabajo. Inició su carrera en Home24 como Senior Legal Counsel y responsable de protección de datos del grupo, trabajó después en el bufete Freshfields Bruckhaus Deringer y pasó a TIER Mobility. Allí acompañó, según la página corporativa de Kertos, la expansión de las áreas jurídica y de política pública, mientras la empresa de alquiler de patinetes crecía de una a 65 ciudades y de 50 a 800 empleados. Más tarde asesoró al servicio de reparto Gorillas.
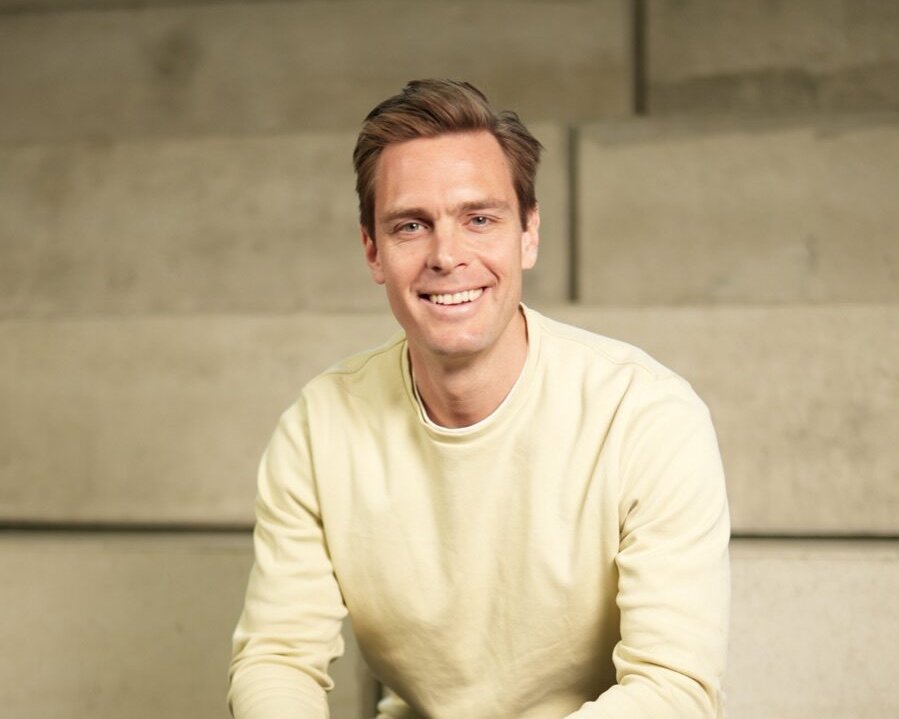
De esa época procede la experiencia que hasta hoy marca a Kertos. «When I started my career as a lawyer and legal counsel, compliance wasn’t exactly a passion», escribe Schmidt en una carta abierta sobre la Serie A. El proceso más engorroso del RGPD (Reglamento General de Protección de Datos, la normativa europea de privacidad) lo vio en las solicitudes de los afectados, cuando las personas quieren saber qué datos guarda una empresa sobre ellas.
Precisamente ese proceso quiso automatizar Schmidt. De la primera herramienta para solicitudes de afectados surgió, paso a paso, una suite que hoy cubre, entre otros, ISO 27001, ISO 42001, NIS2, DORA y TISAX. Schmidt había vivido el cumplimiento normativo como un trámite obligatorio. Ahora construía una herramienta para las personas que cumplen ese trámite a diario.
¿Qué es la automatización del cumplimiento normativo? La automatización del cumplimiento normativo designa software que genera y verifica de forma continua evidencias para estándares como ISO 27001, RGPD, NIS2 o SOC 2 a partir de los sistemas de una empresa. El objetivo es que las pruebas se generen donde trabajan los equipos, en lugar de recopilarlas justo antes de la auditoría.
Tres fundadores de Múnich
Schmidt no fundó Kertos en solitario en 2021. Johannes Hussak y Alexander Prams ya se conocían de una empresa anterior conjunta y aportaron experiencia tanto técnica como en el día a día de emprender. Hoy Kertos trabaja desde Múnich y Berlín.
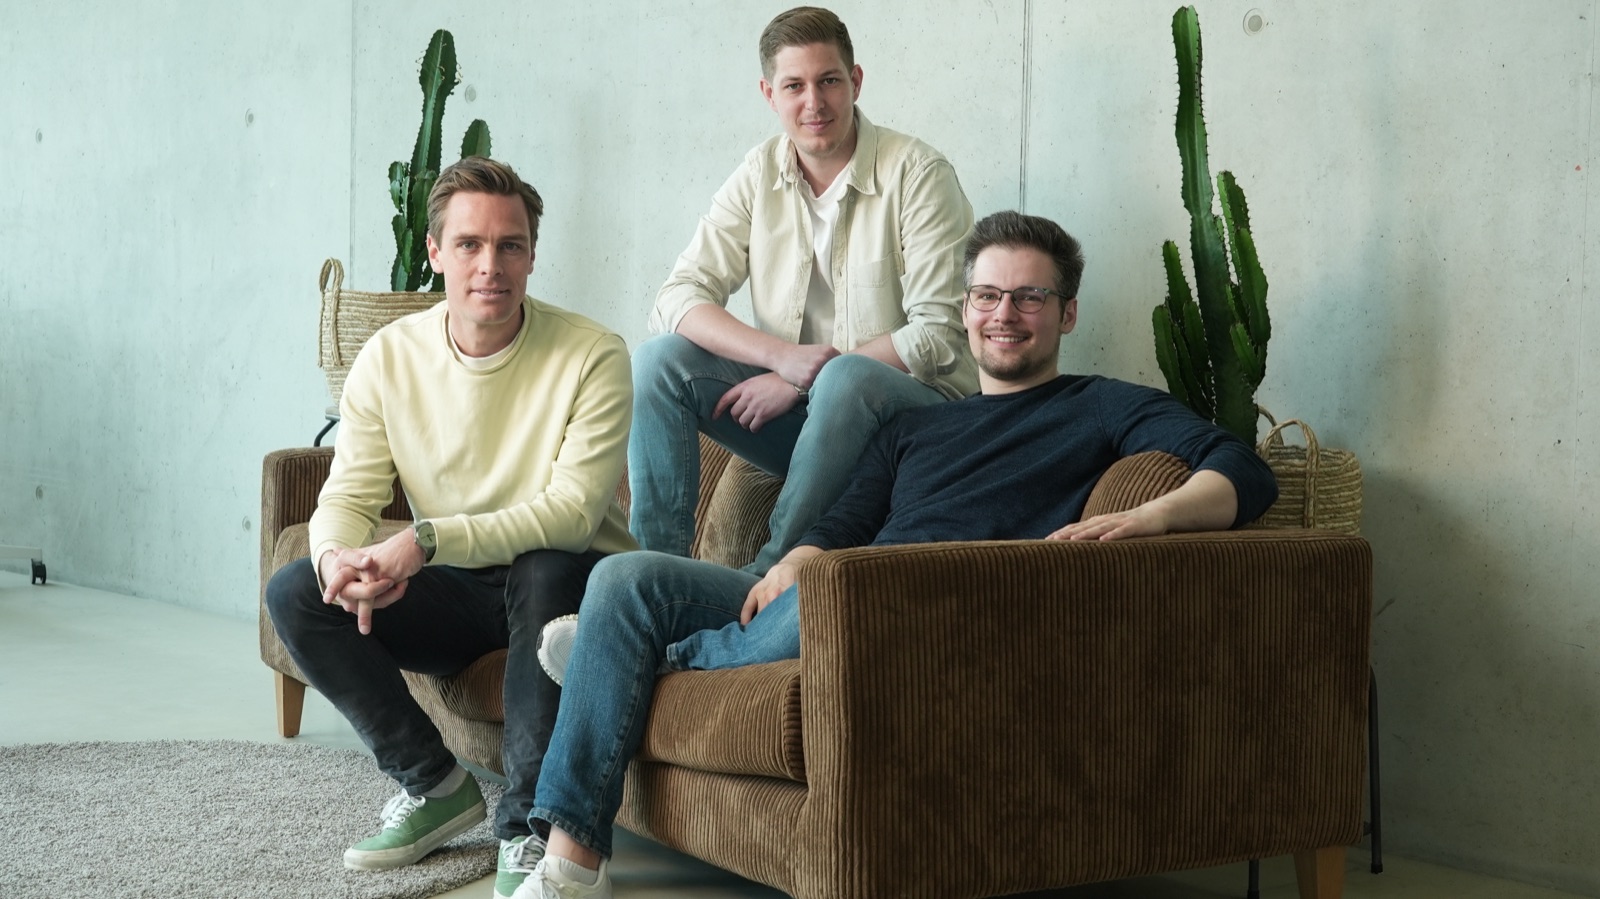
Según la propia empresa, Kertos es el tercer proyecto empresarial de Hussak. Estudió Ingeniería Mecánica y Gestión Internacional en la Universidad Técnica de Múnich (TUM) hasta obtener el máster en ambas disciplinas, y pasó por el programa Manage&More de UnternehmerTUM, la incubadora de la propia universidad. Después fundó una empresa de comercio electrónico y dirigió durante más de dos años el departamento de innovación de una empresa de desarrollo muniquesa.
Prams empezó a programar a los once años y a los dieciséis ya colaboraba en el desarrollo de un motor de videojuegos. Durante sus estudios de Informática en la TUM publicó dos aplicaciones en la App Store, y más tarde dirigió durante más de cinco años el departamento de inteligencia artificial y visión por computador de una empresa de desarrollo muniquesa. En 2020, Hussak y Prams fundaron juntos Aitaro GmbH, un año antes de lanzar Kertos junto con Schmidt.
Hoy los roles están claramente repartidos. Schmidt dirige Kertos como CEO, Hussak es responsable del negocio operativo como COO, y Prams, como CTO, lidera la tecnología. Un jurista, un ingeniero y un informático reúnen así en un mismo equipo fundador el derecho, los procesos y el software.
Primero, las reglas europeas
Los fundadores situaron las reglas europeas en el punto de partida. Schmidt lo justifica así. «La automatización del cumplimiento normativo llevaba mucho tiempo dominada por proveedores optimizados para marcos norteamericanos. El equivalente europeo tenía que nacer de otra manera desde el principio, con marcos europeos como prioridad y la soberanía de los datos como estándar. Precisamente esa posición quisimos ocupar cuando arrancamos en Múnich en 2021», declaró a mediados de septiembre en un comunicado sobre la clasificación de Sifted.
En la carta sobre la ronda Serie A, la empresa se describe como «lawyer-founded, EU-native», es decir, fundada por juristas y con sede en Europa. La plataforma está diseñada para el derecho europeo y funciona sobre infraestructura europea.
Johannes Hussak conoce bien el punto de partida de muchas empresas. «Muchas empresas siguen viendo la protección de datos y el cumplimiento normativo como un mal necesario. Y lo es, porque existen leyes que resultan vinculantes para las empresas», afirmó a principios de 2025 en una entrevista con Business Punk. En la misma conversación, Schmidt formuló el planteamiento contrario: «Entender el cumplimiento normativo no como un freno, sino como un acelerador del crecimiento digital: ese es nuestro objetivo con Kertos.»
Capital para su propio camino
El inicio se financió con una ronda semilla: en 2023, Kertos recaudó 4 millones de euros, según Munich Startup. En 2024 se sumó una subvención de la Unión Europea. Dentro del proyecto EUProFIT, Kertos recibió 2,2 millones de euros con los que, según su propio comunicado, quería desarrollar entre otras cosas un knowledge graph, funciones de chatbot y autocompletado, así como un monitor de cumplimiento normativo. El objetivo era facilitar a pequeñas y medianas empresas el cumplimiento del RGPD (Reglamento General de Protección de Datos).
En septiembre de 2025 llegó la ronda Serie A. En total fluyeron 14 millones de euros a la empresa, según datos de Finance Forward, y se sumó como nuevo inversor Portage, especializado en tecnología financiera. Los inversores ya existentes PiLabs, Redstone, 10x Founders -en torno a Felix Haas- y seed + speed Ventures volvieron a invertir, después de que Kertos hubiera recibido cerca de 5 millones de euros en rondas anteriores. Según el análisis de Finance Forward, el sector cuenta con viento de cola a nivel mundial: en el mismo periodo, el proveedor estadounidense Myriad AI también captó nuevo capital.
| Financiación | Importe | Fuente |
|---|---|---|
| Rondas anteriores | cerca de 5 millones de euros | Finance Forward |
| Subvención de la UE EUProFIT, 2024 | 2,2 millones de euros | Comunicado de Kertos |
| Serie A, septiembre de 2025 | 14 millones de euros | Finance Forward |
Con el capital de la Serie A, Kertos quiere profundizar la automatización y ampliar el llamado Trust Graph. En él, las empresas podrán reutilizar controles ya verificados con clientes y proveedores, en lugar de aportar cada prueba de nuevo para cada socio comercial. Los agentes de IA se encargan del trabajo, mientras que el equipo del cliente conserva las aprobaciones.
Un producto para muchas normativas
La plataforma unifica en un solo sistema la seguridad de la información, la protección de datos y la gestión de la IA. Según la empresa, cubre ISO 27001, ISO 42001, ISO 27701, RGPD, NIS2, la Ley de IA de la UE, SOC 2, TISAX y C5. El asistente agéntico KAIA elabora políticas, verifica evidencias y supervisa los controles.
A principios de 2026, Kertos obtuvo su propia certificación ISO 42001, el estándar internacional para sistemas de gestión en torno a la inteligencia artificial. La plataforma aplica el mismo estándar a sus clientes.
Según sus propios datos, Kertos atiende a cientos de clientes. Entre ellos, de acuerdo con Finance Forward, figuran empresas como Personio, Enpal, Flink y Pliant. El software utiliza IA para verificar, entre otras cosas, el cumplimiento del Reglamento General de Protección de Datos (RGPD) y de la regulación sobre IA, y automatiza las tareas que ello conlleva.
En declaraciones a Deutsche Wirtschafts Nachrichten, el director de tecnología (CTO) Alexander Prams citó en septiembre de 2025 el RGPD, la ISO 27001, NIS2 y la Ley de IA como los marcos normativos frente a los que quiere medirse la plataforma.
Asesores y escenario
Kertos también crece a través de alianzas. A finales de abril de 2026, la empresa anunció una colaboración con la consultora de cumplimiento normativo Axipro. Según el comunicado sobre la alianza, la experiencia de los asesores debe incorporarse al desarrollo del producto.
El propio fundador asume el papel de divulgador. En la Deutsche Compliance Konferenz (Conferencia Alemana de Cumplimiento Normativo) celebrada en Fráncfort, Schmidt participó el 11 de junio de 2026 con una ponencia sobre NIS2 e IA, abordando la pregunta de si la inteligencia artificial es más bien una puerta de entrada a riesgos o un impulsor de una mejor ciberseguridad. En el blog corporativo explica temas como la obligación de notificar incidentes de protección de datos y el plazo de 72 horas que establece el artículo 33 del RGPD (Reglamento General de Protección de Datos).
Fuertes rivales estadounidenses
Kertos compite en un mercado de rápido crecimiento dominado por proveedores estadounidenses. La consultora Frost & Sullivan prevé para el mercado mundial de automatización del cumplimiento normativo (compliance) un crecimiento anual cercano al 40 por ciento entre 2024 y 2029. Entre los proveedores líderes cita, entre otros, a Vanta y Drata. Vanta cuenta, según sus propios datos, con más de 16.000 empresas usuarias, mientras que Drata, de acuerdo con Gartner Peer Insights, da soporte a más de 8.500 organizaciones.
Ese ritmo tiene su lado oscuro. En marzo de 2026, TechCrunch informó sobre acusaciones contra el proveedor estadounidense Delve. Su plataforma habría dado a los clientes una falsa sensación de seguridad mediante certificados falsificados. Delve lo negó y subrayó que los informes de auditoría solo los emiten auditores independientes. Adam Shnider, de la firma auditora Coalfire, describió después un mercado en el que algunas plataformas compiten sobre todo por precio y velocidad.
Para proveedores como Kertos, esto supone una prueba de fuego. Un certificado generado automáticamente vale solo lo que un auditor esté dispuesto a creerse. Kertos remite a casos de clientes. El proveedor de escritorio como servicio (Desktop-as-a-Service) Designair superó, según relata Kertos, su primera auditoría ISO 27001 sin desviaciones, aproximadamente medio año después del inicio del proyecto. Estos casos, no obstante, no han sido verificados de forma independiente.
Evidencias del día a día laboral
El 22 de septiembre de 2026, Kertos y Aikido Security anunciaron una asociación estratégica. Aikido, fundada en la ciudad belga de Gante, ofrece una plataforma de seguridad de software que, según el comunicado conjunto, utilizan más de 150.000 equipos, entre ellos Revolut, SoundCloud, Deel y Niantic.
«Las evidencias surgen allí donde se trabaja», declaró Schmidt en el comunicado sobre la asociación. Una hoja de cálculo rellenada tres semanas antes de la auditoría sería el lugar equivocado para ello. Eric Gallegos, responsable de Alianzas Tecnológicas (Head of Tech Alliances) en Aikido Security, añadió: «Los equipos de desarrollo corrigen los problemas de seguridad allí donde se originan: en el código y en el pipeline.»
La integración traslada los hallazgos de la gestión de vulnerabilidades de Aikido a Kertos como evidencia para ISO 27001, SOC 2 y NIS2. Según la descripción técnica de Kertos, la conexión solo lee datos y no modifica nada en Aikido. Se actualiza una vez al día en segundo plano o bajo demanda.
Kertos comprueba a diario si se han superado los plazos de corrección fijados por el cliente. El resultado, superado o no superado, se registra como evidencia de auditoría para los requisitos de ISO 27001 relativos a gestión de vulnerabilidades, desarrollo seguro y pruebas de seguridad. Así, según explica Kertos, la documentación se generaría de forma casi automática.
Desde septiembre de 2026, ambas empresas comercializan sus plataformas de forma conjunta. Aikido ya está conectada a plataformas de cumplimiento normativo del mercado estadounidense; con Kertos, ambos extremos del proceso quedan en manos de proveedores europeos. Schmidt espera que los clientes europeos y sus auditores presten cada vez más atención a este aspecto. Que la combinación acorte el camino hacia la certificación es, por ahora, una afirmación de ambas empresas.
Puesto 20 en el Sifted 100
A mediados de septiembre de 2026 se publicó el Sifted 100 para la región DACH (Alemania, Austria y Suiza) y Europa Central y del Este, una lista de las startups de mayor crecimiento de 25 países. Según su propia nota de prensa, Kertos ocupa el puesto 20 y es la única plataforma de cumplimiento normativo de la lista.
El criterio de clasificación es el crecimiento de la facturación en dos años. Kertos registra un 248,91 por ciento, frente a una media del 157,61 por ciento para el conjunto de la lista, según el mismo comunicado.
El equipo también ha crecido con rapidez. En el momento del estudio, Kertos contaba con 32 empleados; según la empresa, ahora son más de 75. De acuerdo con la información publicada en su web, alrededor del 40 por ciento de la plantilla son mujeres, procedentes de 21 países.
«Estoy orgulloso de esta cifra», declaró Schmidt sobre la clasificación. Y añadió que se siente aún más orgulloso del camino recorrido hasta llegar ahí, porque «nada de esto fue casualidad». Queda por ver si este ritmo se mantiene: la lista mide el crecimiento de la facturación en dos años, pero no dice nada sobre la rentabilidad.
Qué pueden aprender otros de esto
La historia de Kertos muestra cómo, a partir de la experiencia propia con un problema molesto, puede surgir una empresa. Schmidt conocía el esfuerzo que implican las solicitudes de los interesados y las auditorías desde su época como jurista; Hussak y Prams aportaron la experiencia necesaria para convertir eso en software. De ahí nació una solución que genera evidencias a partir de los procesos en curso.
Para los responsables de seguridad, resulta especialmente interesante la idea detrás de la integración con Aikido. Si las evidencias se generan a diario a partir del trabajo de los equipos de desarrollo, la recopilación previa a la auditoría se reduce considerablemente.
Queda por ver si los proveedores europeos realmente cuentan con una ventaja ante los auditores. Kertos apostó por ello ya en 2021. La respuesta la darán las auditorías de sus clientes en los próximos años.
Preguntas frecuentes
Cada pregunta está bloqueada. Un toque desbloquea la respuesta.
¿Quién fundó Kertos?
Dr. Kilian Schmidt, Johannes Hussak y Alexander Prams fundaron Kertos en 2021 en Múnich. Schmidt es CEO, Hussak COO y Prams CTO. La empresa trabaja desde Múnich y Berlín.
¿Qué ofrece la integración con Aikido Security?
La conexión utiliza los hallazgos de la gestión de vulnerabilidades de Aikido como evidencia para ISO 27001, SOC 2 y NIS2. Funciona en modo exclusivo de lectura y se actualiza una vez al día o bajo demanda. Kertos comprueba si se han cumplido los plazos establecidos para la corrección.
¿A qué velocidad crece Kertos?
En el Sifted 100 para la región DACH (Alemania, Austria y Suiza) y Europa Central y del Este 2026, Kertos ocupa el puesto 20 con un crecimiento de ingresos del 248,91 por ciento en dos años. Según datos de la propia empresa, el equipo pasó de 32 empleados en el momento del estudio a más de 75.
Selección editorial
Recomendado¿Qué es la ISO 27001? Definición, certificado y diferenciasRecomendadoNIS2: Cuatro países demandados ante el Tribunal de la UE


Más de la red MBF Media
Digital ChiefsLey de IA desde el 2 de agosto: transparencia frente a riesgos altoscloudmagazinopenDesk se abre a los proveedores privados de nube
Fuente de la imagen: generado por IA (septiembre 2026)


