OT-Security: Was der Cyber Resilience Act jetzt verlangt
Doppelinterview zur it-sa 2026
Eine Industrieanlage läuft 15 bis 50 Jahre, jedes Sicherheitsupdate braucht Freigaben und unter Umständen neue Abnahmen. Simon Göggel von ADS-TEC Industrial IT und Thomas Sinnwell von consistec erklären, was der Cyber Resilience Act für Hersteller und Betreiber ändert und wie sich Angriffe in dezentralen Energienetzen erkennen lassen.
Das Wichtigste in Kürze
- Der CRA macht Security by Design zur Voraussetzung für den Marktzugang. Hersteller müssen Produkte über Jahre mit Sicherheitsupdates versorgen.
- In der OT führt an der Auswertung von Netzwerkdaten kaum ein Weg vorbei. Die Erfassung muss passiv und rückwirkungsfrei erfolgen.
- Transparenz über die eigenen Anlagen ist die Grundlage für alles Weitere. Budget und Reihenfolge der Maßnahmen sollten sich an den Schlüsselanlagen ausrichten.
Verwandt: CRA-Meldepflicht startet: Frühwarnung binnen 24 Stunden · Was ist OT-Security? Schutz für Produktionsanlagen
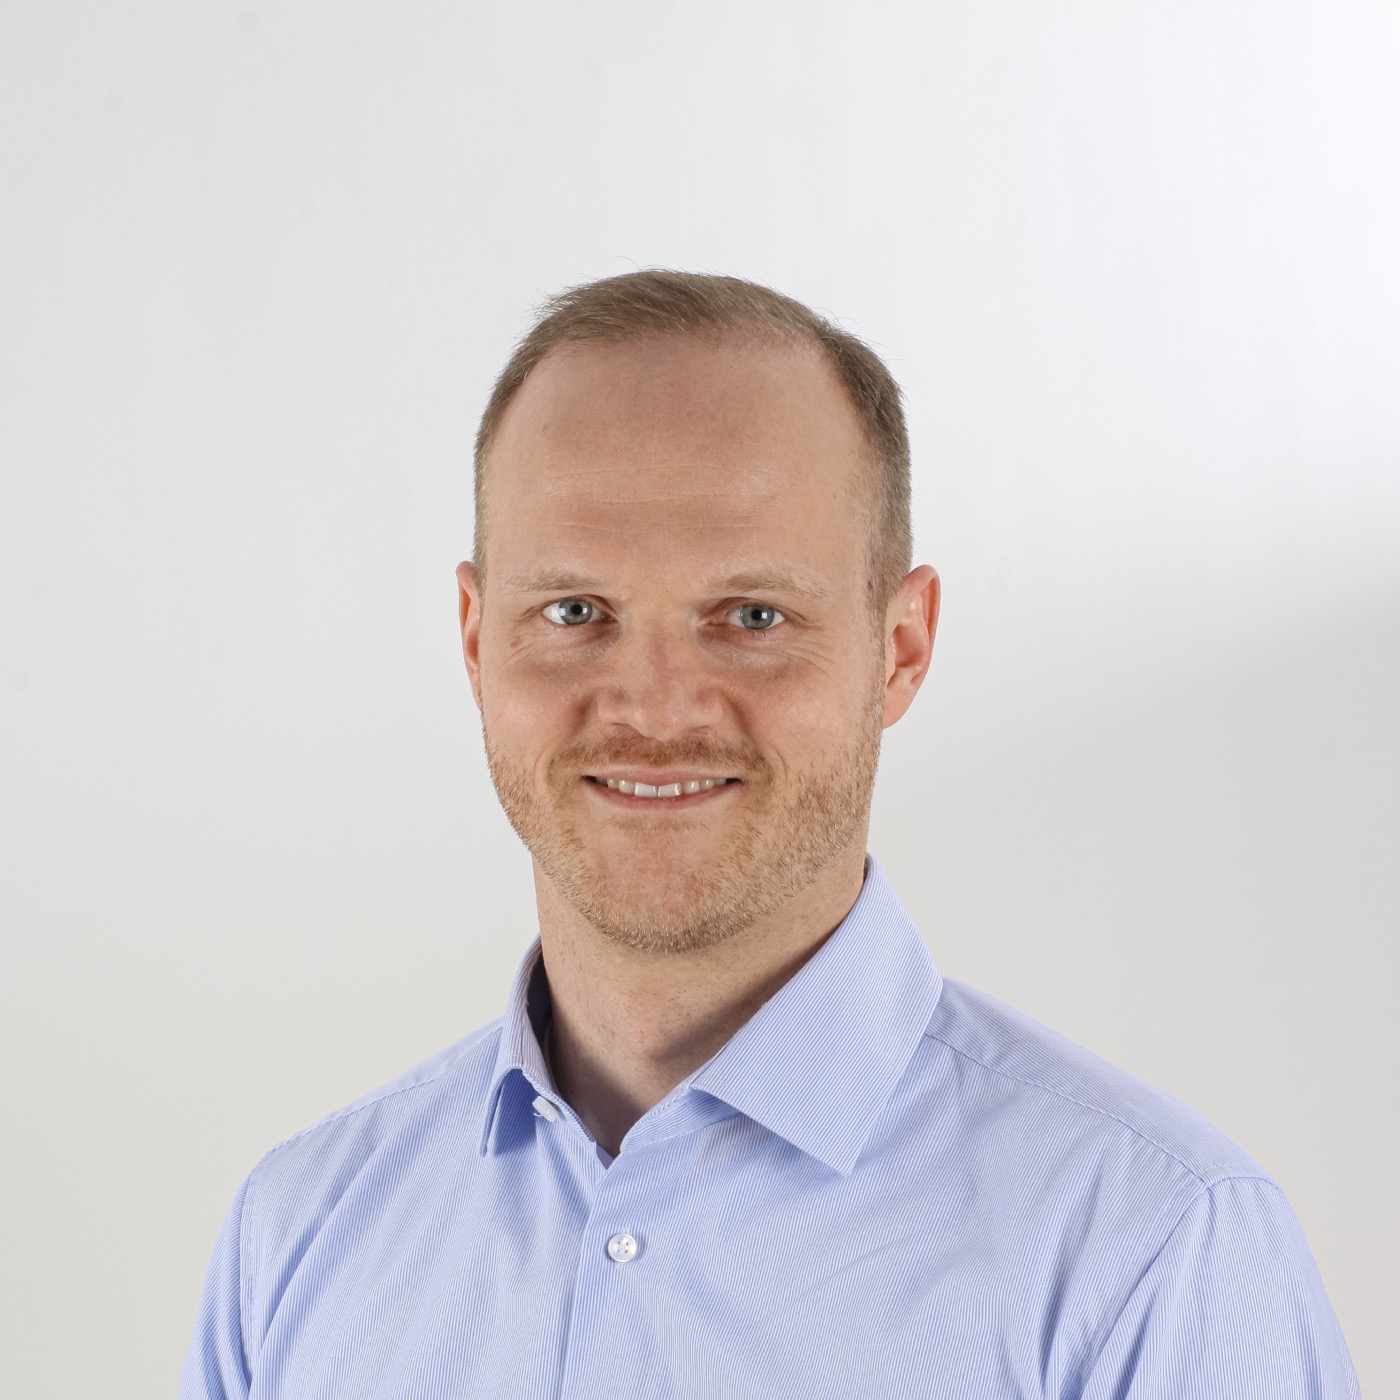
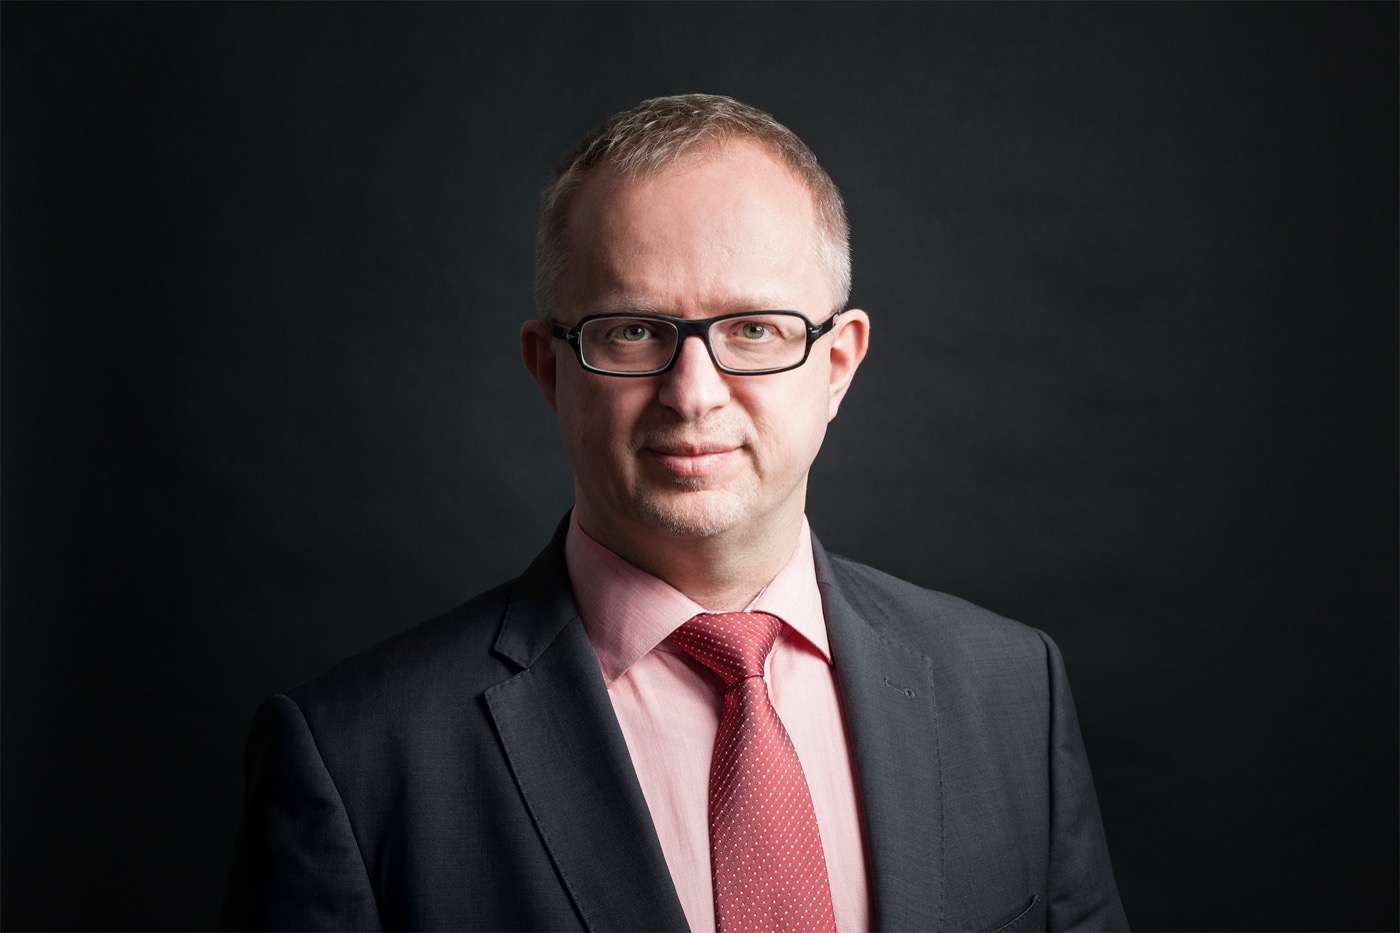
ADS-TEC Industrial IT und consistec stellten auf der it-sa 2026 gemeinsam aus (Halle 7, Stand 7-304). Die Redaktion hat beiden Unternehmen fünf Fragen zur Sicherheit industrieller Anlagen gestellt.
Antworten geben Simon Göggel und Thomas Sinnwell. Göggel ist Head of Product Management bei ADS-TEC Industrial IT. Das Unternehmen aus Nürtingen baut Industrial PCs, OT-Firewalls und Router sowie die Fernwartungsplattform Big-LinX. Sinnwell ist Geschäftsführer von consistec, dem Hersteller der caplon-Systeme zur Angriffserkennung auf Basis von Netzwerkdaten. Die Frage zur Angriffserkennung in dezentralen Energienetzen hat allein Sinnwell beantwortet.
IT-Sicherheit und Realität in der OT
Frage 01
Industrieanlagen und Energienetze hängen heute an Fernwartung und Plattformen. Wo sehen Sie bei Betreibern die größte Lücke zwischen IT-Security und der Realität in der OT?
Simon Göggel · ADS-TEC Industrial IT
Sicherheit beginnt mit Transparenz. Genau die fehlt in der OT häufig. Viele Betreiber kennen die Firmwarestände in ihren Anlagen nicht vollständig und stoßen bei näherem Hinsehen auf Geräte und Schnittstellen, die nirgends dokumentiert sind. Hinzu kommt eine andere Prioritätenordnung.
In der OT steht die Verfügbarkeit über allem, weshalb Security dort lange weniger Aufmerksamkeit bekam und das Bewusstsein für das Thema entsprechend gering blieb. Am deutlichsten zeigt sich das beim Patchen. Eine Anlage läuft 15 bis 50 Jahre und überdauert damit mehrere Generationen von IT-Equipment. Jedes Update braucht die Freigabe des Herstellers, kann in den Betrieb eingreifen und zieht unter Umständen neue Abnahmen nach sich. Ein tragfähiges Sicherheitskonzept verlangt deshalb organisatorisches Know-how und echtes Verständnis für die OT, sonst bleibt die Distanz zwischen IT- und OT-Verantwortlichen bestehen.
Thomas Sinnwell · consistec
Den Begriff Lücke finde ich schwierig, weil er nahelegt, dass die OT der IT einfach hinterherläuft. Tatsächlich blicken beide Teams aus grundverschiedenen Rahmenbedingungen auf Cybersecurity. Diese Unterschiede werden im gegenseitigen Austausch oft zu wenig berücksichtigt. In der IT kreisen viele Fragen um Performance und Verfügbarkeit für die Anwender.
Agenten auf Systeme auszurollen ist dort Alltag. Die automatische Isolation kompromittierter Rechner steht bei den meisten Verantwortlichen auf der Wunschliste. In der OT zählt dagegen die Kontinuität des Produktionsprozesses. Agenten auf Endpunkten lassen sich dort aus unterschiedlichen Gründen meist nicht aufspielen oder sind schlicht nicht gewollt.
Kommt es zu einem Vorfall, wird er zunächst beobachtet und analysiert, damit eine angemessene Reaktion folgen kann. Diese Reaktion läuft in aller Regel bewusst nicht automatisiert ab. Ohne Kenntnis beider Logiken plant man an der Realität der Anlage vorbei.
Ohne Kenntnis beider Logiken plant man an der Realität der Anlage vorbei.
Frage 02
Dezentrale Energienetze bestehen aus vielen kleinen Erzeugern und Speichern. Wie erkennt man dort Angriffe, wenn keine zentrale Leitwarte den vollen Überblick hat?
Thomas Sinnwell · consistec
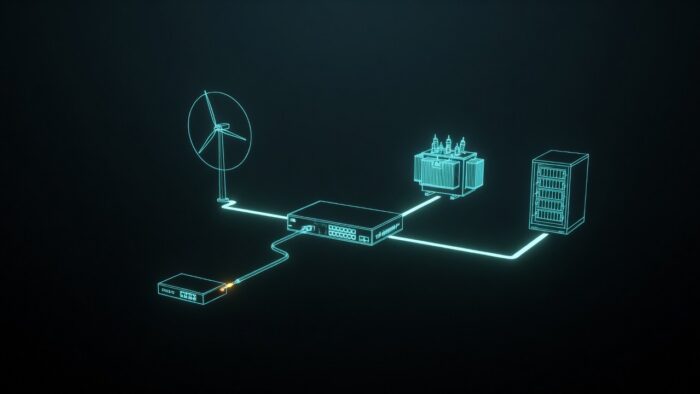
In der OT führt an der Auswertung von Netzwerkdaten kaum ein Weg vorbei. Logdaten stehen selten zur Verfügung und Agenten lassen sich in der Regel nicht aufspielen. Die Erfassung selbst muss passiv und vollständig rückwirkungsfrei erfolgen, damit der Prozess unberührt bleibt. In räumlich weit verteilten Infrastrukturen wie Energie- oder SCADA-Netzen verschärft sich die Lage, weil die Analyse bereits vor Ort stattfinden muss.
Die Monitoring-Architektur muss deshalb erlauben, die Ergebnisse vieler Probes in übergeordneten Mediation- oder Master-Appliances zusammenzuführen. Entscheidend ist dabei die Pufferung in den Probes selbst. Die Übertragungswege zu entlegenen Stationen sind oft schmalbandig und gelegentlich gestört. Erst zwischengespeicherte Ergebnisse erlauben es, die einzelnen Befunde später korrekt zueinander in Beziehung zu setzen.
Ein Angriff über mehrere Standorte hinweg wird erst in dieser Korrelation sichtbar. Für den Betrieb zählt außerdem, dass sich Software-Updates der Probes über dieselbe kaskadierte Infrastruktur ausrollen lassen. Niemand möchte für ein Update jeden Außenstandort einzeln anfahren.
Pflichten aus dem Cyber Resilience Act
Frage 03
Seit dem 11. September laufen die ersten Meldepflichten des Cyber Resilience Act. Was bedeutet der CRA für Hersteller industrieller Hardware und für die Betreiber, die diese Hardware einsetzen?
Simon Göggel · ADS-TEC Industrial IT
Mit dem Cyber Resilience Act wird Security by Design für Hersteller von einem Differenzierungsmerkmal zur Voraussetzung für den Marktzugang. Ein PSIRT, das Schwachstellen strukturiert bearbeitet, gehört dann ebenso zur Grundausstattung wie eine gepflegte Software-Stückliste. Hinzu kommt die Pflicht, Produkte über Jahre mit Sicherheitsupdates zu versorgen. Der sichere Betrieb im Feld bleibt trotzdem ein Teamsport.
Der CRA verpflichtet den Hersteller, Updates bereitzustellen, einspielen muss sie in aller Regel der Betreiber. Die Strecke zwischen „Update ist verfügbar“ und „Update ist installiert“ liegt also weiterhin bei ihm. In der OT ist sie wegen Freigaben und notwendiger Abnahmen oft lang. Hersteller und Betreiber müssen den sicheren Anlagenbetrieb deshalb gemeinsam gewährleisten. Der Hersteller ist gefordert, klar auf Risiken und Betriebsvoraussetzungen hinzuweisen. Der Betreiber muss diese Hinweise in seine eigene Risikobetrachtung übernehmen.
Thomas Sinnwell · consistec
Vieles, was der CRA verlangt, ist in der Energiewirtschaft seit Jahren gelebte Praxis. Für uns ist das Whitepaper „Anforderungen an sichere Steuerungs- und Telekommunikationssysteme“ des BDEW eine zentrale Referenz. Kunden haben uns bereits vor Jahren anhand dieses Papiers auditiert. Als Hersteller der Software für die caplon-Monitoring-Systeme stehen für uns im Kontext des CRA die sichere Softwareentwicklung und das Schwachstellenmanagement im Vordergrund.
Ebenso wichtig ist die Frage, wie sich unsere Software beim Kunden möglichst einfach aktualisieren lässt. Wegen dieser Vorgeschichte haben wir dem CRA vergleichsweise gelassen entgegengesehen. Für Betreiber verschiebt die Verordnung vor allem die Kaufentscheidung. Bei der Beschaffung industrieller Hardware und der darauf laufenden Software wird künftig genauer geprüft, ob ein Hersteller seine Pflichten über den gesamten Lebenszyklus erfüllen kann. Bei der Kombination aus caplon-Probes und ADS-TEC-Hardware haben beide Seiten diese Hausaufgaben gemacht.
Was ist der Cyber Resilience Act? Der Cyber Resilience Act (CRA) ist eine EU-Verordnung, die Cybersicherheitsanforderungen für Produkte mit digitalen Elementen festlegt. Hersteller müssen Sicherheit von der Entwicklung an einplanen, Schwachstellen über den gesamten Supportzeitraum behandeln und Sicherheitsupdates bereitstellen. Die Meldepflichten für aktiv ausgenutzte Schwachstellen gelten seit dem 11. September 2026, die übrigen Pflichten ab Dezember 2027.
Vom Pflichtbaustein zur Zukunftsplattform
Frage 04
Ihr Messethema lautet „Vom Pflichtbaustein zur Zukunftsplattform“. Wie wird der CRA mehr als Compliance-Aufwand, etwa bei Update-Fähigkeit, Lebenszyklus und Fernwartung über viele Jahre?
Simon Göggel · ADS-TEC Industrial IT
Digitalisierung und Vernetzung gehören zu den Grundlagen für Produktivitätsgewinne und damit für unseren Wohlstand. Heben lässt sich dieses Potenzial nur mit einer sicheren Vernetzung und einem sicheren Betrieb von Anlagen und OT-Assets. Neu ist die Forderung nach Security in der OT dabei keineswegs. Das BSI und andere Institutionen unterstützen Betreiber seit Langem mit konkreten und sinnvollen Handlungsempfehlungen.
Mit dem CRA und NIS2 wird aus der Empfehlung nun eine Verpflichtung, diese Basis tatsächlich zu schaffen. Genau hier beginnt für uns der Weg vom Pflichtbaustein zur Zukunftsplattform. Eine Anlage mit dauerhafter Updatefähigkeit und sicherer Fernwartung kann über viele Jahre mit den Anforderungen mitwachsen, statt bei jeder neuen Vorgabe nachgerüstet werden zu müssen. Die Investition in Compliance wird so zu einer Infrastruktur, auf der weitere Digitalisierung aufsetzen kann.
Thomas Sinnwell · consistec
Unbestritten kommen mit dem CRA neue Herausforderungen auf Hersteller und Anwender digitaler Systeme zu, von denen die IT manche schon länger kennt. Gleichzeitig hat digitale Resilienz durch die geopolitische Lage und das enorme Erstarken der Cyberkriminalität ein ganz anderes Gewicht bekommen als noch vor wenigen Jahren. Für die OT bedeutet der CRA deshalb einen echten Gewinn an Sicherheit, weil er eine langfristige Wartung der digitalen Systeme verlangt. Gerade dort, wo Anlagen über Jahrzehnte laufen, war genau das bislang die Achillesferse.
Für uns als Hersteller gehört die Updatefähigkeit damit in die Architektur. Bei verteilten Monitoring-Systemen wird das schnell zur zentralen Betriebsfrage. Die Software der Probes in Umspannwerken oder Windparks muss sich über die kaskadierte Infrastruktur aktualisieren lassen, ohne dass jemand vor Ort sein muss. So bleibt ein Sensor über seinen gesamten Lebenszyklus auf dem Stand, den die Bedrohungslage erfordert.
Die Investition in Compliance wird so zu einer Infrastruktur, auf der weitere Digitalisierung aufsetzen kann.
Frage 05
Welche drei Schritte sollte ein OT-Verantwortlicher im Mittelstand in den nächsten zwölf Monaten angehen?
Simon Göggel · ADS-TEC Industrial IT
Das hängt stark vom Reifegrad der Organisation ab. Ein Grundsatz gilt aber überall, denn was man nicht kennt, kann man nicht managen. Transparenz über die eigenen Anlagen ist deshalb die Grundlage für alles Weitere, von der Risikobewertung über das Business Continuity Management bis zum Update- und Patch-Management. Im zweiten Schritt geht es um die Priorisierung der Sicherheitsmaßnahmen.
Dafür braucht es eine ehrliche Antwort auf die Frage nach den Kronjuwelen. Wo verdient das Unternehmen sein Geld und welche Schlüsselanlagen dürfen unter keinen Umständen ausfallen? Daran sollten sich Budget und Reihenfolge ausrichten. Parallel dazu muss die Awareness in der gesamten Organisation wachsen. Im Ernstfall entscheiden die Menschen an der Anlage darüber, ob eine Auffälligkeit gemeldet oder übergangen wird.
Thomas Sinnwell · consistec
Den Punkten von ADS-TEC stimme ich zu und würde einen ergänzen. Transparenz sollte möglichst früh mit einer regelbasierten Überwachung der kritischen OT-Komponenten verknüpft werden. Die Inventarisierung ist in gewachsenen Anlagen ein langwieriges Projekt. Mit dem Monitoring bis zu ihrem Abschluss zu warten, kostet wertvolle Zeit.
Die Kopplung hat zwei Effekte. Das Sicherheitsniveau steigt schon während der Bestandsaufnahme, weil die wichtigsten Komponenten von Anfang an beobachtet werden. Außerdem wird sichtbar, wie weit Inventarisierung und Erfassung tatsächlich fortgeschritten sind. Für die Motivation der Teams und für die Kommunikation mit der Geschäftsleitung ist diese Sichtbarkeit erheblich. Unserer Erfahrung nach hilft sie durch die eine oder andere Durststrecke, die solche Projekte zwangsläufig mit sich bringen.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Was bedeutet der Cyber Resilience Act für Hersteller industrieller Hardware?
Security by Design wird zur Voraussetzung für den Marktzugang. Ein PSIRT gehört ebenso zur Grundausstattung wie eine gepflegte Software-Stückliste. Hinzu kommt die Pflicht, Produkte über Jahre mit Sicherheitsupdates zu versorgen.
Wie erkennt man Angriffe in dezentralen Energienetzen?
In der OT führt an der Auswertung von Netzwerkdaten kaum ein Weg vorbei. Die Erfassung muss passiv und vollständig rückwirkungsfrei erfolgen. Ein Angriff über mehrere Standorte hinweg wird erst in der Korrelation der Ergebnisse vieler Probes sichtbar.
Wer muss Updates nach dem CRA einspielen?
Der Hersteller muss Updates bereitstellen. Einspielen muss sie in aller Regel der Betreiber. Die Strecke bis zur Installation ist in der OT wegen Freigaben und Abnahmen oft lang.
Quelle: Schriftliches Interview mit Simon Göggel und Thomas Sinnwell, Oktober 2026.
Lesetipps der Redaktion
LesetippDie CRA-Meldepflicht bindet einen Teil des Security-EtatsLesetippOpenSSL: Was Hersteller jetzt nachweisen müssenLesetippDrohnen über KRITIS: Perimeter wird Cyber-OT
Mehr aus dem MBF Media Netzwerk
MyBusinessFutureHersteller melden CRA-Vorfälle an ENISA vor dem CSIRT
Digital ChiefsCRA zwingt Hersteller zur Meldung binnen 24 Stunden
cloudmagazinWenn das Rechenzentrum mit dem Stromnetz atmet

Bildquelle: KI-generiert (Oktober 2026). Porträts: ADS-TEC Industrial IT, consistec