Adaptive MFA: Was Unternehmen für NIS2 nachweisen müssen
Adaptive Multi-Faktor-Authentifizierung kann Anmeldungen anhand ihres Risikos unterschiedlich absichern. Für besonders wichtige und wichtige Einrichtungen verlangt das BSI-Gesetz geeignete, verhältnismäßige und wirksame Risikomanagementmaßnahmen sowie deren Dokumentation. Dazu gehört die Verwendung von Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung. Eine allgemeine Pflicht zu adaptiver MFA lässt sich daraus nicht ableiten.
Das Wichtigste in Kürze
- Das BSIG verlangt risikogerechte Maßnahmen. Betroffene Einrichtungen müssen deren Umsetzung dokumentieren.
- Adaptive MFA ist eine technische Option. Ihre Eignung hängt unter anderem von den geschützten Zugängen und den Risiken ab.
- Nachweise sollten die Entscheidung erklären. Dazu gehören Zugangsregeln, Ausnahmen und Ergebnisse von Wirksamkeitsprüfungen.
Was das BSI-Gesetz für die Authentifizierung verlangt
§ 30 BSIG verpflichtet besonders wichtige und wichtige Einrichtungen zu geeigneten, verhältnismäßigen und wirksamen technischen und organisatorischen Maßnahmen. Bei der Verhältnismäßigkeit sind unter anderem Risikoexposition, Größe, Umsetzungskosten und mögliche Auswirkungen von Sicherheitsvorfällen zu berücksichtigen. Die Einhaltung dieser Pflicht ist zu dokumentieren.
Der Maßnahmenkatalog nennt Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung. Er legt keine allgemeine Pflicht zu einer adaptiven MFA-Engine fest. Welche Lösung angemessen ist, hängt von der Einrichtung und ihren Risiken ab. Zusätzliche sektorspezifische Vorgaben sind gesondert zu prüfen.
Wie adaptive MFA Anmeldungen steuern kann
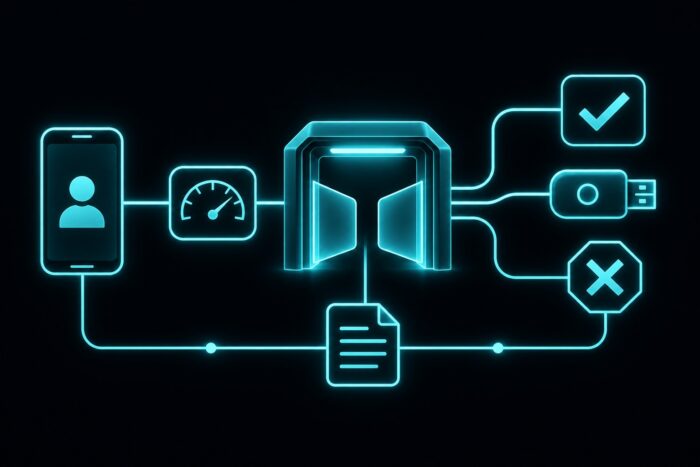
Adaptive MFA bezieht Kontextsignale in die Entscheidung über eine Anmeldung ein. Dazu können das verwendete Gerät, der Anmeldeort und die Sensitivität der angeforderten Ressource gehören. Eine Regel kann bei erhöhtem Risiko einen stärkeren Nachweis verlangen oder den Zugriff sperren.
Für die Umsetzung sollten Sicherheitsteams zunächst privilegierte Konten, Fernzugänge und Zugänge externer Dienstleister erfassen. Anschließend lassen sich Regeln je nach Schutzbedarf festlegen und testen. Auch Wiederherstellung und Notfallzugänge gehören in die Planung: Ein schwacher Wiederherstellungsweg kann den Schutz einer Anmeldung unterlaufen.
Phishing-resistente Verfahren und Ausnahmen prüfen
Für besonders sensible Zugänge kann phishing-resistente MFA sinnvoll sein. Die US-Cybersicherheitsbehörde CISA beschreibt FIDO/WebAuthn als phishing-resistentes Verfahren. Dafür kommen etwa Sicherheitsschlüssel oder in Geräten integrierte Authentifikatoren infrage. Eine biometrische Freigabe allein macht ein beliebiges Anmeldeverfahren noch nicht phishing-resistent.
Maschinen- und Dienstkonten benötigen eigene Schutzkonzepte, da interaktive Anmeldeverfahren dort häufig nicht passen. Unternehmen sollten deren Berechtigungen begrenzen, Zugangsdaten geschützt verwalten und Ausnahmen dokumentieren. Welche Kontrollen geeignet sind, ergibt sich aus dem jeweiligen Einsatz und der Risikobewertung.
Welche Unterlagen eine Prüfung unterstützen
Für eine nachvollziehbare Umsetzung bietet sich eine Übersicht der Konten und Zugänge an. Sie kann festhalten, welche Verfahren für welche Zugänge gelten, wer Ausnahmen genehmigt und wie die Wirksamkeit überprüft wird. Konfigurationen, Testergebnisse und dokumentierte Entscheidungen helfen dabei, die Umsetzung zu erläutern. Eine bestimmte Tabelle oder eine einheitliche Aufbewahrungsfrist für MFA-Protokolle schreibt § 30 BSIG dabei nicht allgemein vor.
Die technische ENISA-Leitlinie enthält praktische Hinweise und Beispiele für Nachweise. Sie richtet sich insbesondere an bestimmte Anbieter digitaler Infrastruktur und IKT-Dienste. Die Leitlinie selbst ist rechtlich unverbindlich und ersetzt die Prüfung der jeweils geltenden Vorgaben nicht.
Häufige Fragen
Jede Frage ist verschlossen. Ein Tippen entriegelt die Antwort.
Ist adaptive MFA für NIS2 verpflichtend?
§ 30 BSIG schreibt adaptive MFA nicht allgemein vor. Betroffene Einrichtungen müssen geeignete Maßnahmen einschließlich Lösungen zur MFA oder kontinuierlichen Authentifizierung einsetzen und deren Umsetzung dokumentieren.
Reicht SMS als zweiter Faktor aus?
Das lässt sich nicht pauschal für jeden Zugang beantworten. Die Auswahl hängt vom Risiko und den anwendbaren Vorgaben ab. Für sensible Zugänge sollten Unternehmen phishing-resistente Verfahren prüfen.
Welche Nachweise sind für eine Prüfung hilfreich?
Hilfreich sind eine Übersicht geschützter Zugänge, die geltenden Regeln und Ausnahmen sowie dokumentierte Tests. Die Unterlagen sollten erklären, wie die Maßnahmen ausgewählt wurden und wie ihre Wirksamkeit geprüft wird.
Lesetipps der Redaktion
LesetippSignal-Kommunikation riskiert NIS2-ComplianceLesetippAdaptive MFA: Device-Code-Phishing umgeht Entra- und Okta-MFA

Mehr aus dem MBF Media Netzwerk
Digital ChiefsBoards fordern vom CIO mehr als Vision: VerteidigbarkeitcloudmagazinPlatform Engineering ist kein DevEx-Projekt mehr
Mehr aus dem MBF Media Netzwerk
- Boards fordern vom CIO mehr als Vision: Verteidigbarkeit
- Platform Engineering ist kein DevEx-Projekt mehr
Bildquelle: KI-generiert (November 2026)