Exploitation de SimpleHelp MFA-Bypass avec un score 10.0
Alerte cybersécurité : la faille SimpleHelp CVE-2026-48558 désactive l'authentification multifacteur et est activement exploitée. CVSS 10.0, échéance CISA, IOCs et mesures immédiates.
Que cherchez-vous ?
Alec est Chief Digital Officer chez Evernine et écrit sur les architectures cloud, la sécurité informatique et la pratique des opérations numériques.
Alerte cybersécurité : la faille SimpleHelp CVE-2026-48558 désactive l'authentification multifacteur et est activement exploitée. CVSS 10.0, échéance CISA, IOCs et mesures immédiates.
DORA est en vigueur depuis 2025, mais seulement la moitié des institutions financières sont conformes. En 2026, les déclarations de registre, les tests de …
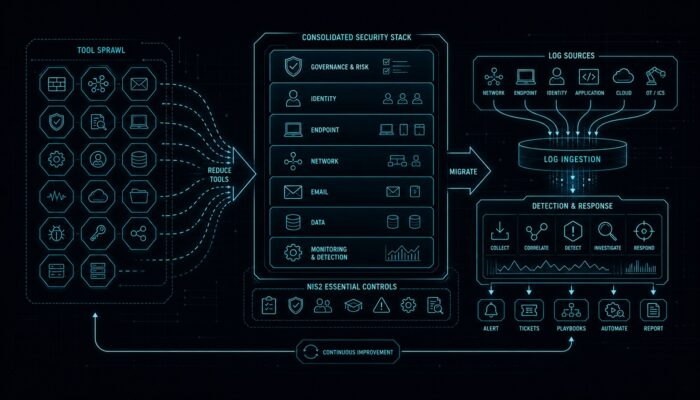
Consolider le stack de sécurité réduit les coûts. Quels contrôles maintenir selon l'article 30 BSIG pour éviter des failles NIS2.
NIS2 prévoit 24 heures, DORA seulement 4, le RGPD 72. Quelle est la période de notification qui démarre et à quoi ressemble le flux …
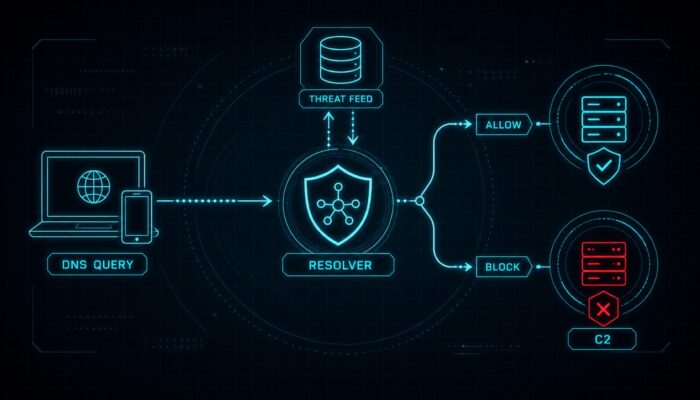
Presque chaque attaque commence par une requête DNS. Comment le DNS protecteur bloque les logiciels malveillants et le phishing dès le début et pourquoi…
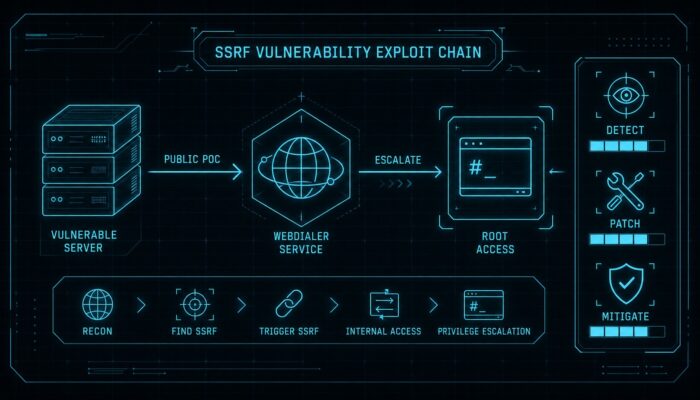
Un code d'exploitation circule pour la vulnérabilité critique SSRF dans Cisco Unified Communications.
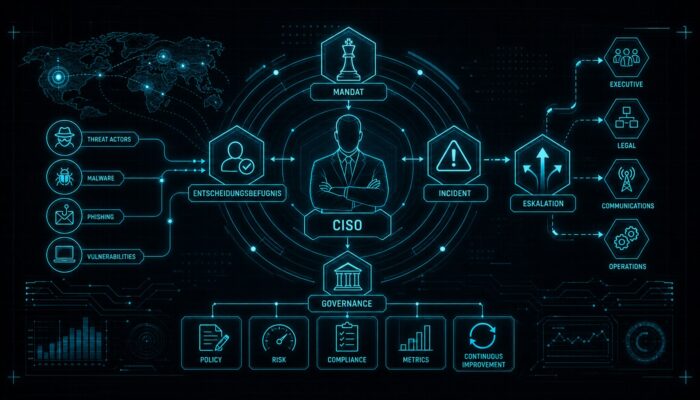
Mandat du CISO 2026 : Quels droits de décision, de veto et d'escalade doivent être réglementés par écrit afin qu'il soit clair en cas …
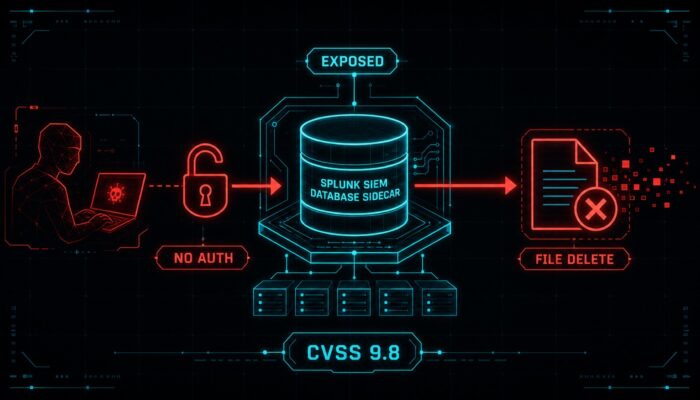
Une faille critique de Splunk permet des attaques sans connexion. La CISA avertit d'une exploitation active.
Voici l'extrait traduit : Risque lié à la chaîne d'approvisionnement selon NIS2 et DORA : Pourquoi le questionnaire fournisseur ne suffit pas et comment…
Les comptes de service survivent pendant des années à des services désactivés. C'est pourquoi OWASP considère cela comme le premier risque NHI et comment…
Sécurité cloud : CrowdStrike étend le projet QuiltWorks avec AWS. Ce que l'alliance fait contre les cyberattaques pilotées par l'IA et ce que les …
La surveillance NIS2 est lancée : le délai d'enregistrement de la BSI est expiré, l'autorité vérifie et sanctionne désormais.
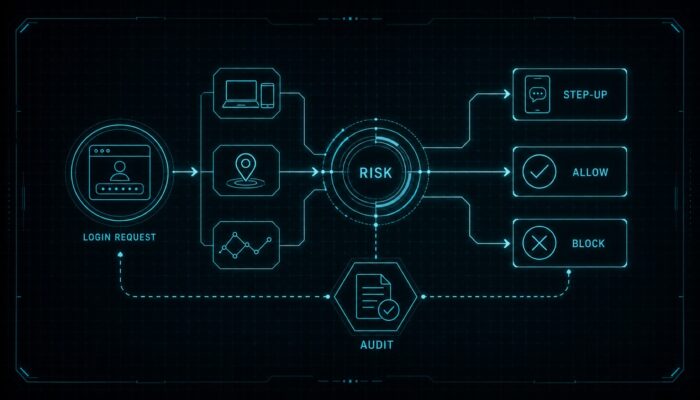
L'Adaptive MFA réussit un audit NIS2 uniquement avec une politique documentée, exportable et justifiée. Pratiques concernant Entra ID, Okta et Duo.

Attaque de la chaîne d'approvisionnement sur Arch Linux : plus de 400 packages AUR ont dissimulé des chevaux de Troie et des rootkits.
Microsoft 365 Copilot hérite de chaque faille de contrôle d'accès et rend visible le partage excessif.
Presque tout le monde a un plan de réponse aux incidents, mais presque personne ne le répète.
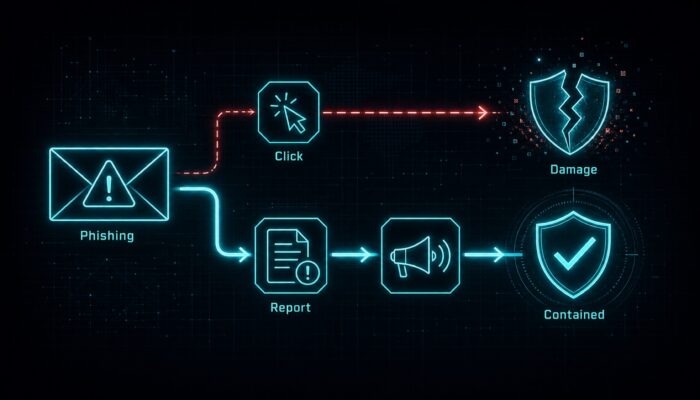
Les taux de clics de phishing stagnent à 1,5 %. Pourquoi le taux de signalement est un KPI plus efficace et comment les « …

La sécurité des API est le point aveugle des PME. Derrière chaque application et intégration se cachent des API, souvent moins bien protégées que …

Identifiants de connexion sans mot de passe dans le secteur des PME : comment contrer le phishing, les coûts du déploiement via Entra ID …
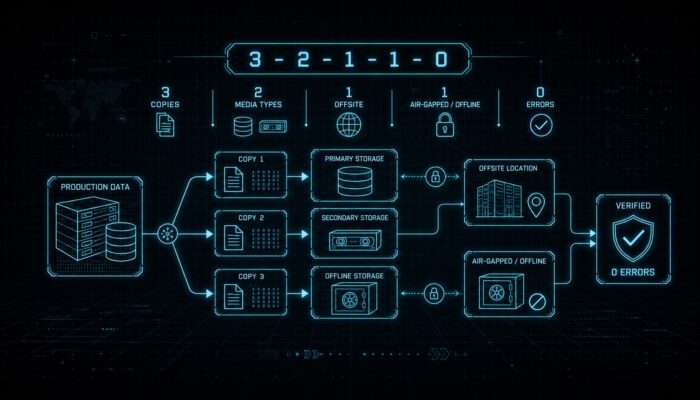
Le ransomware vise les sauvegardes. Pourquoi la règle 3-2-1-1-0 remplace l'ancienne règle, ce que signifient l'immuabilité et l'écart d'air et pourquoi…
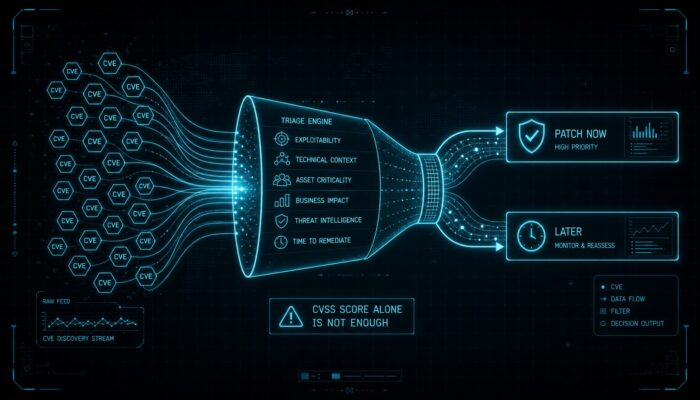
Pourquoi le CVSS seul égare votre SOC : avec EPSS et le catalogue KEV, vous priorisez les correctifs en fonction de l'exploitation plutôt que …


