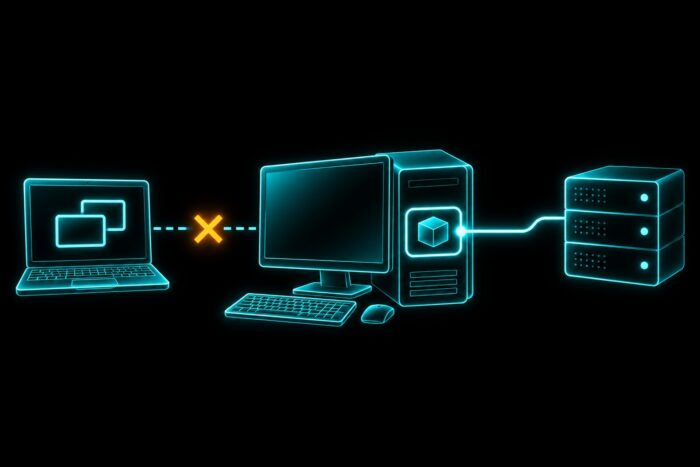
Ataque a ScreenConnect afecta a 48 organizaciones
Clientes ajenos accedieron a 288 equipos mediante consolas de ScreenConnect. Qué revisar antes del próximo acceso remoto y cuánto cuesta.
¿Qué está buscando?
Clientes ajenos accedieron a 288 equipos mediante consolas de ScreenConnect. Qué revisar antes del próximo acceso remoto y cuánto cuesta.
La IA generativa escala el análisis de código fuente y, en parte, de binarios. No sustituye ni el desarrollo seguro ni la evaluación humana.
CISA incluyó la CVE-2026-86218 en su catálogo el 8 de septiembre. Las agencias federales tenían hasta el 11. Los servidores propios necesitan la 2026.3.1.14.
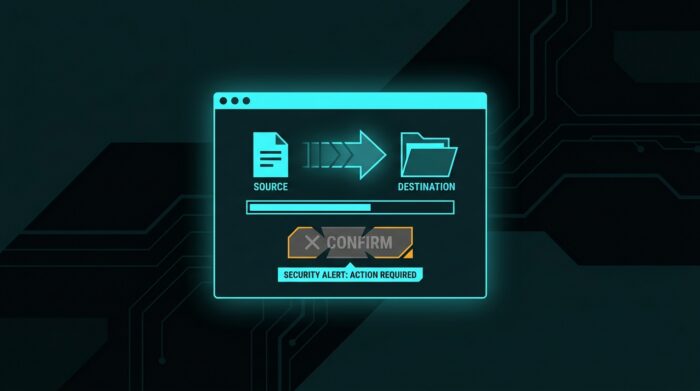
Una brecha en ScreenConnect permite ejecutar archivos sin aprobación del host. La versión 26.6.5 corrige la vulnerabilidad también en el cliente afectado.

Claude de Anthropic superó tres evaluaciones cibernéticas: errores en Harness, malware en PyPI y lista de verificación para CISOs.

Codex Security CLI: Código del cliente bajo Apache-2.0 abierto, Backend de escaneo en fase beta limitada contra infraestructura de OpenAI.

En la intrusión de Hugging-Face, el análisis de tiempo de ejecución y SIEM actuaron. La priorización fue demasiado baja y los equipos de SOC …

Alerta Zabbix con puntuación 9,6: CERT-Bund retiró la advertencia tras 24 horas. Implicaciones para tickets, estado CSAF y costos de falsos positivos.

La vulnerabilidad ffmpeg con PixelSmash (CVSS 8.8): ¿Por qué inventariar rutas de carga y imágenes CI es más difícil que aplicar el parche?

Gestión de parches de Windows por riesgo: advertencias del CERT-Bund priorizan activos críticos mediante implementación en anillo y detección paralela.


