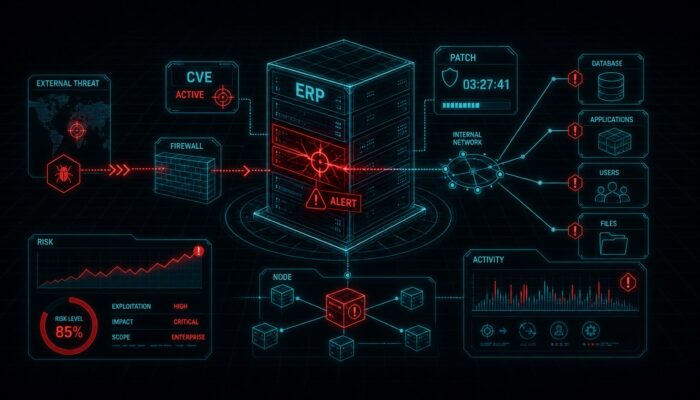
Oracle PeopleSoft: brecha activamente explotada, CISA advierte
Una crítica vulnerabilidad de Oracle-PeopleSoft (CVE-2026-35273) fue explotada en ataques de ransomware, según CISA.
¿Qué está buscando?

Benedikt Langer es redactor en SecurityToday. Sus áreas de especialización son la seguridad en la nube, zero trust y el cumplimiento de NIS2. Define la orientación temática y garantiza la calidad editorial.
Una crítica vulnerabilidad de Oracle-PeopleSoft (CVE-2026-35273) fue explotada en ataques de ransomware, según CISA.

SearchLeak hizo que Microsoft 365 Copilot fuera un enlace a la fuga de datos. Lo que la inyección de parámetros a través de la …
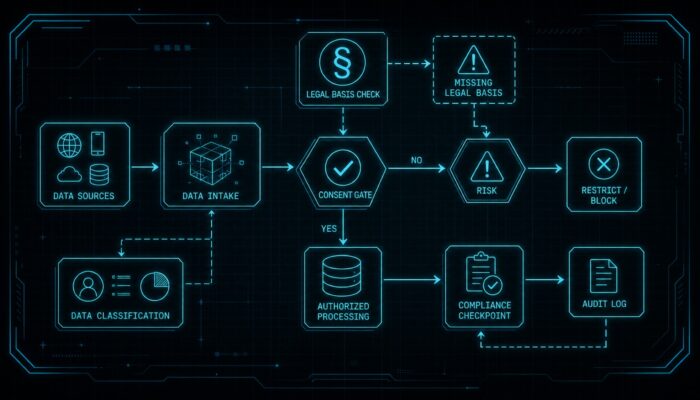
Los competidores pueden denunciar violaciones de la protección de datos. Lo que significa la sentencia del BGH de 2025, dónde están las trampas de …
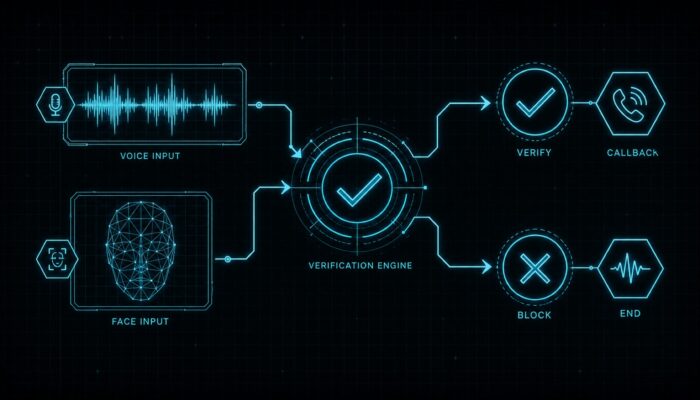
**Ciberseguridad contra deepfakes: pocos segundos de audio bastan para clonar una voz. ¿Qué guía de acción protege a los directivos de fraudes con CEOs?**
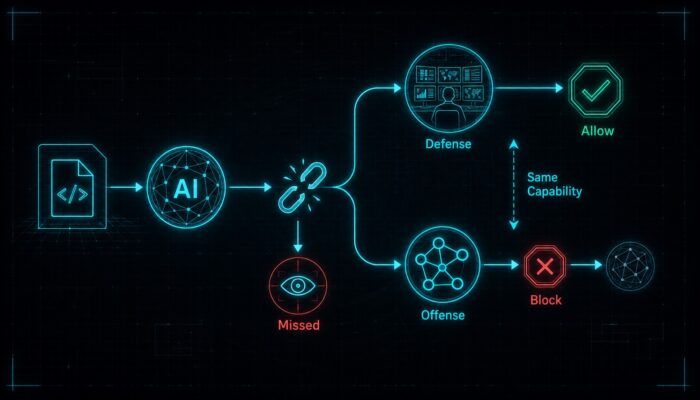
La ciberseguridad repensada: modelos de IA descubren vulnerabilidades que los humanos nunca habrían visto.
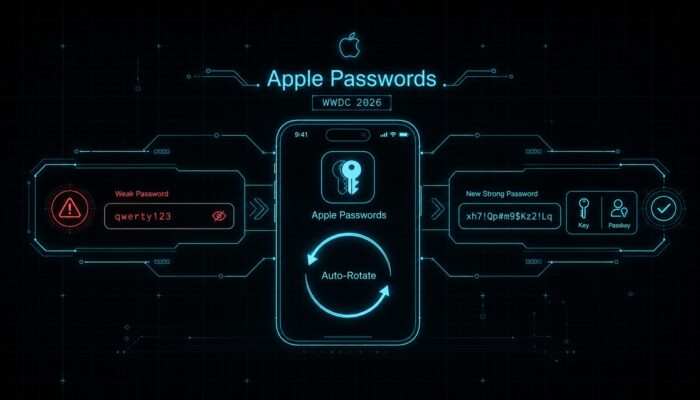
La aplicación *Passwort* de Apple ahora **cambia automáticamente contraseñas débiles**.
Actualización de seguridad de Veeam: Dos vulnerabilidades clasificadas como críticas afectan a Veeam Agent para Windows y al dispositivo Linux.

Los contenedores comparten el núcleo (*kernel*) del host: por qué la brecha *Copy Fail* escapa del contenedor y qué capas realmente protegen contra…

Los cuentas privilegiadas son el principal objetivo de los atacantes. Así es como la empresa PAM del sector medio implementa tres principios sin…

Una página web manipulada es suficiente: las vulnerabilidades de confusión de tipos en el motor V8 de Chrome afectan al navegador en serie.

El robo de tokens OAuth elude la autenticación multifactor (MFA) porque el token ya contiene la autenticación.

Microsoft Defender ha detectado dos vulnerabilidades activamente explotadas, una de las cuales permite la elevación de privilegios.

La detección de *phishing* pierde eficacia tras unos pocos meses. Por eso, los cursos anuales de concienciación pierden su efecto y solo funcionan…

CVE-2026-32202 (CVSS 8,8) desde el 28 de abril de 2026 en CISA KEV: APT28 aprovecha un parche incompleto del kernel de Windows.
El BKA identificó a finales de abril de 2026 al presunto líder de la grupo REvil y emitió una orden de detención internacional. Se …

Trellix confirmó un brechaje de código fuente a principios de mayo de 2026. Esto coloca al proveedor de ciberseguridad en una lista que incluye …

Dos vulnerabilidades de día cero en Ivanti EPMM fueron explotadas en serie a finales de abril de 2026 - 130 direcciones IP únicas habían …

La CISA incorporó ocho nuevos registros en su Catálogo de Vulnerabilidades Conocidas Exploited en una sola semana a finales de abril de 2026. Tres …

Robo de código de verificación de señal en Klöckner, Prien, Hubertz más el autogol de Graichen en X. Tres movimientos de CISO para 2026.

En abril de 2026, la autoridad rumana de protección de datos sancionó a Renault Commercial Roumanie por un ciberataque con medidas de seguridad inadecuadas, …

NIS2 exige autenticación multifactor (MFA) "where appropriate" y en Alemania el mandato de ejecución del BSI entra en su fase operativa en mayo de …


