¿Qué es la ISO 27001? Definición, certificado y diferencias
ISO 27001 explicada: qué exige la norma, qué garantiza el certificado y cómo se diferencia del BSI IT-Grundschutz y NIS2.
¿Qué está buscando?

Benedikt Langer es redactor en SecurityToday. Sus áreas de especialización son la seguridad en la nube, zero trust y el cumplimiento de NIS2. Define la orientación temática y garantiza la calidad editorial.
ISO 27001 explicada: qué exige la norma, qué garantiza el certificado y cómo se diferencia del BSI IT-Grundschutz y NIS2.
Test de penetración explicado: qué logra este ataque autorizado, cómo se realiza y en qué se diferencia del escaneo de vulnerabilidades y el red …
Phishing explicado: cómo funcionan los ataques, tipos desde spear-phishing hasta quishing y por qué las claves de acceso son la mejor defensa.
Centro de Operaciones de Seguridad explicado: qué hace un SOC, qué roles necesita y por qué el MDR suele ser la mejor opción para …
Ransomware explicado: cómo ocurre un ataque real, qué significa la doble extorsión y cinco medidas clave para protegerse según el BSI.
MDR explicado: qué ofrece la Detección y Respuesta Gestionada, cómo se diferencia de MSSP y SOC propio, y claves para su selección.
Ley de Resiliencia Cibernética explicada: qué productos afecta, qué deben reportar los fabricantes desde septiembre de 2026 y cómo se diferencia de NIS2.
El AI Act es visto por muchos como un tema de ética y cumplimiento normativo, una cuestión de transparencia y discriminación. Para los equipos …
Descubre qué implica DORA para el sector financiero, las cinco obligaciones vigentes desde enero de 2025 y sus diferencias con NIS2.
Security Today analiza el ataque informático a Renania del Norte-Westfalia dos años después: VPN sin MFA, reconstrucción sin rescate y cinco lecciones…

CVSS guía mal la priorización de vulnerabilidades. La exposición, la proximidad al explotación y la criticidad del activo ordenan la cola por superficie de …

Reducción de falsos positivos en SOC: Detection Engineering verifica intención, telemetría, contexto y madurez de escalada antes de activarlos en vivo.
Presupuesto de seguridad como financiamiento de riesgos: los cinco puntos que un CISO financia antes de la primera herramienta costosa y cómo el párrafo…
El uso de WhatsApp privado en la empresa representa un riesgo de cumplimiento normativo.
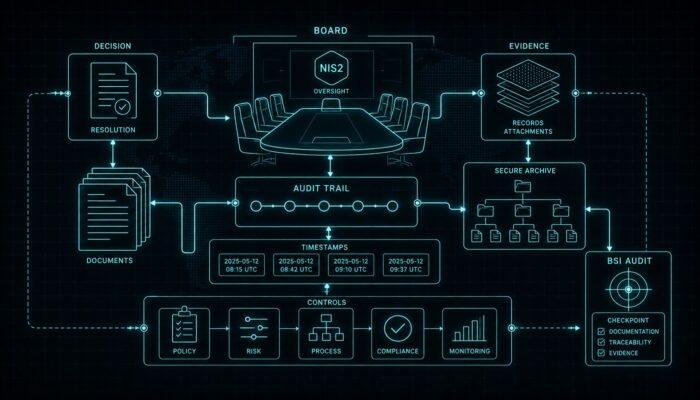
El BSIG no requiere una resolución formal, sino una implementación verificable. Seis documentos que deciden sobre la documentación en la auditoría del BSI.

Cómo los proveedores de servicios IT en el canal DACH comparten conocimientos sobre amenazas a través de la GTIA ISAO y fortalecen su resiliencia …
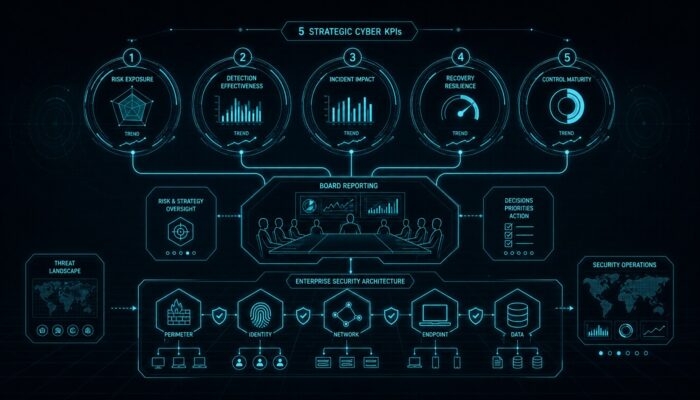
Cuáles cinco métricas clave debe informar un CISO al consejo de administración y por qué los ataques bloqueados no reflejan el estado real de …
Mini Shai-Hulud se propaga a sí mismo a través de npm y PyPI: cómo el gusano de la cadena de suministro Tokens roba y …
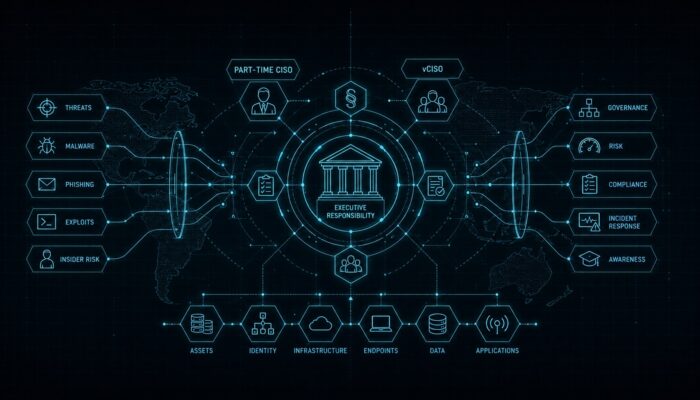
Un vCISO asume el trabajo especializado en seguridad en las empresas medianas. La responsabilidad que, según el párrafo 38 de la Ley de Seguridad …
La ley marco KRITIS entró en vigor en marzo de 2026 y hace que la resiliencia física sea obligatoria.
La ISO 27001 se considera para muchos como una prueba de NIS2. El BSI lo ve de otra manera.


