Post-Quantum se convertirá en obligatorio en la certificación en la nube
Seguridad en la nube: El catálogo BSI C5:2026 introduce por primera vez la criptografía post-cuántica.
¿Qué está buscando?
Alec es Chief Digital Officer en Evernine y escribe sobre arquitecturas cloud, seguridad informática y la práctica de operaciones digitales.
Seguridad en la nube: El catálogo BSI C5:2026 introduce por primera vez la criptografía post-cuántica.
La consolidación del stack de seguridad ahorra costos. ¿Qué controles deben mantenerse según el párrafo 30 BSIG para evitar que el ahorro deje una …
NIS2 otorga 24 horas, DORA solo 4, y el RGPD 72. Cuándo comienza cada plazo de notificación y cómo se desarrolla el flujo de …
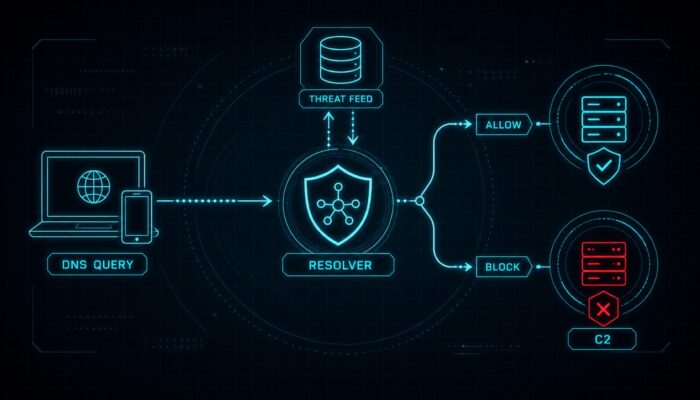
Casi cada ataque comienza con una consulta DNS. Cómo el **Protective DNS** bloquea tempranamente malware y phishing, y por qué **DNS sobre HTTPS** cierra…
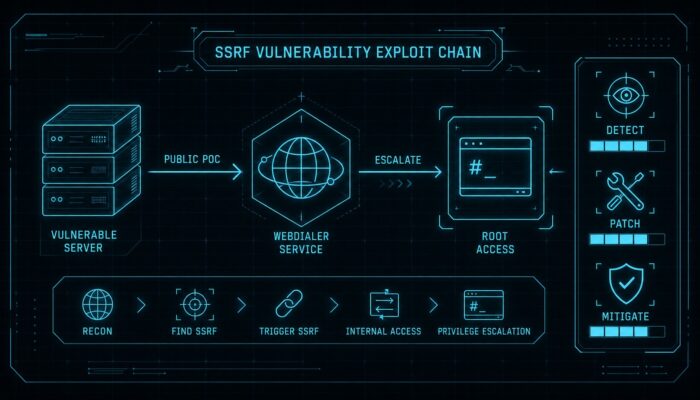
El código de explotación para la crítica vulnerabilidad SSRF en Cisco Unified Communications está circulando.
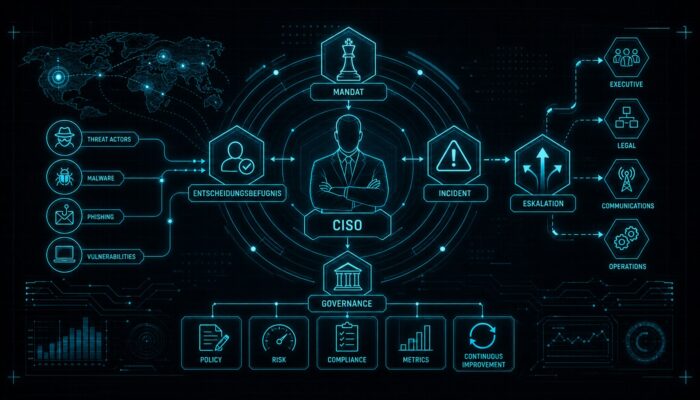
Mandato del CISO 2026: qué derechos de decisión, veto y escalada deben estar regulados por escrito para que en caso de incidente esté claro …
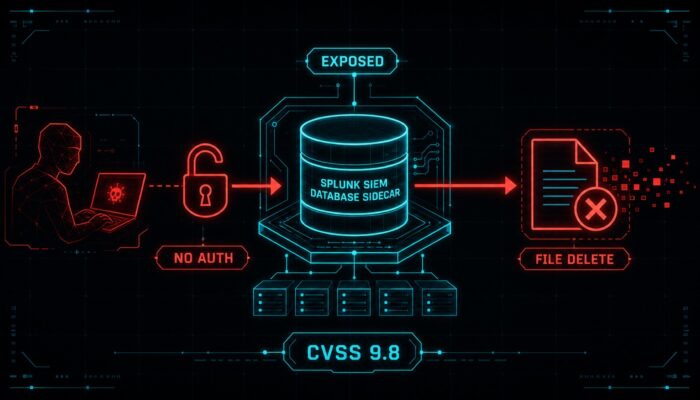
Una crítica vulnerabilidad de Splunk permite ataques sin inicio de sesión. La CISA advierte sobre la explotación activa.
Riesgo en la cadena de suministro según NIS2 y DORA: Por qué el cuestionario para proveedores no es suficiente y cómo un programa TPRM …
Las cuentas de servicio sobreviven a los servicios desconectados durante años. Por qué OWASP considera esto como el principal riesgo NHI y cómo los …
Seguridad en la nube: CrowdStrike amplía el proyecto QuiltWorks con AWS. Qué hace la alianza contra los ataques impulsados por IA y qué deben …
La supervisión NIS2 ha comenzado: El plazo de registro del BSI ha expirado, ahora la autoridad verifica y sanciona.
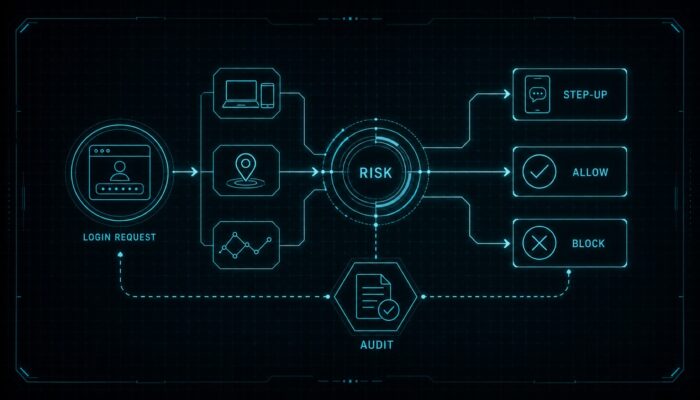
La autenticación multifactor adaptativa supera una auditoría NIS2 solo con una política documentada, exportable y justificada.

**Ataque a la cadena de suministro de Arch Linux: más de 400 paquetes de AUR distribuyeron un *stealer* de información y un *rootkit*.
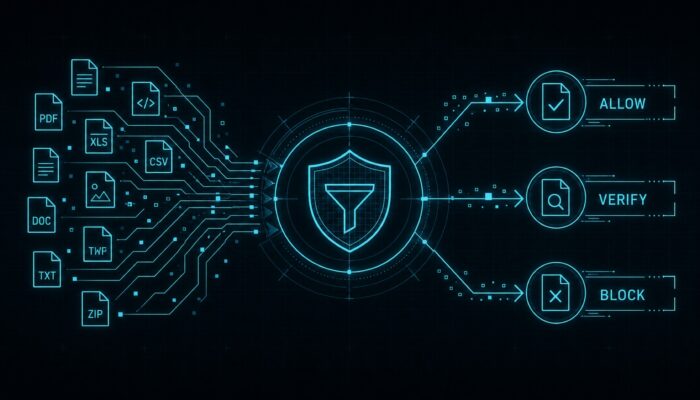
Microsoft 365 Copilot hereda todas las brechas de permisos existentes y expone el *oversharing* (compartir información de forma excesiva o insegura).
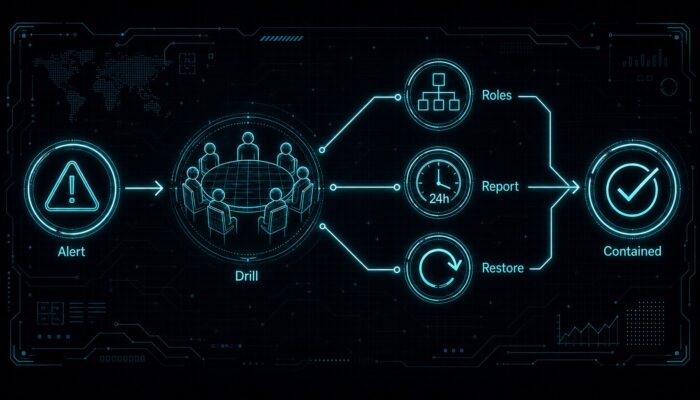
Casi todos tienen un plan de respuesta a incidentes, pero pocos lo practican. Según IBM, los planes probados reducen los costos de las brechas …
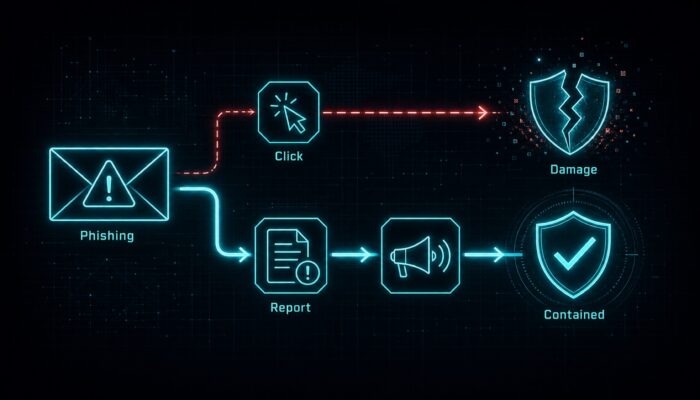
Las tasas de clics en *phishing* se mantienen estancadas en un **1,5%**. Por qué la **tasa de reportes** es un KPI más revelador y …

La seguridad de las APIs es el punto ciego en las pymes. Detrás de cada aplicación e integración hay APIs, que suelen estar menos …

Passkeys en la pyme: cómo el inicio de sesión sin contraseñas elimina el phishing, los costos del despliegue con Entra ID y los riesgos …
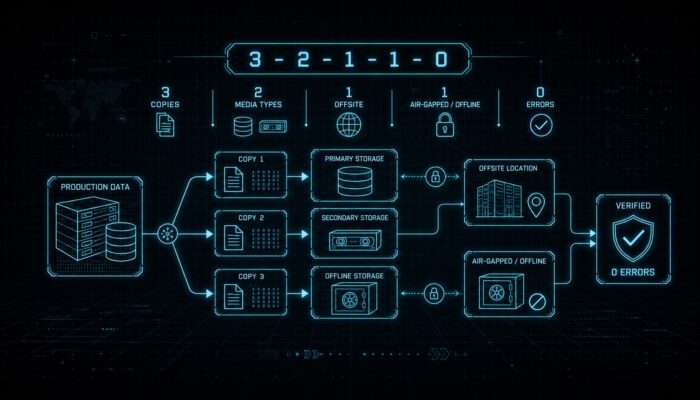
El *ransomware* apunta directamente a las copias de seguridad. Por qué la regla 3-2-1-1-0 reemplaza al antiguo método, qué significan *inmutabilidad*…
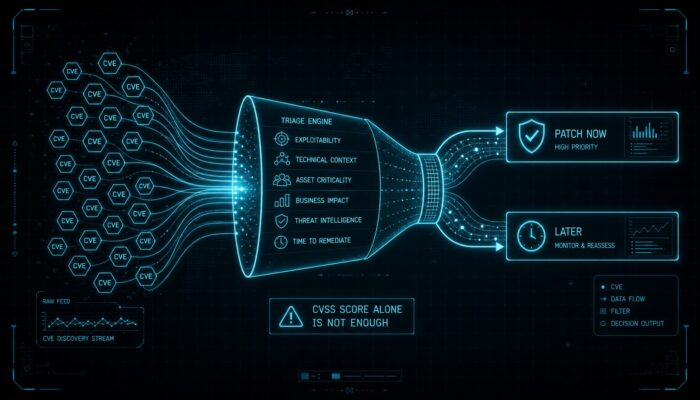
El CVSS por sí solo puede llevar a tu SOC por mal camino: con EPSS y el catálogo KEV priorizas los parches según su …
La directiva NIS2 convierte la Divulgación Coordinada de Vulnerabilidades (CVD) de una práctica voluntaria en un proceso obligatorio de…


